
Hướng dẫn lựa chọn giải pháp Threat Intelligence cho SOC và CISO
Khám phá các tiêu chí cốt lõi để lựa chọn giải pháp Threat Intelligence phù hợp, giúp tối ưu hóa quy trình điều tra, giảm thời gian MTTR và tăng cường năng lực phòng thủ cho đội ngũ SOC.

- Xác định yêu cầu: Tập trung vào quy trình làm việc thực tế của đội ngũ thay vì chỉ so sánh danh sách tính năng.
- Chất lượng dữ liệu: Ưu tiên các nguồn cung cấp dữ liệu có ngữ cảnh sâu, khả năng xác thực cao và độ trễ thấp.
- Khả năng tích hợp: Đảm bảo giải pháp hỗ trợ tốt các chuẩn STIX/TAXII và tích hợp mượt mà với hệ sinh thái SIEM/SOAR/EDR hiện có.
- Khả năng mở rộng: Đánh giá năng lực xử lý khối lượng lớn, hỗ trợ đa người dùng (multi-tenancy) cho các đơn vị MSSP.
Việc lựa chọn một giải pháp Threat Intelligence (TI) cho doanh nghiệp không chỉ dừng lại ở khối lượng dữ liệu hay số lượng tích hợp. Một nhà cung cấp phù hợp phải mang lại thông tin tình báo có tính ứng dụng cao, khớp với quy trình vận hành hiện tại và hỗ trợ đội ngũ an ninh mạng điều tra các mối đe dọa với tốc độ nhanh hơn. Trong khi các trung tâm điều hành an ninh (SOC) ưu tiên khả năng điều tra nhanh và làm giàu dữ liệu (enrichment) ở quy mô lớn, các nhà cung cấp dịch vụ bảo mật được quản lý (MSSP) lại tập trung nhiều hơn vào tính năng đa người dùng (multi-tenancy) và phân tách dữ liệu khách hàng.
Xác định yêu cầu của đội ngũ an ninh mạng
Bước đầu tiên trong việc lựa chọn nhà cung cấp TI là hiểu rõ mục tiêu mà đội ngũ của bạn cần đạt được, thay vì chỉ so sánh các bảng tính năng. Một số tổ chức ưu tiên việc điều tra cảnh báo nhanh, trong khi những đơn vị khác cần TI để phục vụ săn tìm mối đe dọa (threat hunting), phân tích mã độc hoặc giám sát chủ động. Các MSSP cũng có thể yêu cầu khả năng phân tách khách hàng mạnh mẽ và quy trình làm việc đa người dùng hiệu quả.
Hãy bắt đầu bằng việc xác định các nhóm, quy trình và dữ liệu liên quan, sau đó định nghĩa các yêu cầu về TI dựa trên các yếu tố như độ tươi mới của dữ liệu, ngữ cảnh điều tra, dung lượng API, tích hợp, quyền riêng tư, tự động hóa và quản lý truy cập. Các yêu cầu rõ ràng giúp bạn tập trung vào những khả năng hỗ trợ trực tiếp cho hoạt động an ninh của mình.
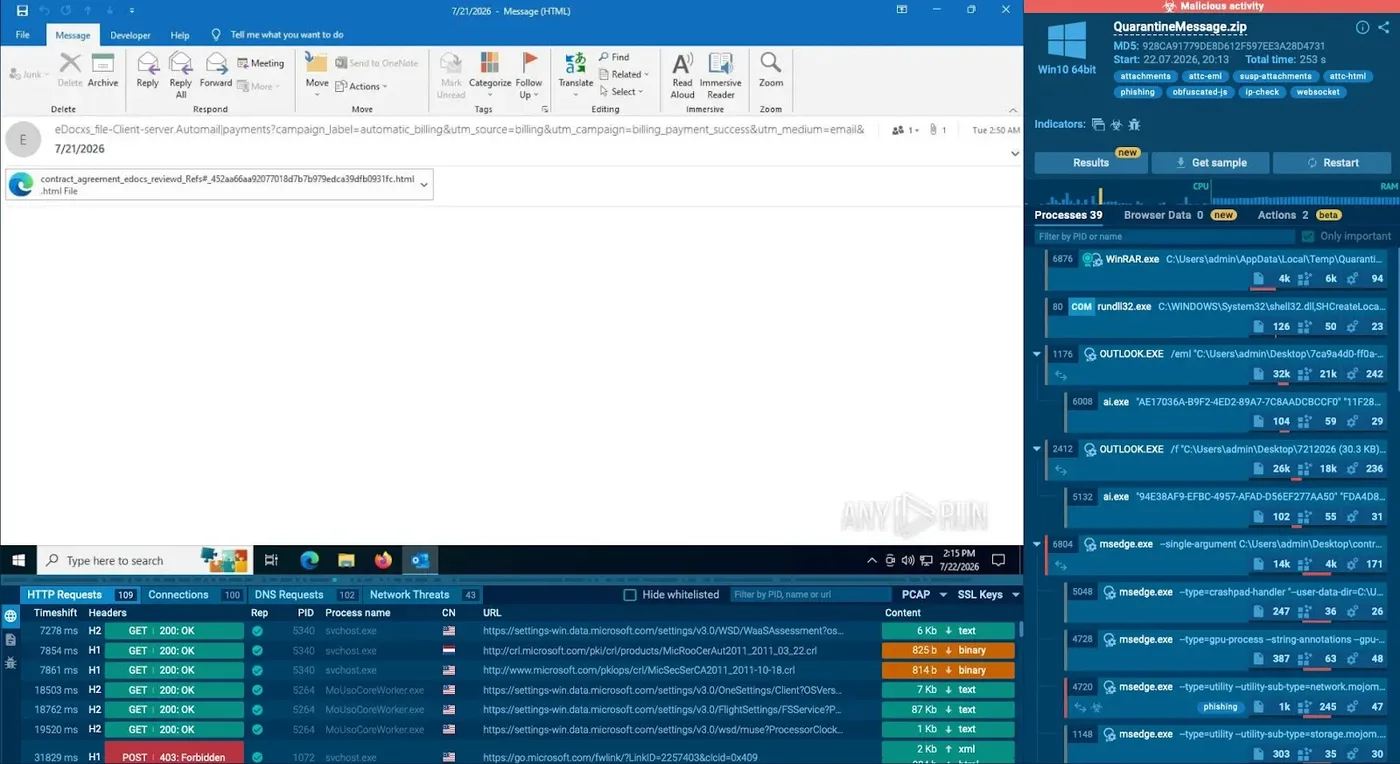
Đối với các đội ngũ cần cả thông tin tình báo lẫn khả năng phân tích thực tế, việc xem xét cách thức TI kết nối với quá trình phân tích mã độc và phishing là rất quan trọng. Các môi trường Sandbox tương tác cung cấp khả năng phân tích mối đe dọa theo thời gian thực, bao gồm các báo cáo sẵn sàng cho SOC và tích hợp thông qua API, SDK và các tiêu chuẩn bảo mật. Các máy ảo thường khởi động trong dưới 10 giây, với báo cáo chi tiết có sẵn trong khoảng 40 giây.
Đánh giá chất lượng và ngữ cảnh của Threat Intelligence
Kích thước của cơ sở dữ liệu tình báo không nhất thiết quyết định giá trị của nó. Trong quá trình đánh giá, hãy xem xét chất lượng và nguồn gốc của dữ liệu, tốc độ cập nhật, cách thức các chỉ số (indicators) được xác thực và mức độ ngữ cảnh đi kèm với mỗi kết quả. Điều này đặc biệt quan trọng đối với việc tổng hợp TI. Việc kết hợp nhiều nguồn có thể cải thiện độ bao phủ, nhưng cũng có thể đưa vào dữ liệu lỗi thời, trùng lặp hoặc mâu thuẫn.
Nếu không có bộ lọc và ngữ cảnh hiệu quả, dữ liệu nhiều hơn chỉ đơn giản tạo ra nhiều nhiễu hơn. Các nhà phân tích thường cần nhiều hơn một phán quyết "độc hại" hay "lành tính". Các chi tiết như tên miền liên quan, URL, tệp tin, họ mã độc, cơ sở hạ tầng và hoạt động lịch sử có thể giúp xác định mức độ liên quan của một chỉ số. Việc làm giàu dữ liệu (enrichment) cung cấp cho nhà phân tích ngữ cảnh cần thiết để đánh giá mối đe dọa và xác định bước điều tra tiếp theo.
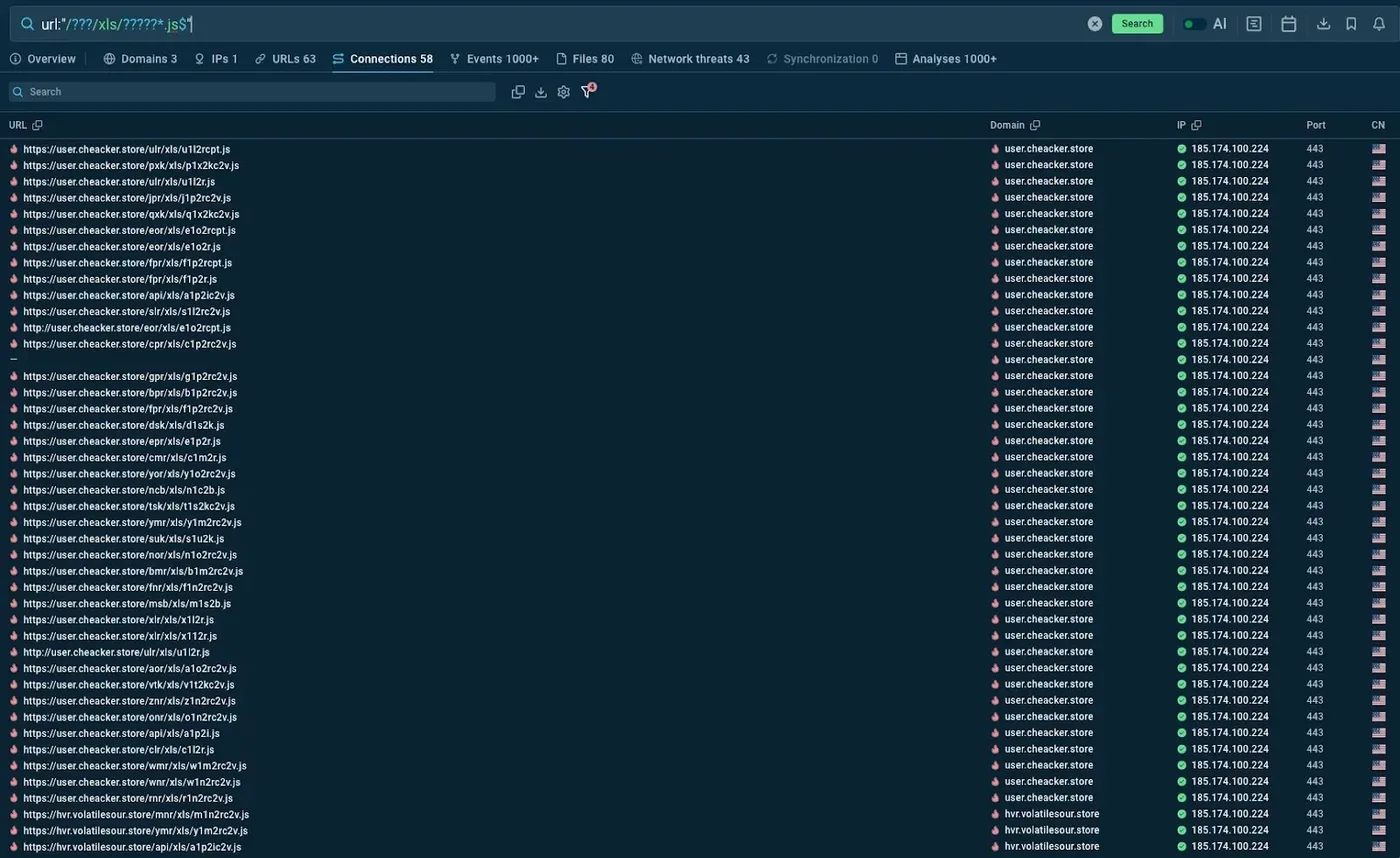
Ví dụ, các công cụ như TI Lookup cho phép nhà phân tích tìm kiếm các chỉ số và trường sự kiện, đồng thời điều tra mối quan hệ giữa tên miền, IP, URL, mã băm (hash), tệp tin, TTPs và các dữ liệu khác. Nó cung cấp kết quả trong khoảng 2 giây và kết nối TI với dữ liệu từ các phiên nghiên cứu sandbox, mang lại cho nhà phân tích ngữ cảnh bổ sung cho các cuộc điều tra. TI Lookup thường dựa trên thông tin đóng góp từ hàng chục nghìn tổ chức, cung cấp cái nhìn cập nhật về các cuộc tấn công mã độc và phishing mới nhất.
Ưu tiên dữ liệu tình báo mới nhất
Threat Intelligence có thể mất đi giá trị theo thời gian, đặc biệt là khi được sử dụng để xác định cơ sở hạ tầng đang hoạt động hoặc hỗ trợ phát hiện tự động. Khi đánh giá nhà cung cấp, hãy xem xét tốc độ cập nhật dữ liệu mới và cách thức các chỉ số lỗi thời được xác định, cập nhật hoặc loại bỏ. Dữ liệu mới giúp các đội ngũ phản ứng với các hoạt động hiện tại, trong khi khả năng hiển thị lịch sử cho phép nhà phân tích điều tra xem một chỉ số hoặc cơ sở hạ tầng liên quan đã xuất hiện trước đó hay chưa.
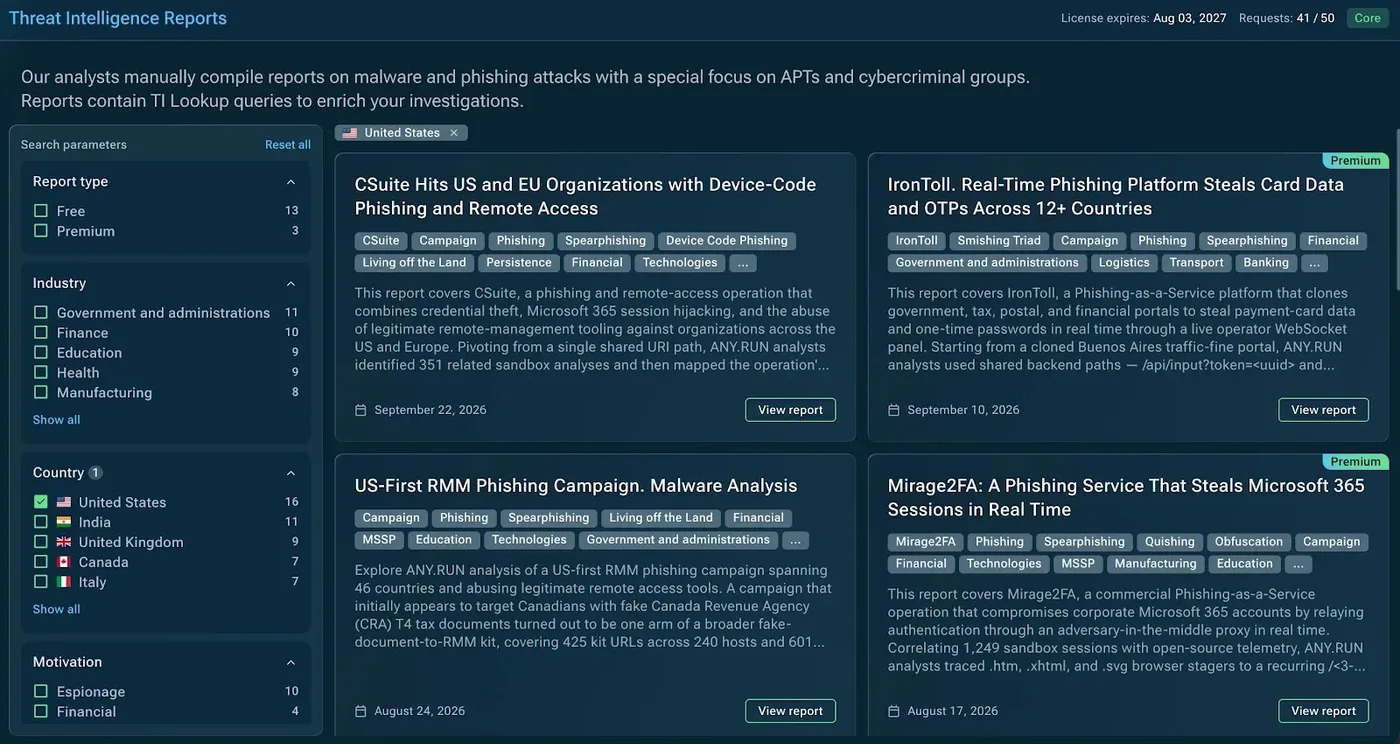
Sự cân bằng phù hợp phụ thuộc vào trường hợp sử dụng của bạn. Việc làm giàu cảnh báo thời gian thực có thể yêu cầu cập nhật thường xuyên, trong khi săn tìm mối đe dọa có thể coi trọng ngữ cảnh lịch sử mở rộng hơn. Hãy tìm kiếm thông tin rõ ràng về cách dữ liệu được gắn dấu thời gian, xác thực, cập nhật và duy trì, vì các yếu tố này ảnh hưởng trực tiếp đến giá trị của chúng trong các quy trình điều tra và phát hiện.
Đánh giá khả năng tương quan dữ liệu
Một chỉ số thường chỉ là điểm khởi đầu của một cuộc điều tra. Giá trị thực sự của nó tăng lên khi nhà phân tích có thể kết nối nó với cơ sở hạ tầng, tệp tin, mã độc và các hoạt động liên quan khác. Sự tương quan trong TI giúp khám phá những mối quan hệ này. Ví dụ, một tên miền đáng ngờ có thể được liên kết với một địa chỉ IP, URL, tệp tin độc hại hoặc họ mã độc, giúp nhà phân tích có cái nhìn rộng hơn về mối đe dọa thay vì chỉ là một điểm dữ liệu đơn lẻ.
Điều này vượt xa việc quản lý IOC thông thường, vốn chỉ tập trung vào theo dõi, xác thực và phân phối các chỉ số. Đối với các cuộc điều tra phức tạp hơn, nhà phân tích cũng cần hiểu cách các chỉ số được kết nối và những mối quan hệ đó tiết lộ điều gì về hoạt động đằng sau chúng. Khi đánh giá một giải pháp, hãy kiểm tra các kịch bản điều tra phổ biến và xem nhà phân tích có thể dễ dàng xoay chuyển (pivot) giữa các thông tin liên quan hay không.
Đánh giá các tùy chọn tích hợp
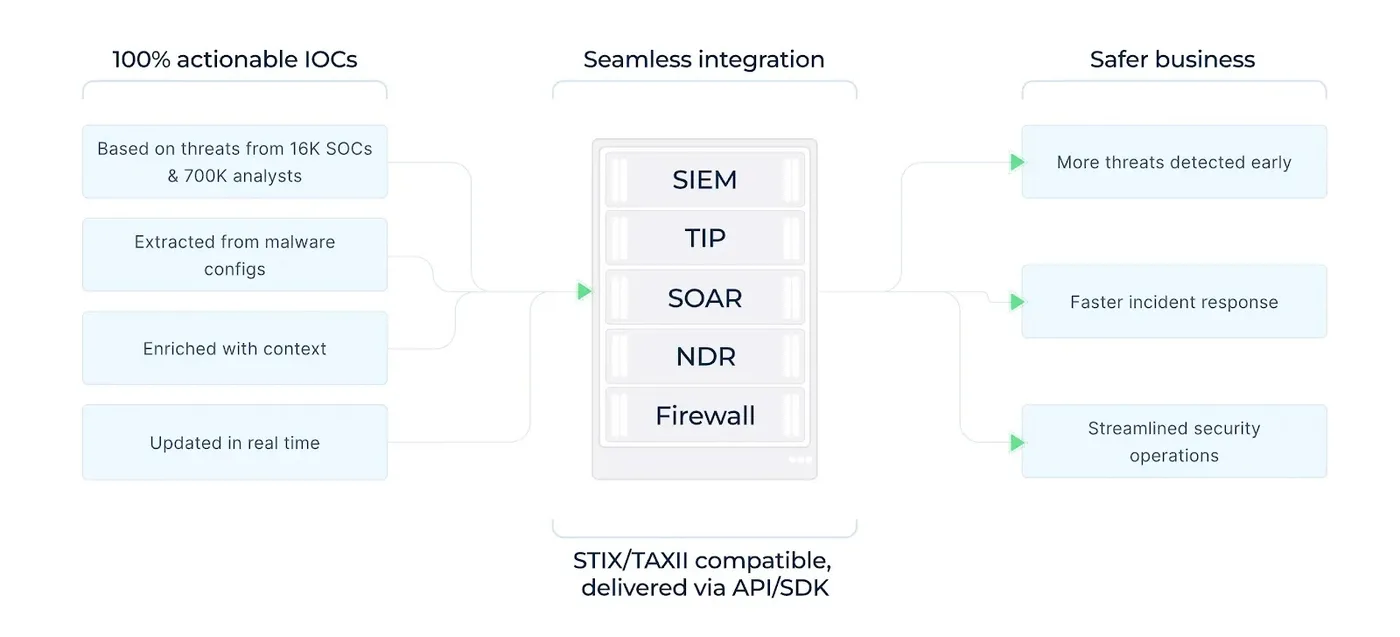
Threat Intelligence nên phù hợp với các quy trình bảo mật mà tổ chức của bạn đang sử dụng. Các đội ngũ doanh nghiệp có thể cần TI để luân chuyển giữa SIEM, SOAR, EDR/XDR, tường lửa, hệ thống quản lý sự cố và các công cụ bảo mật khác. Do đó, tích hợp nên là một phần của quy trình mua sắm, không phải là một suy nghĩ bổ sung.
Ngoài sự sẵn có của API, hãy xem xét các giới hạn yêu cầu, hạn ngạch, thao tác hàng loạt, thời gian phản hồi, xác thực, hỗ trợ SDK và khả năng tự động hóa, đặc biệt là khi xử lý hàng nghìn yêu cầu làm giàu dữ liệu mỗi ngày. Việc hỗ trợ các chuẩn như STIX/TAXII có thể đơn giản hóa việc trao đổi TI có cấu trúc giữa các hệ thống bảo mật và giảm bớt công việc tích hợp tùy chỉnh.
Lập kế hoạch cho quy mô ngay từ đầu
Một dịch vụ hoạt động tốt cho một đội ngũ bảo mật nhỏ có thể đối mặt với những nhu cầu khác khi quy mô mở rộng. Nhiều nhà phân tích và làm giàu dữ liệu tự động hơn có thể làm tăng khối lượng điều tra và yêu cầu API, trong khi các MSSP có thể cần hỗ trợ nhiều môi trường khách hàng cùng một lúc. Hãy xem xét quản lý người dùng, quyền hạn, phân tách không gian làm việc, khả năng kiểm toán, dung lượng API và khối lượng dữ liệu khi đánh giá khả năng mở rộng.
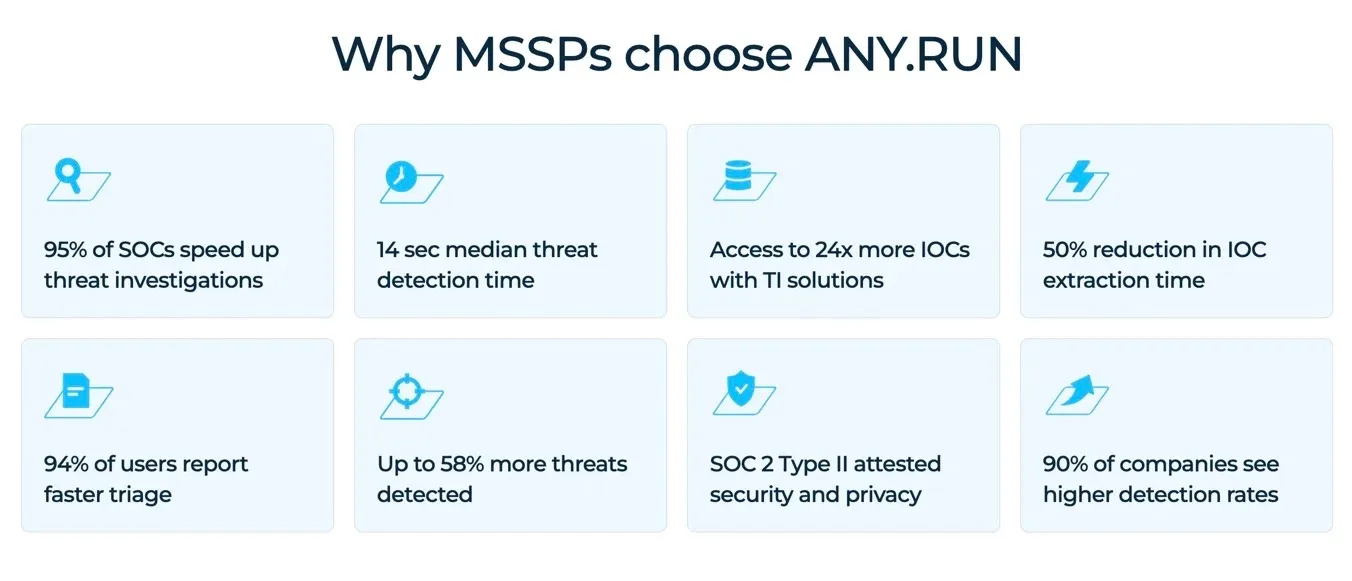
Khả năng mở rộng cũng có nghĩa là giữ cho dịch vụ có thể quản lý được khi ngày càng có nhiều đội ngũ, nhà phân tích và khách hàng dựa vào nó. Các dịch vụ dành cho MSSP thường hỗ trợ quy trình làm việc khối lượng lớn với tự động hóa, báo cáo tiêu chuẩn hóa và các khả năng được thiết kế cho nhiều môi trường khách hàng.
Kiểm tra trải nghiệm của nhà phân tích
Threat Intelligence nên giúp nhà phân tích điều tra các mối đe dọa một cách hiệu quả. Ngay cả thông tin tình báo phong phú cũng có thể khó sử dụng nếu nhà phân tích phải điều hướng qua nhiều quy trình làm việc bị ngắt kết nối. Trong quá trình đánh giá, hãy chú ý đến khả năng tìm kiếm, lọc, hiển thị lịch sử, xoay chuyển và mức độ dễ dàng mà nhà phân tích có thể di chuyển giữa các chỉ số liên quan.
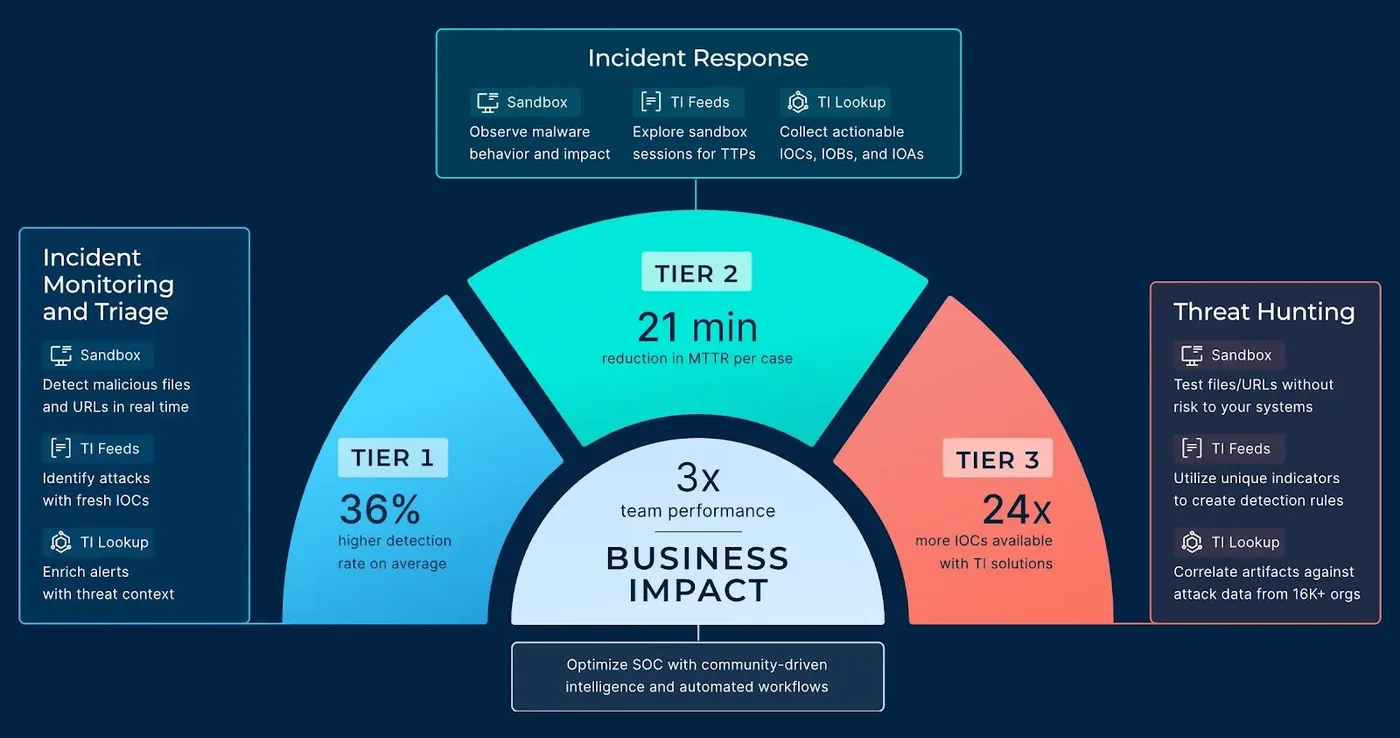
Một bài kiểm tra thực tế là cung cấp cho nhà phân tích một kịch bản điều tra quen thuộc liên quan đến tên miền, IP, URL hoặc mã băm tệp tin đáng ngờ. Xem họ có thể xác định mức độ liên quan, xác định hoạt động liên quan và thu thập đủ ngữ cảnh để quyết định bước điều tra tiếp theo nhanh như thế nào. Đối với các SOC doanh nghiệp, việc sử dụng các công cụ Sandbox tương tác có thể giúp tăng tốc độ điều tra mối đe dọa lên đáng kể.
Xem xét giám sát Dark Web và chi phí sở hữu
Giám sát Dark Web có thể giúp các tổ chức xác định thông tin đăng nhập bị rò rỉ, thông tin doanh nghiệp bị lộ hoặc các mối đe dọa liên quan đến thương hiệu. Thay vì coi đó là một tính năng bắt buộc, hãy đánh giá xem nó có giải quyết một yêu cầu bảo mật cụ thể nào hay không. Xem xét phạm vi bao phủ nguồn, xác thực, tốc độ phát hiện và mức độ dễ dàng mà nhà phân tích có thể hành động dựa trên các phát hiện.
Cuối cùng, chi phí của một dịch vụ TI vượt ra ngoài phí đăng ký. Tích hợp, bảo trì, đào tạo, thời gian của nhà phân tích, cơ sở hạ tầng và việc sử dụng API đều có thể làm tăng tổng chi phí sở hữu (TCO). Hãy xem xét liệu dịch vụ có bổ sung phạm vi bao phủ hoặc ngữ cảnh có ý nghĩa cho các nguồn tình báo hiện có của bạn hay không. Khi đánh giá ROI, các đội ngũ có thể so sánh các chỉ số như thời gian điều tra, độ bao phủ phát hiện và khối lượng công việc của nhà phân tích với đường cơ sở của chính họ.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.