Kỹ thuật tấn công Phishing mới qua ký tự Unicode trong trình duyệt Chromium
Các nhà nghiên cứu bảo mật vừa phát hiện phương thức tạo tên miền giả mạo tinh vi bằng ký tự Unicode, cho phép vượt qua cơ chế kiểm tra của trình duyệt Chromium.

- Cơ chế tấn công: Kẻ tấn công sử dụng các ký tự Unicode đặc biệt (như ký tự ө trong tiếng Kazakh/Mongolian) để tạo tên miền giả mạo (homograph) mà trình duyệt Chromium không nhận diện được là Punycode.
- Điểm yếu kỹ thuật: Lỗ hổng nằm ở danh sách kiểm tra 'lookalike' của Chromium không bao gồm các ký tự Unicode mới, cho phép vượt qua cơ chế so sánh skeleton.
- Tác động thực tế: Người dùng có thể bị đánh lừa bởi các trang web giả mạo trông giống hệt thương hiệu thật, ngay cả khi trình duyệt không hiển thị cảnh báo bảo mật.
- Khuyến nghị phòng thủ: Tổ chức cần giám sát các tên miền xn-- mới, triển khai bảo vệ chống giả mạo trên cổng email và hướng dẫn người dùng sử dụng trình quản lý mật khẩu để xác thực tên miền chính xác.
Các nhà nghiên cứu bảo mật vừa công bố phát hiện về những phương thức mới để xây dựng các tên miền giả mạo (lookalike domains) có khả năng mô phỏng các thương hiệu uy tín, trong khi vẫn hiển thị dưới dạng ký tự Unicode dễ đọc trên các trình duyệt dựa trên nhân Chromium. Vấn đề này tạo ra rủi ro lớn cho các chiến dịch tấn công mạng, vì người dùng có thể nhìn thấy một tên miền quen thuộc mà không nhận được bất kỳ cảnh báo rõ ràng nào từ trình duyệt trong quá trình duyệt web thông thường.
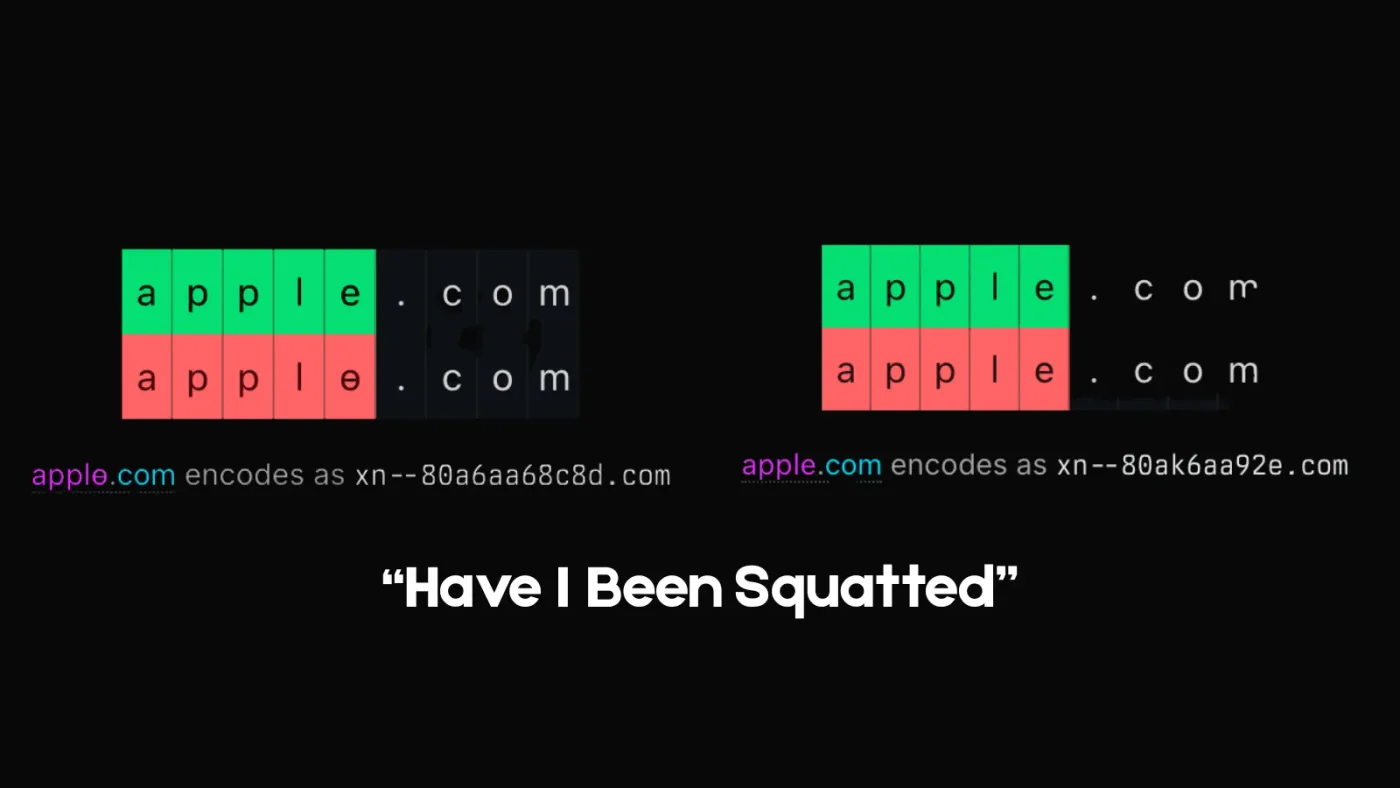
Nghiên cứu được thực hiện bởi Ian Muscat và Leanne Briffa từ Have I Been Squatted đã tiến hành kiểm thử các tên miền quốc tế hóa (IDN) đối với các quy tắc hiển thị của Chromium. Bằng chứng khái niệm (PoC) của họ bao gồm tên miền аррӏө[.]com, một bản sao sử dụng ký tự Cyrillic của apple[.]com.
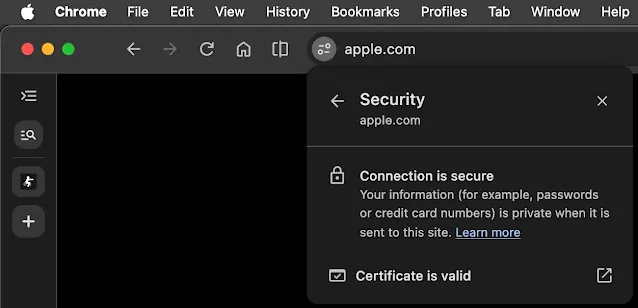
Trong thử nghiệm, trình duyệt Chrome 154 đã hiển thị tên miền này dưới dạng Unicode thay vì dạng Punycode là xn--80a6aa68c8d[.]com. Cần lưu ý rằng các tên miền này được đăng ký phục vụ mục đích kiểm thử có kiểm soát, không phải là một chiến dịch phishing thực tế.
Kỹ thuật Unicode mới khiến tên miền giả mạo trở nên chân thực
Hệ thống tên miền (DNS) ban đầu chỉ sử dụng các chữ cái tiếng Anh, số và dấu gạch nối. Sau đó, IDN đã cho phép sử dụng các chữ cái từ nhiều ngôn ngữ khác nhau. Punycode đóng vai trò chuyển đổi các tên Unicode thành định dạng ASCII mà DNS có thể xử lý, với các nhãn mã hóa bắt đầu bằng tiền tố xn--. Mặc dù điều này hỗ trợ sự phát triển của internet toàn cầu, nó cũng tạo ra rủi ro vì các chữ cái từ các hệ thống chữ viết khác nhau có thể trông giống hệt nhau.
Phương pháp này được gọi là kỹ thuật homograph hoặc homoglyph. Chromium cố gắng ngăn chặn các thủ thuật này bằng cách hiển thị các IDN đáng ngờ dưới dạng Punycode. Các quy tắc của trình duyệt kiểm tra các tập lệnh hỗn hợp, các ký hiệu không an toàn, các bản sao toàn bộ tập lệnh và một dạng so sánh được gọi là skeleton (bộ khung). Nó cũng so sánh các skeleton này với các tên miền phổ biến, dựa trên các nguyên tắc từ Tiêu chuẩn Kỹ thuật Unicode 39.
Lỗ hổng trong cơ chế kiểm tra của Chromium
Chrome đã bổ sung cơ chế kiểm tra sự nhầm lẫn toàn bộ tập lệnh (whole-script confusable check) sau thử nghiệm аррӏе[.]com nổi tiếng vào năm 2017. Tên miền cũ đó chỉ sử dụng các chữ cái Cyrillic trông giống với các chữ cái Latin trong apple. Chromium hiện nay đã phát hiện được trường hợp này và hiển thị dưới dạng xn--80ak6aa92e[.]com.
Tuy nhiên, nghiên cứu phát hiện ra rằng quy tắc này chỉ hoạt động khi mọi ký tự trong một nhãn Cyrillic xuất hiện trong danh sách 'lookalike' của Chromium. Ký tự Cyrillic ө, được sử dụng trong các ngôn ngữ như Kazakh và Mongolian, được cho phép nhưng không nằm trong danh sách đó. Việc thay thế chữ е Cyrillic cuối cùng bằng ө khiến toàn bộ cơ chế kiểm tra bị vô hiệu hóa, mặc dù kết quả vẫn trông giống apple[.]com đối với mắt người.
Một lỗ hổng thứ hai xuất hiện trong quá trình so sánh skeleton. Chromium loại bỏ nhiều dấu phụ trước khi so sánh tên, nhưng các dấu từ các chữ cái có móc hoặc nét gạch vẫn có thể tồn tại. Kết quả là oƙta[.]com không được rút gọn về cùng một skeleton với okta[.]com, trong khi nét gạch từ ө cũng ngăn cản аррӏө[.]com khớp với apple[.]com.
Phân tích rủi ro và khuyến nghị bảo mật
Các nhà nghiên cứu đã đăng ký 20 tên miền PoC, bao gồm các bản sao Unicode cho Apple, OpenAI, Skype, SharePoint, Pinterest, SpaceX, Shell, Okta, Nike và Kickstarter. Thử nghiệm cũng cho thấy cảnh báo điều hướng sau đó của Chromium không bắt được аррӏө[.]com vì skeleton của nó cách Apple hai lần chỉnh sửa, trong khi cơ chế kiểm tra này tìm kiếm một sự khớp gần hơn trong trường hợp này.
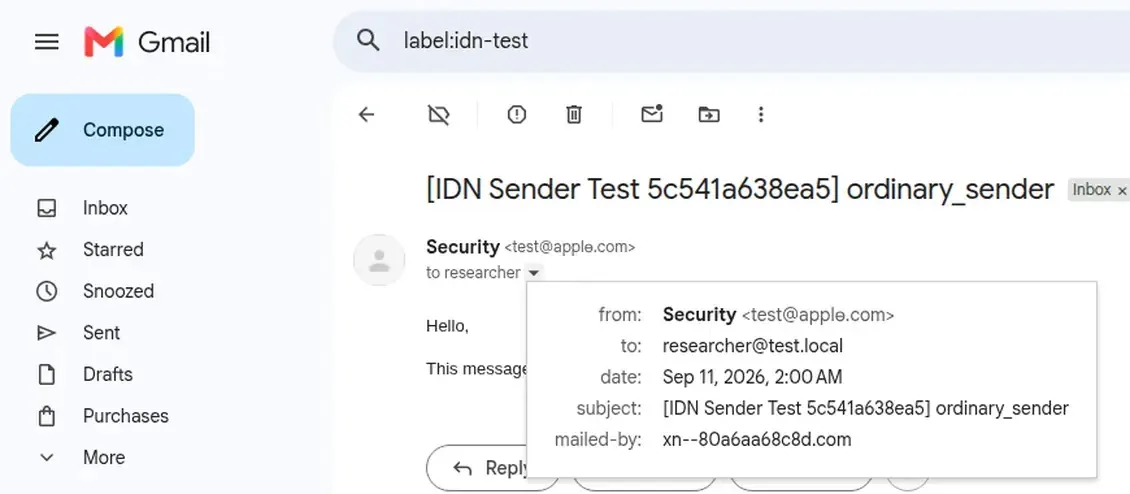
Rủi ro cũng lan rộng sang email. Trong các thử nghiệm với 20 người gửi quốc tế hóa, Gmail Web hiển thị mọi tên miền người gửi dưới dạng Unicode, trong khi Outlook Web hiển thị mọi tên miền dưới dạng A-label đã mã hóa. Gmail chỉ hiển thị Punycode trong trường 'mailed-by' riêng biệt, nơi mà nhiều người dùng có thể không bao giờ mở ra xem.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Kỹ thuật tấn công | Homograph/Homoglyph | Tạo tên miền giả mạo bằng ký tự Unicode |
| Trình duyệt bị ảnh hưởng | Chromium-based (Chrome, Edge, Brave) | Hiển thị tên miền Unicode thay vì Punycode |
| Ký tự khai thác | Cyrillic 'ө' (U+04E9) | Vượt qua cơ chế kiểm tra danh sách lookalike |
Một chứng chỉ hợp lệ không chứng minh rằng một tên miền thuộc về thương hiệu mà nó mô phỏng. Nó chỉ xác nhận rằng trình duyệt có một liên kết được mã hóa tới tên miền được nêu trong chứng chỉ. Kẻ tấn công sở hữu tên miền giả mạo cũng có thể cấu hình SPF, DKIM và DMARC chính xác, do đó xác thực email đơn thuần không thể chứng minh người gửi là công ty thực sự.
Các tổ chức nên giám sát các tên miền xn-- mới giống với thương hiệu của họ, xem xét hồ sơ chứng chỉ và kích hoạt bảo vệ chống giả mạo trong các cổng email. Các nhóm bảo mật có thể gắn thẻ các người gửi IDN bất ngờ, giữ cho các nhãn người gửi bên ngoài được bật và kiểm tra nhật ký DNS và proxy để tìm các tên đã mã hóa. Việc đăng ký phòng thủ cũng có thể giúp ích đối với các bản sao thương hiệu gần nhất.
Người dùng nên tránh đăng nhập thông qua các liên kết trong các tin nhắn bất ngờ. Việc mở một dấu trang (bookmark) đã lưu hoặc nhập địa chỉ đã biết là an toàn hơn. Trình quản lý mật khẩu và passkeys cung cấp sự bảo vệ mạnh mẽ vì chúng khớp với tên miền thực và không nên tự động điền hoặc phản hồi trên một trang web giả mạo khác. Các bản cập nhật trình duyệt vẫn rất quan trọng, nhưng nghiên cứu này cho thấy việc chỉ đọc thanh địa chỉ không còn là đủ để đảm bảo an toàn.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan