Tin tặc chiếm quyền GitHub của OVHcloud để phát tán mã độc đánh cắp thông tin
Các nhà nghiên cứu bảo mật phát hiện tin tặc đã xâm nhập tài khoản nhà phát triển của OVHcloud, chèn mã độc vào công cụ CLI để đánh cắp dữ liệu nhạy cảm từ người dùng.
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #Credential Theft.
Các nhà nghiên cứu bảo mật phát hiện tin tặc đã xâm nhập tài khoản nhà phát triển của OVHcloud, chèn mã độc vào công cụ CLI để đánh cắp dữ liệu nhạy cảm từ người dùng.
Nhóm tin tặc CL-UNK-1211 đang thực hiện chiến dịch nhắm vào hạ tầng chính phủ bằng cách sử dụng script hỗ trợ bởi AI để chiếm quyền điều khiển lệnh sudo và đánh cắp thông tin xác thực.
Một chiến dịch phishing tinh vi sử dụng 17.000 tên miền giả mạo các thương hiệu lớn tại Nhật Bản đã bị phát hiện, gây rủi ro nghiêm trọng cho dữ liệu tài chính.
KGB RAT là một loại mã độc truy cập từ xa (RAT) được cung cấp dưới dạng dịch vụ, có khả năng đánh cắp thông tin xác thực và kiểm soát máy tính nạn nhân.
Các nhà nghiên cứu bảo mật vừa phát hiện một chiến dịch tấn công tinh vi sử dụng trang web giả mạo WatchGuard để đánh cắp thông tin đăng nhập VPN thông qua kỹ thuật SEO poisoning.
Chiến dịch GhostAction mới đã xâm nhập 346 kho lưu trữ GitHub thông qua các tài khoản bảo trì bị chiếm đoạt, nhằm đánh cắp thông tin xác thực CI/CD và các khóa API nhạy cảm.
Chiến dịch GhostAction đã xâm nhập 772 kho lưu trữ GitHub công khai, sử dụng các workflow độc hại để đánh cắp bí mật CI/CD, bao gồm khóa đám mây và thông tin xác thực SSH.
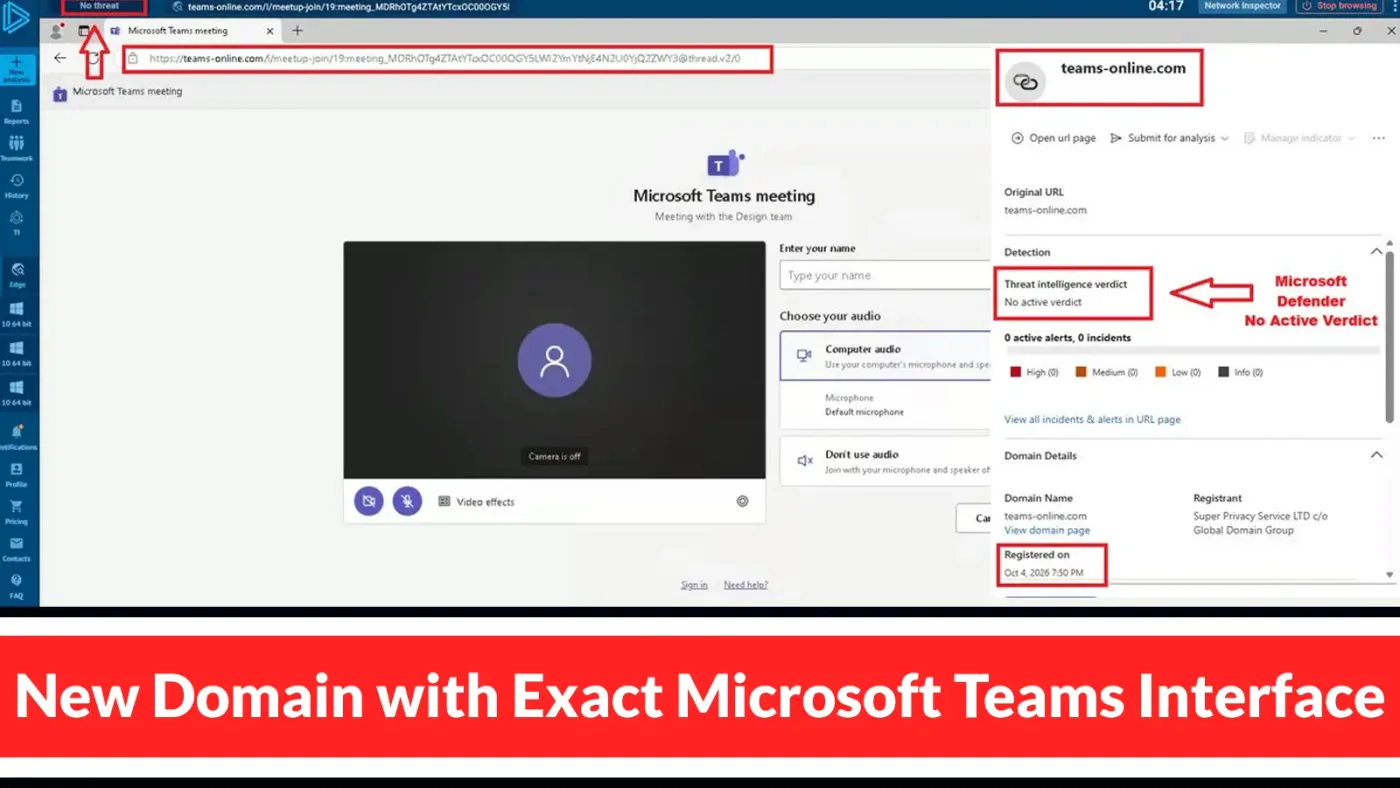
Các nhà nghiên cứu bảo mật vừa cảnh báo về một chiến dịch phishing sử dụng tên miền giả mạo giao diện Microsoft Teams để thu thập trái phép thông tin xác thực của người dùng doanh nghiệp.
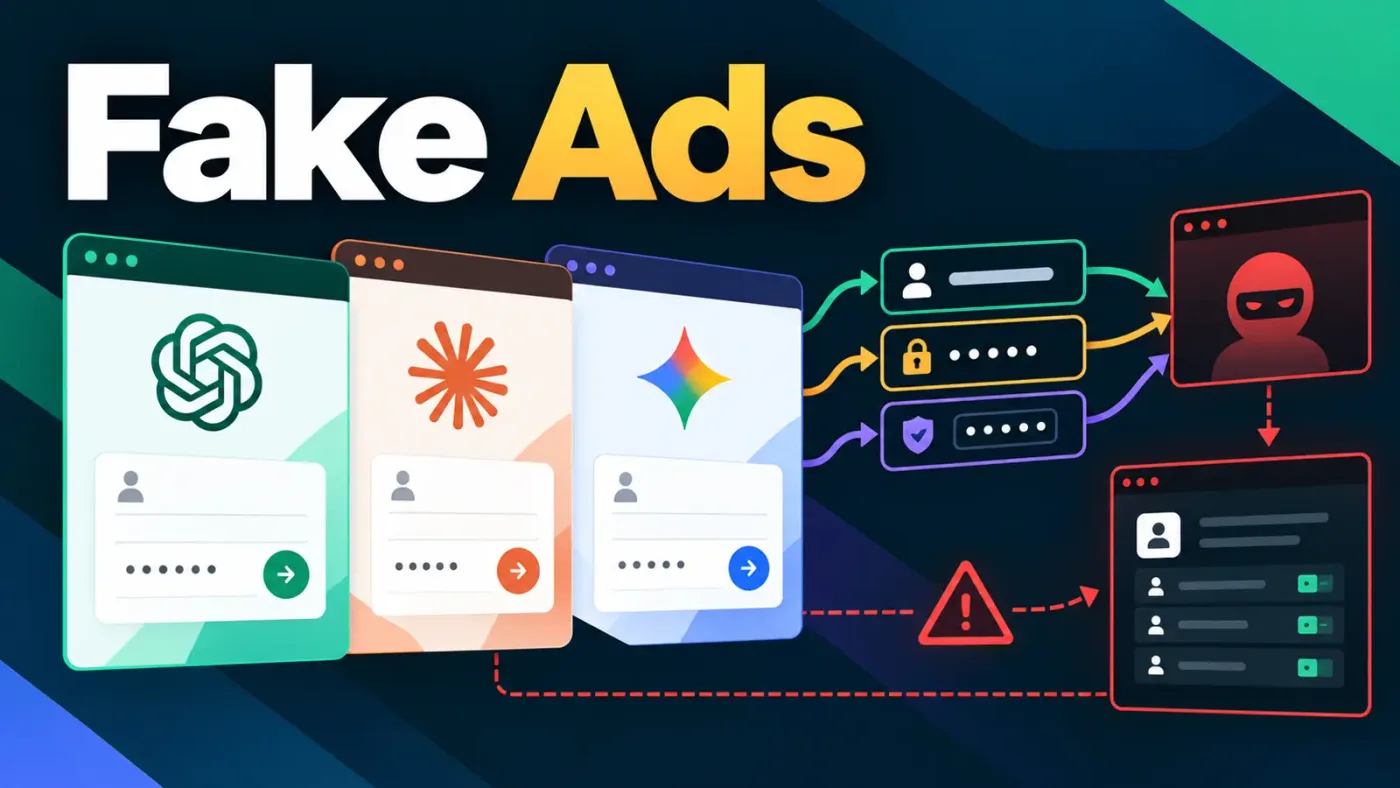
Các nhà nghiên cứu bảo mật vừa phát hiện một chiến dịch tấn công mạng quy mô lớn, sử dụng các quảng cáo giả mạo ChatGPT, Claude, Gemini và các trang tuyển dụng để đánh cắp mật khẩu và mã MFA của người dùng.