
Phát hiện tên miền giả mạo giao diện Microsoft Teams nhằm đánh cắp thông tin đăng nhập
Các nhà nghiên cứu bảo mật vừa cảnh báo về một chiến dịch phishing sử dụng tên miền giả mạo giao diện Microsoft Teams để thu thập trái phép thông tin xác thực của người dùng doanh nghiệp.

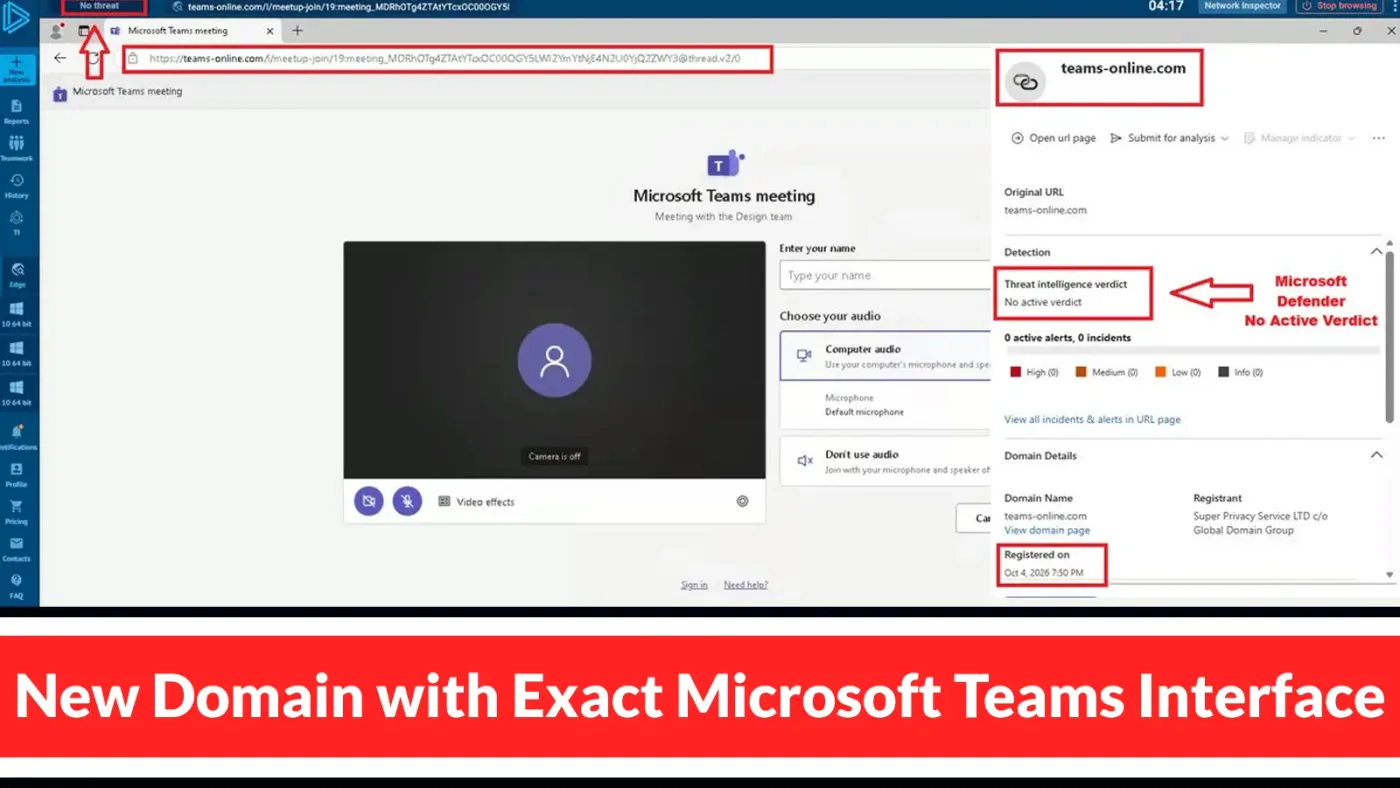
- Mối đe dọa: Tên miền
teams-online[.]comđược đăng ký mới nhằm mục đích giả mạo hoàn toàn giao diện đăng nhập Microsoft Teams.- Cơ chế tấn công: Kẻ tấn công sử dụng kỹ thuật lừa đảo (phishing) để đánh cắp email và mật khẩu của người dùng thông qua trang web giả mạo.
- Khuyến nghị: Các quản trị viên hệ thống cần ngay lập tức đưa tên miền này vào danh sách chặn (block list) và tăng cường giám sát các hoạt động đăng nhập bất thường.
Trong một báo cáo mới nhất từ các chuyên gia an ninh mạng, một chiến dịch tấn công phishing tinh vi đã được phát hiện, nhắm trực tiếp vào nền tảng cộng tác Microsoft Teams. Kẻ tấn công đã đăng ký tên miền teams-online[.]com với mục đích tạo ra một bản sao hoàn hảo của trang đăng nhập chính thức, nhằm đánh lừa người dùng nhập thông tin tài khoản công việc.
Phân tích kỹ thuật về chiến dịch giả mạo
Theo thông tin từ nhà nghiên cứu bảo mật Steven Lim (@0x534c), tên miền này đã được đăng ký chỉ bốn ngày trước khi được phát hiện vào ngày 8 tháng 10 năm 2026. Tại thời điểm phân tích, công cụ Microsoft Defender chưa ghi nhận bất kỳ dấu hiệu cảnh báo nào, điều này cho thấy kẻ tấn công đang tận dụng khoảng thời gian "độ trễ" của các hệ thống bảo mật để thực hiện hành vi lừa đảo.
Kỹ thuật này đánh vào tâm lý tin tưởng của nhân viên đối với các công cụ làm việc hàng ngày. Bằng cách sao chép chính xác giao diện người dùng (UI), kẻ tấn công khiến nạn nhân khó phân biệt được đâu là trang web chính chủ và đâu là trang web độc hại. Mặc dù báo cáo hiện tại chưa xác định được phương thức phát tán cụ thể (như qua email, tin nhắn chat hay lời mời họp), nhưng các chuyên gia cảnh báo rằng bất kỳ kênh liên lạc nào cũng có thể trở thành vector tấn công.
Bảng tổng hợp chỉ số IOCs và tác động
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Tên miền độc hại | teams-online[.]com | Trang web giả mạo giao diện đăng nhập Microsoft Teams |
| Hình thức tấn công | Credential Phishing | Đánh cắp thông tin xác thực (email/password) |
| Đối tượng mục tiêu | Người dùng doanh nghiệp | Chiếm đoạt tài khoản Microsoft 365 |
Đánh giá rủi ro và phương pháp phòng thủ
Mặc dù chưa có bằng chứng về việc cài đặt mã độc (malware) hay khai thác lỗ hổng zero-day, nhưng rủi ro từ việc mất thông tin xác thực là rất lớn. Nếu kẻ tấn công sử dụng kỹ thuật Adversary-in-the-Middle (AiTM), chúng hoàn toàn có thể vượt qua các lớp xác thực đa yếu tố (MFA) và chiếm đoạt các token phiên (session tokens) của người dùng.
⚠️ Cảnh báo quan trọng: Việc một trang web giả mạo không bị phát hiện bởi các công cụ bảo mật tại một thời điểm nhất định không đồng nghĩa với việc nó an toàn. Quản trị viên cần chủ động áp dụng các biện pháp chặn dựa trên danh sách tên miền (domain block list) thay vì chỉ dựa vào các giải pháp endpoint protection truyền thống.
Hướng dẫn thực thi phòng thủ cho quản trị viên
Để giảm thiểu rủi ro từ chiến dịch này, các tổ chức cần thực hiện các bước sau:
- Cấu hình chặn tên miền: Cập nhật ngay lập tức
teams-online[.]comvào danh sách chặn trên Firewall, Web Gateway và các giải pháp lọc nội dung DNS. - Giám sát nhật ký truy cập: Kiểm tra các bản ghi truy cập web (web access logs) để xác định xem có nhân viên nào đã truy cập vào tên miền này hay không.
- Kiểm tra tài khoản: Nếu phát hiện dấu hiệu truy cập, cần rà soát các hoạt động đăng nhập bất thường, các phương thức xác thực mới được thêm vào và các quy tắc chuyển tiếp email (mailbox rules) đáng ngờ.
- Triển khai MFA chống phishing: Chuyển đổi sang các phương thức xác thực chống phishing mạnh mẽ như FIDO2 security keys hoặc passkeys để loại bỏ hoàn toàn rủi ro từ việc đánh cắp mật khẩu.
Trong trường hợp xác nhận tài khoản đã bị xâm nhập, quy trình ứng cứu sự cố (Incident Response) cần được kích hoạt ngay lập tức: thực hiện đặt lại mật khẩu, thu hồi tất cả các phiên đăng nhập (active sessions) và token làm mới (refresh tokens), đồng thời loại bỏ mọi cấu hình độc hại mà kẻ tấn công đã thiết lập trong hệ thống.
Việc nâng cao nhận thức cho người dùng cuối cũng đóng vai trò then chốt. Nhân viên cần được đào tạo để luôn kiểm tra kỹ địa chỉ URL trên trình duyệt trước khi nhập thông tin đăng nhập và sử dụng các điểm truy cập chính thức của công ty thay vì nhấp vào các liên kết từ nguồn không xác định.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan



