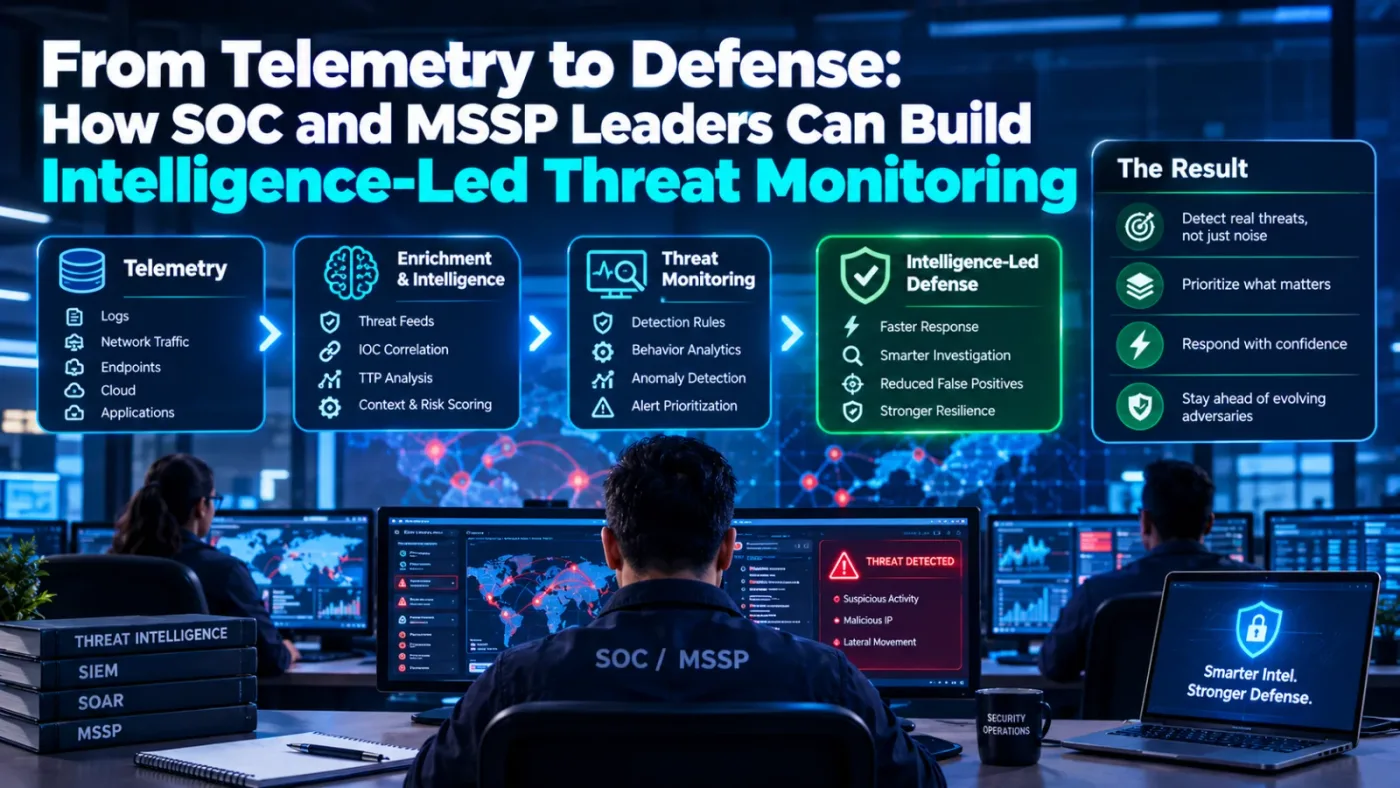
Xây dựng hệ thống giám sát an ninh dựa trên Threat Intelligence cho SOC và MSSP
Khám phá khung làm việc thực chiến để chuyển đổi từ giám sát log thụ động sang hệ thống giám sát chủ động, dựa trên Threat Intelligence để tối ưu hóa hiệu suất SOC.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Khám phá khung làm việc thực chiến để chuyển đổi từ giám sát log thụ động sang hệ thống giám sát chủ động, dựa trên Threat Intelligence để tối ưu hóa hiệu suất SOC.
Khám phá kỹ thuật Cryptographic Context Injection (CCI) cho phép kẻ tấn công vượt qua bộ lọc bảo mật, chiếm quyền điều khiển GitHub Copilot CLI để đánh cắp dữ liệu nhạy cảm.
Một kỹ sư hạ tầng đã bị kết án 32 tháng tù sau khi thực hiện hành vi phá hoại hệ thống Windows, xóa tài khoản quản trị và tống tiền công ty bằng tiền điện tử.
Apache Struts vừa công bố 4 lỗ hổng bảo mật mới, bao gồm các lỗi RCE và DoS. Tìm hiểu chi tiết về CVE-2026-104711 đến CVE-2026-104714 và cách phòng thủ.
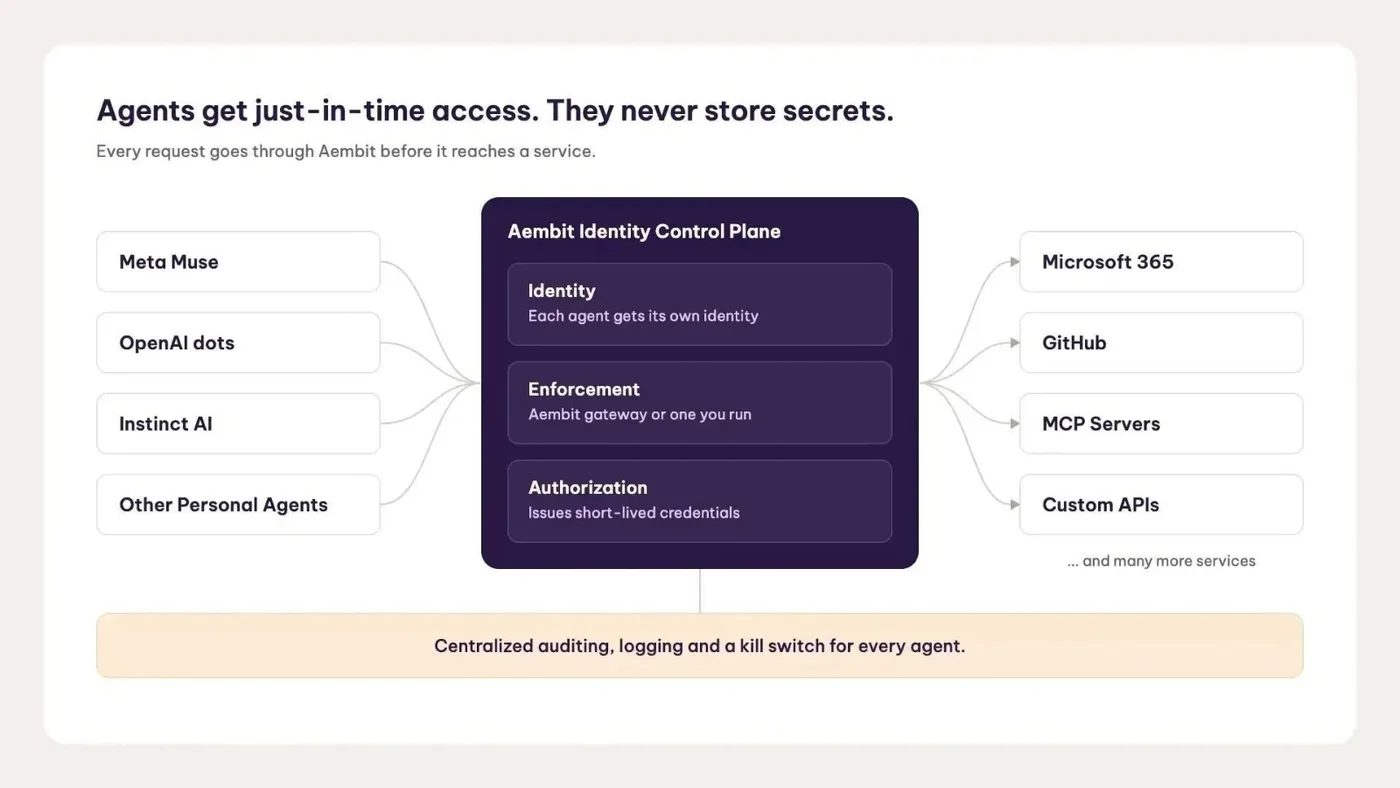
Aembit giới thiệu giải pháp quản lý danh tính cho AI Agents cá nhân, giúp doanh nghiệp kiểm soát quyền truy cập vào tài nguyên nhạy cảm mà không làm gián đoạn quy trình làm việc.
ASOS đối mặt với sự cố an ninh mạng khi kẻ tấn công chiếm quyền điều khiển nền tảng thông báo ứng dụng để phát tán thông điệp tống tiền, gây lo ngại về rò rỉ dữ liệu Snowflake.
Chiến dịch tấn công mới từ nhóm Azazel sử dụng AI Coding Assistant và Model Context Protocol (MCP) để thực thi lệnh từ xa, đánh cắp dữ liệu và tống tiền doanh nghiệp.
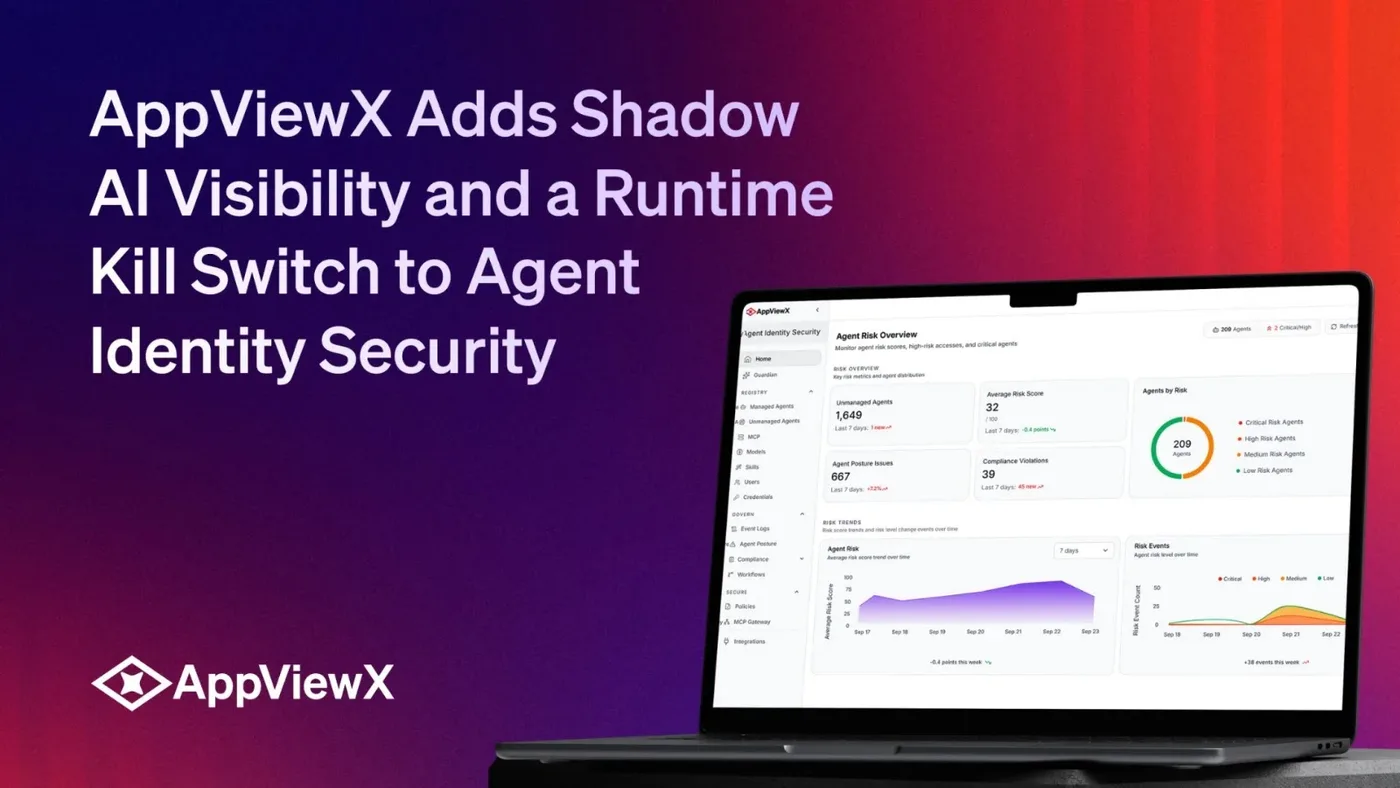
AppViewX giới thiệu giải pháp Agent Identity Security mới, cho phép doanh nghiệp phát hiện Shadow AI, kiểm soát định danh AI và triển khai cơ chế Kill Switch thời gian thực.
Criminal IP giới thiệu AITEM (AI-Powered Threat Exposure Management), giải pháp đột phá chuyển đổi từ quản lý bề mặt tấn công truyền thống sang chủ động ứng phó với các mối đe dọa bằng AI.
Chiến dịch Blinder Tunnel sử dụng bài kiểm tra lập trình giả mạo để xâm nhập hạ tầng trọng yếu, triển khai mã độc ShelbyLoader V2 và công cụ tunneling Blackwood.