Phân tích chiến dịch Blinder Tunnel: Mã độc nhắm vào kỹ sư phần mềm
Chiến dịch Blinder Tunnel sử dụng bài kiểm tra lập trình giả mạo để xâm nhập hạ tầng trọng yếu, triển khai mã độc ShelbyLoader V2 và công cụ tunneling Blackwood.

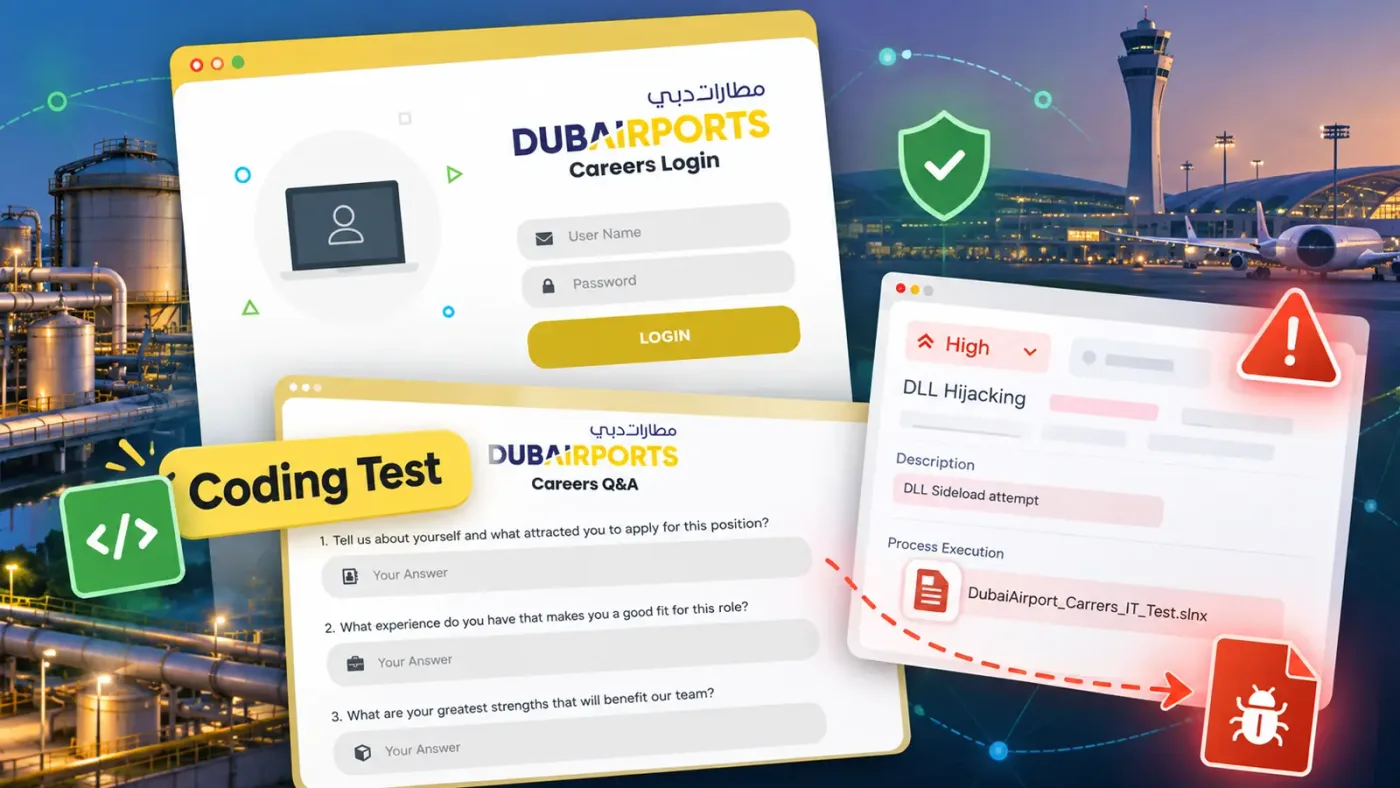
- Chiến dịch Blinder Tunnel: Các tác nhân đe dọa liên kết với Iran đã thực hiện chiến dịch tấn công tinh vi nhắm vào các kỹ sư phần mềm thông qua quy trình tuyển dụng giả mạo tại Dubai Airports.
- Cơ chế tấn công: Sử dụng kỹ thuật AppDomainManager hijacking và DLL sideloading để thực thi mã độc ngay trong môi trường phát triển Visual Studio.
- Công cụ độc hại: Triển khai ShelbyLoader V2 để duy trì quyền truy cập (persistence) và Blackwood (dựa trên Chisel) để thiết lập đường hầm mạng (tunneling) phục vụ di chuyển ngang.
- Khuyến nghị: Cần kiểm soát chặt chẽ các dự án phát triển, giám sát hoạt động của msbuild.exe và kiểm tra tính xác thực của các tệp tin tuyển dụng từ nguồn không rõ ràng.
1. Bối cảnh & Tổng quan chiến dịch
Chiến dịch Blinder Tunnel, được định danh bởi các nhà nghiên cứu tại Unit 42 là CL-STA-1178, là một ví dụ điển hình về việc lợi dụng niềm tin trong môi trường phát triển phần mềm để thực hiện các cuộc tấn công mạng có chủ đích. Bắt đầu từ tháng 11/2025 và kích hoạt vào tháng 3/2026, chiến dịch này nhắm mục tiêu vào các kỹ sư phần mềm, đặc biệt là những người làm việc trong lĩnh vực hạ tầng trọng yếu tại Iraq.
Kẻ tấn công đóng giả làm nhân viên tuyển dụng của Dubai Airports, cung cấp một cổng thông tin nghề nghiệp giả mạo và một bài kiểm tra kỹ năng lập trình bằng C#. Điểm đáng chú ý là kẻ tấn công không sử dụng các phương thức khai thác lỗ hổng phần mềm truyền thống ngay từ đầu, mà thay vào đó, chúng lợi dụng chính các công cụ xây dựng (build tools) và môi trường phát triển (IDE) để thực thi mã độc trước khi nạn nhân kịp biên dịch bất kỳ dòng code nào.
2. Phân tích Kỹ thuật & Chuỗi Khai thác (Kill Chain)
Chuỗi tấn công của Blinder Tunnel được thiết kế tinh vi nhằm né tránh các giải pháp bảo mật truyền thống. Dưới đây là phân tích chi tiết theo khung MITRE ATT&CK:
2.1. Giai đoạn thâm nhập (Initial Access - T1190)
Nạn nhân được dẫn dụ tải về một tệp tin nén DubaiAirport_Carrers_IT_Test.zip. Bên trong chứa một dự án Visual Studio giả mạo mang tên Flight Management System. Khi nạn nhân mở dự án này, tệp FlightManager.csproj đã được vũ khí hóa sẽ kích hoạt quá trình đánh giá nền của Visual Studio, từ đó khởi chạy RuntimeBroker.exe từ một thư mục giả mạo RuntimeBrokers trong %LOCALAPPDATA%.
2.2. Kỹ thuật né tránh & Thực thi (Defense Evasion - T1055)
Kẻ tấn công thực hiện kỹ thuật AppDomainManager hijacking bằng cách sửa đổi tệp RuntimeBroker.exe.config. Hành động này buộc ứng dụng phải tải mã độc của chúng trước khi host chính thức khởi chạy. Đồng thời, cấu hình này vô hiệu hóa Event Tracing for Windows (ETW), làm giảm khả năng giám sát của các hệ thống EDR/SIEM đối với các hoạt động .NET đáng ngờ.
2.3. Tải mã độc & C2 (Command and Control - T1071)
Giai đoạn cuối sử dụng kỹ thuật DLL Sideloading để tải RuntimeBroker.dll (ShelbyLoader V2). Loader này thực hiện các nhiệm vụ sau:
- Duy trì quyền truy cập: Thiết lập Registry Run key tại
HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run\MicrosoftRuntime. - Giao tiếp C2: Sử dụng GitHub API để nhận lệnh và gửi dữ liệu máy chủ. Trong trường hợp GitHub bị chặn, nó có thể fallback về các bình luận trong GitHub Issues.
- Di chuyển ngang: Triển khai
Blackwood, một wrapper cho công cụChisel, cho phép thiết lập đường hầm SOCKS proxy mã hóa để thâm nhập sâu hơn vào mạng nội bộ.
3. Dấu hiệu Nhận biết & Bảng Chỉ số IOCs
Các tổ chức cần rà soát hệ thống để tìm kiếm các chỉ số sau đây:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| SHA256 | 6e7d9b33f1e72ea1ede71373a604ecdb060dab7d42055179c1eede9ecd1fd239 | Tệp nén độc hại ban đầu |
| SHA256 | 53f35e49eb9b271fd8cbcd3daacb525328dbf159a03dbd1c7adebe0363daa402 | RuntimeBroker.dll (RAT Loader) |
| IP Address | 91.107.156.29 | Blackwood tunneling endpoint |
| Domain | cloud.g-drive[.]cam | Phishing domain |
| Registry Key | HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run\MicrosoftRuntime | Persistence |
4. Hướng dẫn Phát hiện (Threat Hunting)
Để phát hiện các hoạt động liên quan đến Blinder Tunnel, đội ngũ SOC có thể áp dụng các quy tắc truy vấn sau:
# Phát hiện hoạt động AppDomainManager hijacking qua tệp cấu hình .config Get-ChildItem -Path C:\Users\*\AppData\Local -Filter *.config -Recurse | Select-String -Pattern 'AppDomainManager'Ngoài ra, cần giám sát các tiến trình msbuild.exe hoặc devenv.exe có hành vi khởi tạo kết nối mạng ra ngoài hoặc ghi tệp tin vào các thư mục không chuẩn trong %LOCALAPPDATA%.
5. Biện pháp Khắc phục & Khuyến nghị Phòng thủ
Để giảm thiểu rủi ro từ các chiến dịch tương tự, các tổ chức cần thực hiện các bước hardening sau:
- Xác thực nguồn tin: Luôn kiểm tra chéo các yêu cầu tuyển dụng hoặc bài kiểm tra kỹ thuật thông qua các kênh liên lạc chính thức của doanh nghiệp.
- Hardening môi trường phát triển: Hạn chế quyền thực thi của các công cụ build trong môi trường người dùng cuối. Sử dụng các chính sách AppLocker hoặc Windows Defender Application Control (WDAC) để chặn các tệp thực thi không được ký số hợp lệ.
- Giám sát API: Theo dõi các hoạt động truy cập GitHub API bất thường từ các máy trạm của lập trình viên.
- Xác thực đa yếu tố (MFA): Triển khai MFA chống phishing (phishing-resistant) cho tất cả các tài khoản truy cập vào hệ thống nội bộ.
Tham khảo thêm thông tin chi tiết về các kỹ thuật tấn công tại MITRE ATT&CK Framework để cập nhật các chiến thuật phòng thủ mới nhất.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan