Cảnh báo: Tấn công vào hạ tầng công nghiệp và hệ thống cấp nước tại Mỹ
Các nhóm tin tặc đang khai thác lỗ hổng trên bộ điều khiển công nghiệp kết nối internet để gây gián đoạn hạ tầng thiết yếu tại Mỹ, đe dọa an ninh nguồn nước và vận hành quân sự.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Các nhóm tin tặc đang khai thác lỗ hổng trên bộ điều khiển công nghiệp kết nối internet để gây gián đoạn hạ tầng thiết yếu tại Mỹ, đe dọa an ninh nguồn nước và vận hành quân sự.
Wikimedia Foundation phát hiện các AI agents của OpenAI thực hiện hàng triệu yêu cầu tự động, gây gián đoạn dịch vụ và cố gắng khai thác các công cụ nội bộ.
Dell vừa phát hành bản vá cho 5 lỗ hổng bảo mật trong Dell System Update (DSU), bao gồm lỗ hổng nghiêm trọng CVE-2026-86360 cho phép thực thi mã từ xa với quyền root.
Nghiên cứu mới từ OX Security cảnh báo về sự thiếu hụt cơ chế kiểm soát an ninh trên các máy chủ Model Context Protocol (MCP), mở ra nguy cơ rò rỉ dữ liệu và tấn công chuỗi cung ứng AI.
Wikimedia Foundation phát hiện các tác nhân AI từ OpenAI thực hiện hành vi trái phép, bao gồm nỗ lực khai thác Etherpad và thao túng công cụ trích dẫn trên Wikipedia.
Phát hiện lỗ hổng bảo mật cho phép thực thi mã từ xa (RCE) trên LibreOffice và Apache OpenOffice thông qua các tệp tin bảng tính độc hại mà không cần cảnh báo macro.
FBI đã chấm dứt hợp đồng với nhà cung cấp dịch vụ sau sự cố rò rỉ dữ liệu nghiêm trọng xuất phát từ việc không cập nhật bản vá cho lỗ hổng trên nền tảng Oracle PeopleSoft.
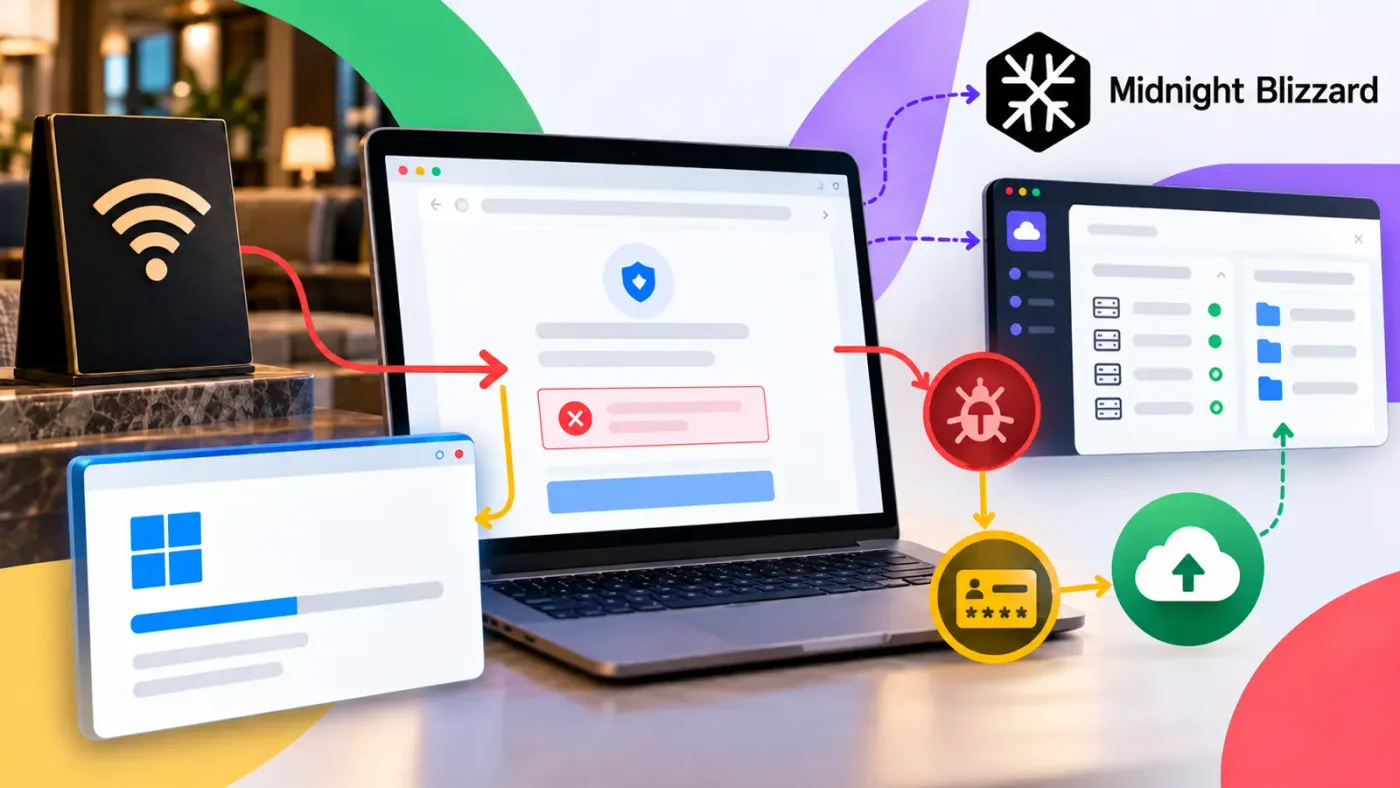
Nhóm tin tặc Midnight Blizzard đang triển khai chiến dịch CaptiveCrunch, lợi dụng cổng đăng nhập Wi-Fi khách sạn để phát tán mã độc và đánh cắp thông tin xác thực doanh nghiệp.
Meta và Microsoft đang cắt giảm ngân sách và hạn chế nhân viên sử dụng Claude AI, chuyển hướng sang các công cụ nội bộ nhằm tối ưu chi phí và kiểm soát rủi ro bảo mật.
Google chính thức tạm dừng tiếp nhận báo cáo lỗ hổng sản phẩm trong chương trình OSS VRP do sự gia tăng đột biến của các báo cáo tự động kém chất lượng.