
Midnight Blizzard tấn công qua Captive Portal khách sạn: Chiến dịch CaptiveCrunch
Nhóm tin tặc Midnight Blizzard đang triển khai chiến dịch CaptiveCrunch, lợi dụng cổng đăng nhập Wi-Fi khách sạn để phát tán mã độc và đánh cắp thông tin xác thực doanh nghiệp.

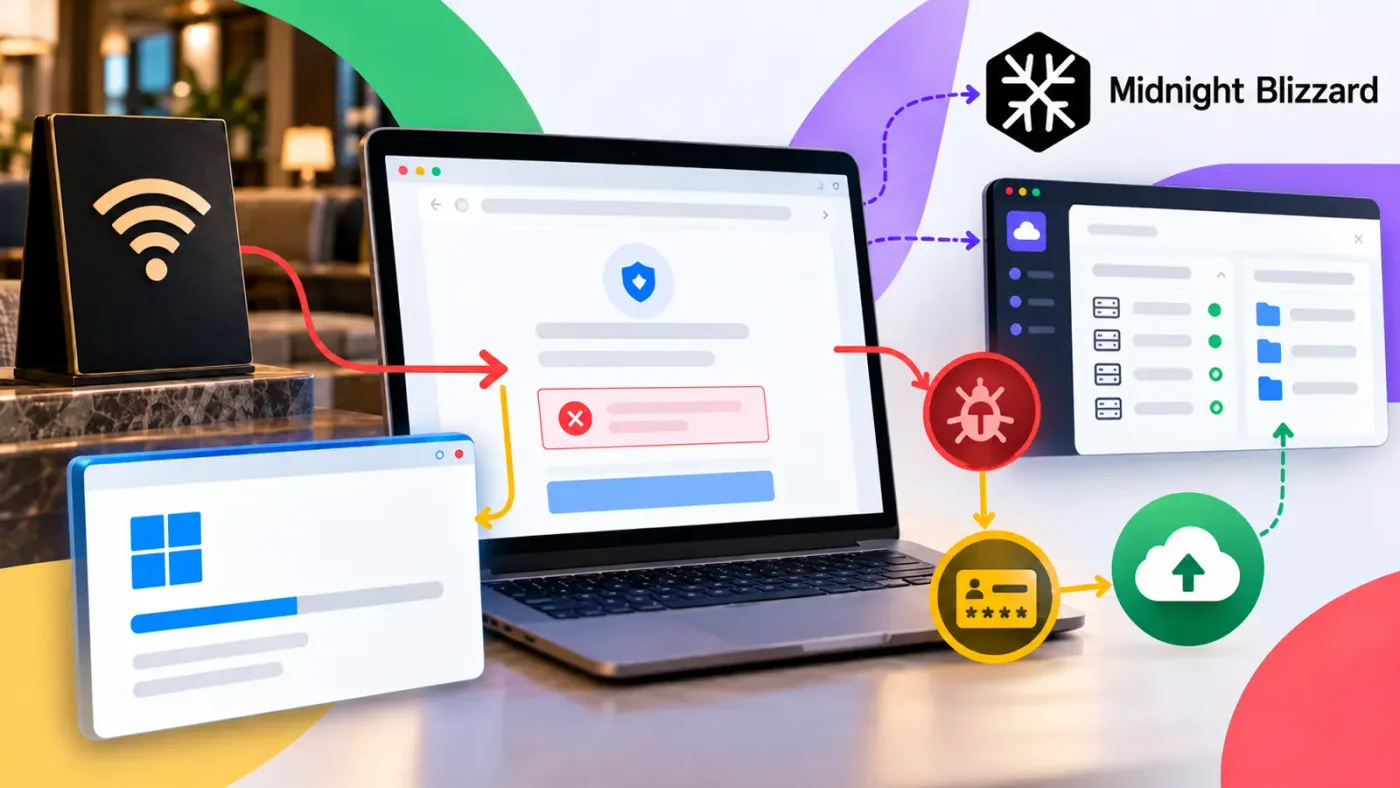
- Chiến dịch CaptiveCrunch: Nhóm Storm-2945 (thuộc Midnight Blizzard) đang thực hiện các cuộc tấn công nhắm vào người dùng Wi-Fi công cộng tại khách sạn và các địa điểm công cộng.
- Vector tấn công: Kẻ tấn công thao túng lưu lượng DNS/HTTP để chuyển hướng người dùng đến các trang giả mạo, sử dụng kỹ thuật ClickFix để lừa nạn nhân cài đặt mã độc hoặc cung cấp mã xác thực thiết bị.
- Mục tiêu: Đánh cắp thông tin xác thực, session token, và thiết lập quyền truy cập từ xa vào hệ thống doanh nghiệp thông qua các biến thể mã độc như CornFlake và ChocoShell.
1. Bối cảnh & Tổng quan về chiến dịch CaptiveCrunch
Các nhà nghiên cứu từ Microsoft đã phát hiện một chiến dịch tấn công mạng tinh vi mang tên CaptiveCrunch, được thực hiện bởi nhóm Storm-2945, một phân nhóm hoạt động dưới quyền của nhóm tin tặc khét tiếng Midnight Blizzard. Chiến dịch này nhắm trực tiếp vào các cổng đăng nhập Wi-Fi (captive portals) tại các khách sạn và địa điểm công cộng, biến các trang đăng nhập thông thường thành công cụ phát tán mã độc và đánh cắp thông tin xác thực.
Hoạt động này được ghi nhận lần đầu vào tháng 5 năm 2026 và có dấu hiệu tái khởi động mạnh mẽ từ cuối tháng 9 năm 2026. Đáng chú ý, các nhà nghiên cứu đã phát hiện một biến thể mã độc CornFlake được viết bằng ngôn ngữ Rust, cho thấy sự tích hợp của các công nghệ hỗ trợ bởi AI trong quá trình phát triển mã độc của nhóm này.
2. Phân tích Kỹ thuật & Chuỗi Khai thác (Kill Chain)
Chiến dịch CaptiveCrunch vận hành dựa trên việc thao túng hạ tầng mạng của nạn nhân. Khi người dùng kết nối vào Wi-Fi khách sạn, kẻ tấn công thực hiện các kỹ thuật sau:
- Thao túng lưu lượng: Kẻ tấn công can thiệp vào DNS và HTTP trên mạng khách sạn, chuyển hướng người dùng đến hạ tầng do chúng kiểm soát.
- Kỹ thuật ClickFix: Trang web giả mạo hiển thị các thông báo cập nhật trình duyệt hoặc hệ điều hành giả, yêu cầu người dùng thực hiện các bước 'sửa lỗi' hoặc 'xác thực'.
- Phát tán mã độc: Người dùng bị lừa tải xuống các tệp tin thực thi (Windows) hoặc tệp APK (Android).
- Adversary-in-the-Middle (AitM): Kẻ tấn công chuyển hướng nạn nhân đến các trang đăng nhập giả mạo để thu thập mã xác thực thiết bị (device code), từ đó chiếm quyền điều khiển phiên làm việc (session hijacking).
Mã độc CornFlake đóng vai trò là một RAT (Remote Access Trojan) ngụy trang dưới dạng dịch vụ Cloud Sync Service. Nó có khả năng ghi lại thao tác bàn phím, đánh cắp tệp tin, ghi âm/video và mở shell lệnh từ xa. Trong khi đó, ChocoShell là một PowerShell infostealer chạy trong bộ nhớ, chuyên thu thập cookie trình duyệt, mật khẩu đã lưu và token Microsoft 365.
3. Dấu hiệu Nhận biết & Bảng Chỉ số IOCs
Việc phát hiện sớm các dấu hiệu của CaptiveCrunch là vô cùng quan trọng đối với các đội ngũ SOC. Dưới đây là các chỉ số IOCs chính được ghi nhận:
| Loại | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Domain | cdn-gstat[.]com | Chuyển hướng CaptiveCrunch |
| Domain | ms365-device[.]com | Chuyển hướng luồng xác thực thiết bị |
| IP Address | 213.145.86[.]112 | C2 server của ChocoShell |
| SHA-256 | 918fa52ae45ed60ba7cc8bdc99c3cbe9ab92e0375ec31fc05d0d4513be11c593 | CornFlake RAT |
| SHA-256 | be99857449d2856dd5a84e21c8a3d5e0e01456adb44062ddec5a6b4970d8d42c | ChocoShell |
⚠️ Cảnh báo quan trọng: Các địa chỉ IP và tên miền trên đã được làm mờ (defanged). Tuyệt đối không truy cập trực tiếp. Chỉ sử dụng trong các nền tảng phân tích mối đe dọa (Threat Intelligence) như MISP hoặc SIEM.
4. Hướng dẫn Phát hiện (Threat Hunting)
Để săn tìm mối đe dọa này, các quản trị viên hệ thống cần tập trung vào các hành vi bất thường liên quan đến PowerShell và các tiến trình lạ. Dưới đây là một số gợi ý truy vấn để phát hiện:
# Tìm kiếm các tiến trình PowerShell có tham số nghi ngờ hoặc thực thi từ bộ nhớ  Get-Process | Where-Object {$_.CommandLine -like '*EncodedCommand*' -or $_.CommandLine -like '*bypass*'} # Kiểm tra sự tồn tại của tệp tin CornFlake trong thư mục AppData Get-ChildItem -Path $env:APPDATA
vchost32
vchost32.exe -ErrorAction SilentlyContinue
5. Biện pháp Khắc phục & Khuyến nghị Phòng thủ
Để bảo vệ người dùng và hạ tầng doanh nghiệp trước chiến dịch của Midnight Blizzard, các tổ chức cần thực hiện các biện pháp cứng hóa (hardening) sau:
- Sử dụng kết nối an toàn: Khuyến khích nhân viên sử dụng VPN hoặc điểm phát sóng di động (mobile hotspot) thay vì Wi-Fi công cộng.
- Chính sách xác thực: Triển khai xác thực đa yếu tố (MFA) chống phishing (phishing-resistant MFA) và hạn chế sử dụng xác thực bằng mã thiết bị (device-code authentication).
- Giám sát thiết bị: Ngăn chặn các thiết bị được quản lý (managed devices) kết nối vào các mạng Wi-Fi không xác định.
- Đào tạo nhận thức: Cảnh báo nhân viên không bao giờ thực hiện theo các yêu cầu dán lệnh (paste commands) vào PowerShell hoặc các công cụ dòng lệnh từ các trang web lạ.
Tham khảo thêm thông tin chi tiết về các kỹ thuật của nhóm tại MITRE ATT&CK để cập nhật các quy tắc phát hiện mới nhất.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan



