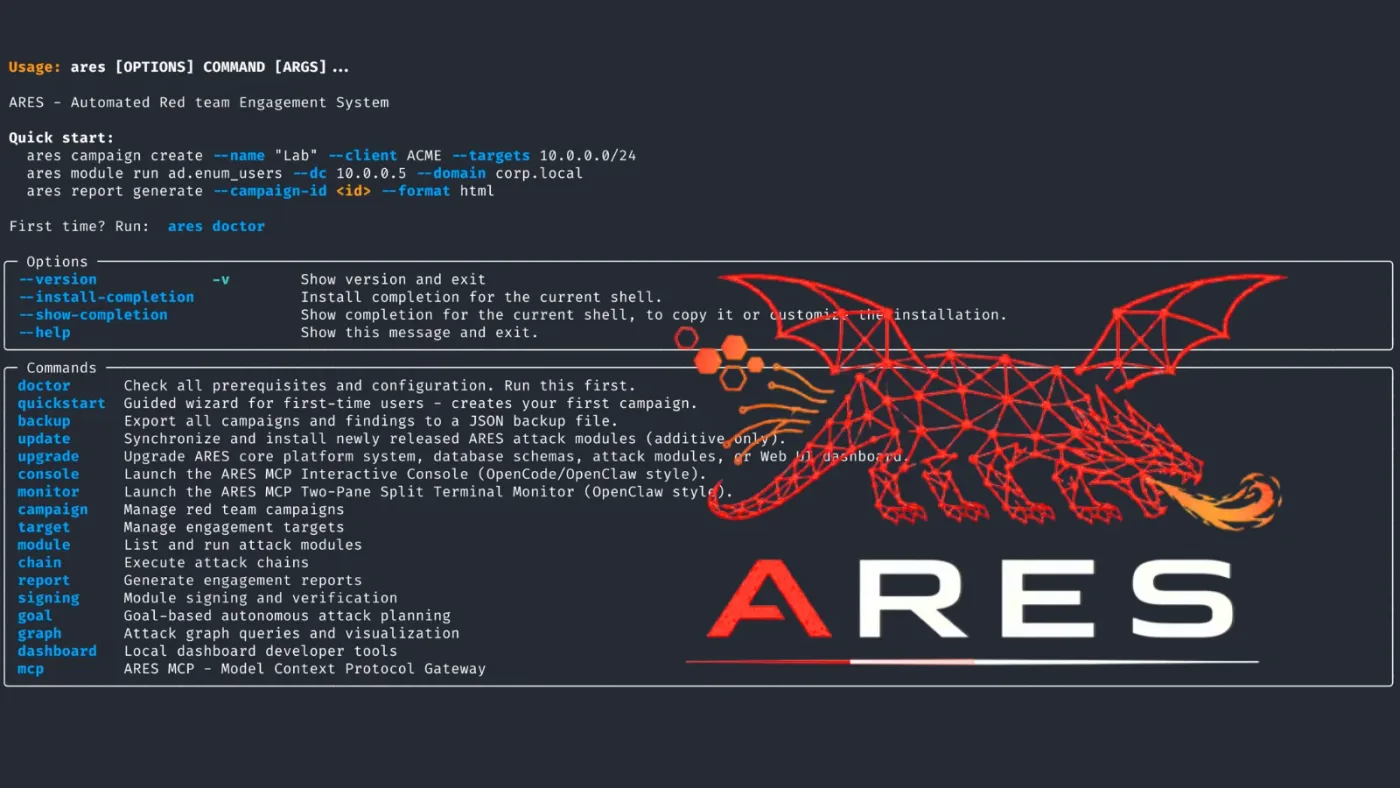
ARES: Nền tảng Red Team tự động hóa khai thác Active Directory và Cloud
Khám phá ARES, nền tảng Red Team mã nguồn mở hỗ trợ 66 module tấn công, tích hợp AI và cơ chế kiểm soát phạm vi nghiêm ngặt cho kiểm thử bảo mật doanh nghiệp.
5p đọcChi tiết
Mã độc, chiến dịch APT, tin tặc, rò rỉ dữ liệu và các hình thức tấn công mạng
Khám phá ARES, nền tảng Red Team mã nguồn mở hỗ trợ 66 module tấn công, tích hợp AI và cơ chế kiểm soát phạm vi nghiêm ngặt cho kiểm thử bảo mật doanh nghiệp.
Báo cáo thường niên 2026 của NCSC chỉ ra rằng AI đang làm cho các cuộc tấn công mạng trở nên nhanh chóng, rẻ hơn và dễ thực hiện hơn, đặc biệt là đối với hạ tầng trọng yếu.
Kẻ tấn công đang lợi dụng các ứng dụng ChatGPT và Claude giả mạo để phát tán mã độc Yoba, thực hiện khai thác DLL sideloading và triển khai công cụ đào tiền ảo trên Windows.
Google vừa phối hợp cùng các đối tác quốc tế triệt phá mạng lưới botnet XCPE, vốn lây nhiễm hơn 1,3 triệu thiết bị Android thông qua mã độc cài sẵn từ nhà sản xuất.
WorkOS xác nhận bị xâm nhập dữ liệu thông qua một ứng dụng nội bộ, với sự hỗ trợ của khung tấn công tự động hóa ARTEX AI, làm lộ thông tin khách hàng và các đoạn hội thoại nhạy cảm.
Mercado Bitcoin tạm dừng nạp rút sau khi các nhà nghiên cứu phát hiện dòng tiền trị giá 40 triệu USD dịch chuyển bất thường trên 10 mạng lưới blockchain.
Các nhóm tin tặc đang sử dụng khung điều khiển CyberStrikeAI tích hợp AI để tự động hóa quy trình xâm nhập, leo thang đặc quyền và chiếm quyền điều khiển toàn bộ Domain Windows.
Các nhóm tấn công đang giả mạo danh tính của ChatGPT, Claude và Perplexity để quét lỗ hổng, tìm kiếm tệp cấu hình và đánh cắp thông tin xác thực quan trọng trên các máy chủ doanh nghiệp.
Các chuyên gia bảo mật vừa phát hiện chiến dịch phishing tinh vi mạo danh OpenAI, sử dụng thông báo thanh toán ChatGPT Plus giả mạo để đánh cắp thẻ tín dụng và mã OTP của người dùng.
Các thiết bị Synology NAS đang trở thành mục tiêu của mã độc tống tiền C3RB3R. Người dùng cần cập nhật ngay các bản vá cho lỗ hổng CVE-2024-10441 và các CVE liên quan.