Sự cố bảo mật tại Northflank: Nguy cơ rò rỉ API Key và tấn công LLMjacking
Northflank phát đi cảnh báo khẩn cấp yêu cầu người dùng xoay vòng toàn bộ bí mật hệ thống sau khi phát hiện các dấu hiệu truy cập trái phép vào API Key AI.
5p đọcChi tiết
Mã độc, chiến dịch APT, tin tặc, rò rỉ dữ liệu và các hình thức tấn công mạng
Northflank phát đi cảnh báo khẩn cấp yêu cầu người dùng xoay vòng toàn bộ bí mật hệ thống sau khi phát hiện các dấu hiệu truy cập trái phép vào API Key AI.
Các nhà nghiên cứu bảo mật cảnh báo về chiến dịch tấn công mạng sử dụng Microsoft Teams để giả mạo bộ phận hỗ trợ kỹ thuật, nhằm chiếm quyền điều khiển máy trạm và khai thác AD CS.
WS Audiology, công ty mẹ của Widex và Signia, đang điều tra sự cố an ninh mạng khiến nhiều hệ thống CNTT nội bộ và dịch vụ khách hàng phải ngắt kết nối khẩn cấp.
Các hệ thống làm lạnh tại nhiều siêu thị ở Thụy Điển bị tấn công mạng, khiến nhiệt độ tăng vọt lên 55°C và gây hư hỏng hàng hóa nghiêm trọng. Đây là hồi chuông cảnh báo về bảo mật thiết bị IoT công nghiệp.
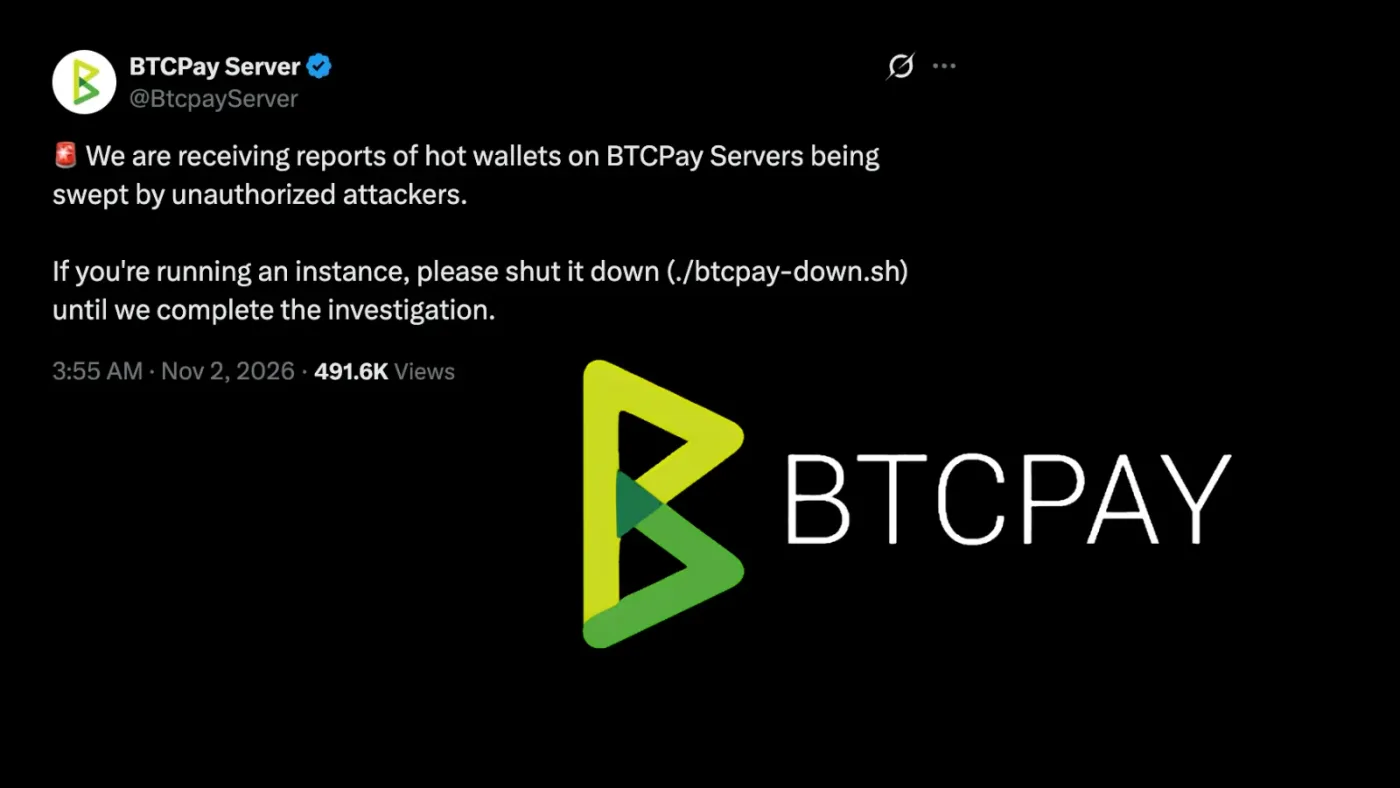
Dự án BTCPay Server phát đi cảnh báo khẩn cấp yêu cầu người dùng ngắt kết nối máy chủ ngay lập tức sau khi phát hiện các cuộc tấn công đánh cắp ví Bitcoin nóng.
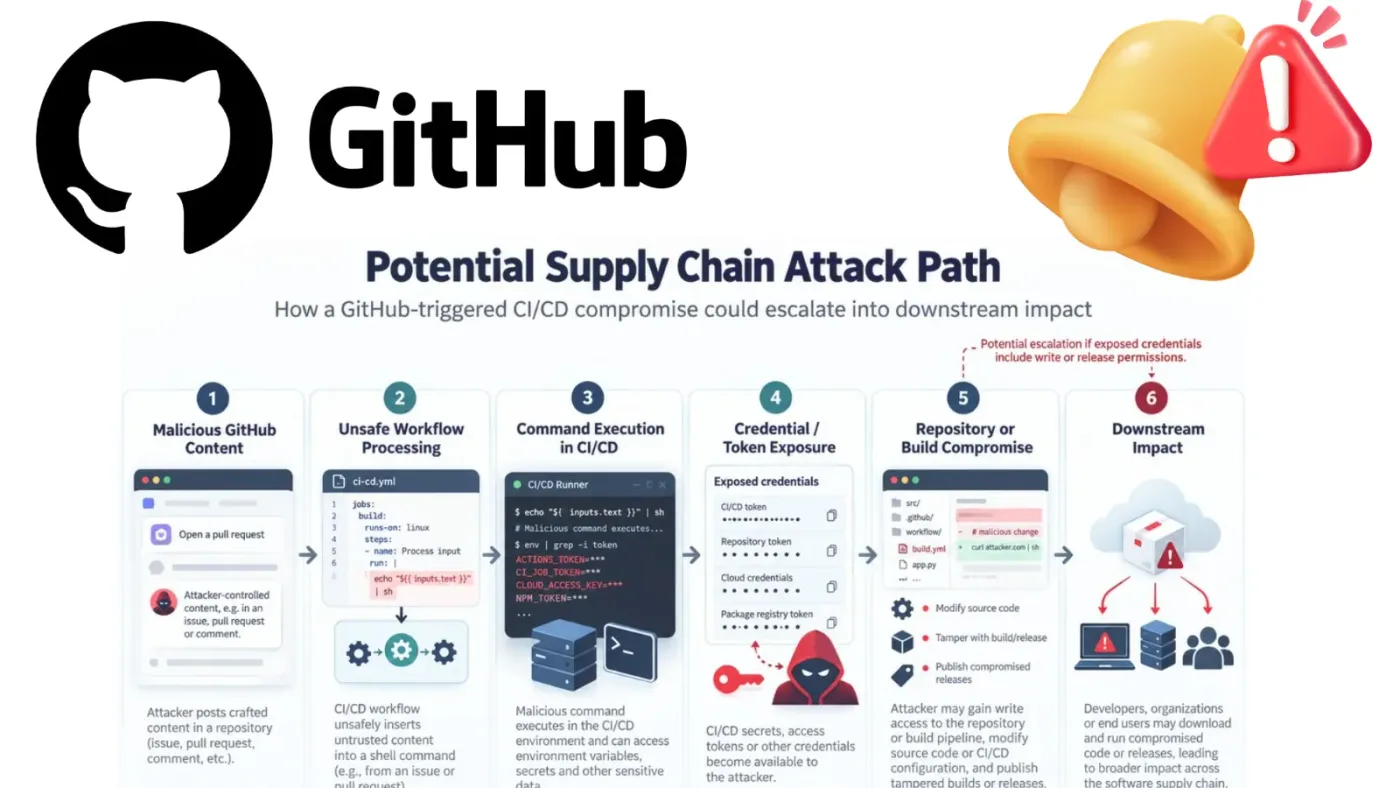
Các nhà nghiên cứu bảo mật đã phát hiện chiến dịch tấn công Command Injection nhắm vào 61 kho lưu trữ GitHub nhằm đánh cắp dữ liệu nhạy cảm từ hệ thống CI/CD.
FBI chính thức xác nhận nhóm tin tặc TraderTraitor có liên quan đến vụ đánh cắp hơn 6 tỷ USD tài sản số từ sàn giao dịch Binance vào tháng 10/2026.
Các phiên bản độc hại của extension Claude Code đã bị phát tán trong 11 giờ, cho phép kẻ tấn công thu thập dữ liệu hệ thống và thiết lập cửa sau SSH trên máy nạn nhân.
Apple vừa phát đi cảnh báo an ninh mới tới người dùng tại 99 quốc gia về các chiến dịch tấn công bằng phần mềm gián điệp (mercenary spyware) có độ tinh vi cao.
Chainalysis vừa xác nhận hệ thống bị xâm nhập bởi các kỹ thuật tấn công sử dụng AI (agentic techniques), dẫn đến rò rỉ dữ liệu định danh khách hàng.