Tấn công mạng vào hệ thống làm lạnh siêu thị: Cảnh báo nguy cơ từ thiết bị IoT
Các hệ thống làm lạnh tại nhiều siêu thị ở Thụy Điển bị tấn công mạng, khiến nhiệt độ tăng vọt lên 55°C và gây hư hỏng hàng hóa nghiêm trọng. Đây là hồi chuông cảnh báo về bảo mật thiết bị IoT công nghiệp.

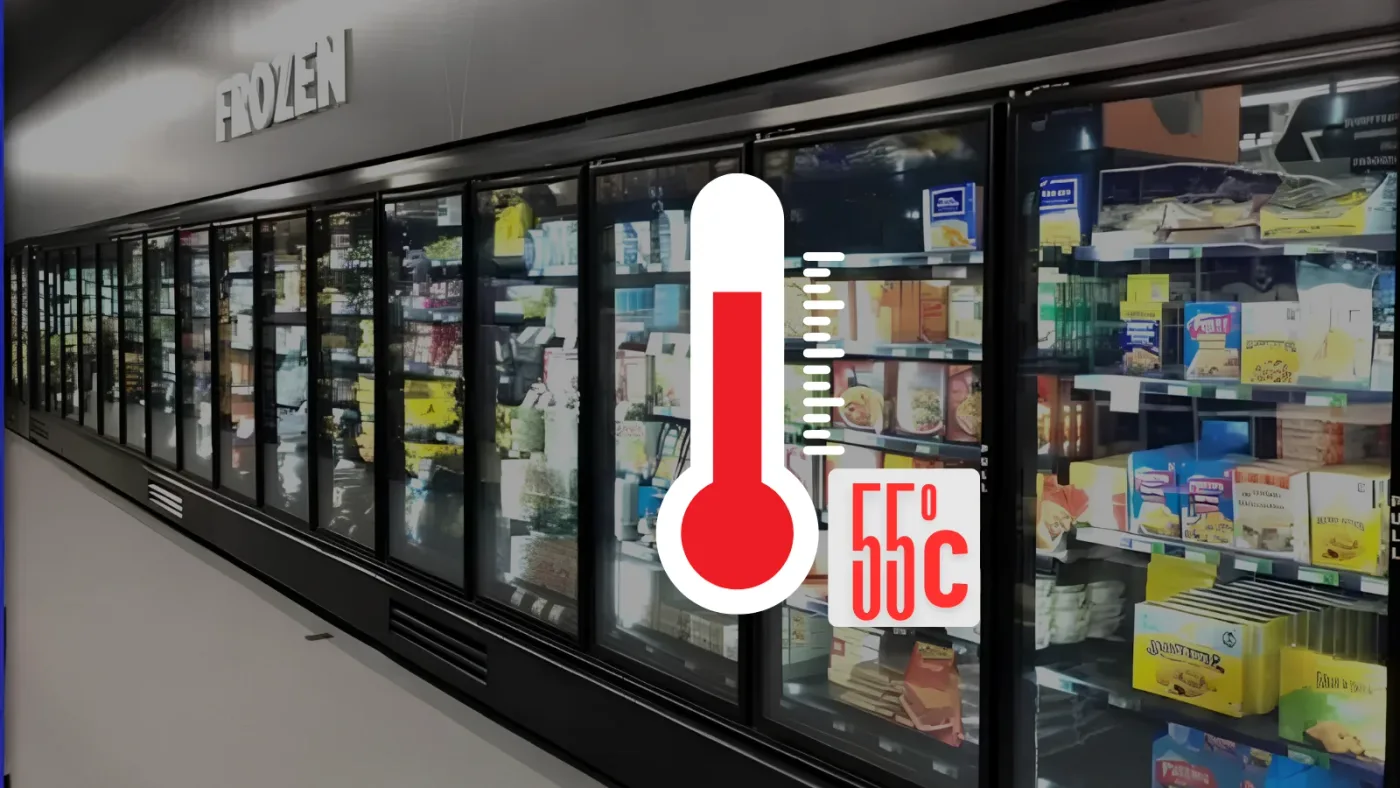
- Sự cố nghiêm trọng: Nhiều siêu thị tại Thụy Điển ghi nhận hệ thống làm lạnh bị can thiệp trái phép, đẩy nhiệt độ lên mức 55°C, gây thiệt hại lớn về hàng hóa.
- Phương thức tấn công: Kẻ tấn công khai thác các lỗ hổng trên thiết bị điều khiển công nghiệp (ICS/IoT) được kết nối trực tiếp với internet.
- Khuyến nghị từ chuyên gia: Cần ngay lập tức cô lập các giao diện quản lý khỏi internet công cộng, thay đổi mật khẩu mặc định và triển khai VPN bảo mật.
Trong một diễn biến đáng báo động về an ninh mạng công nghiệp, các hệ thống làm lạnh tại nhiều siêu thị ở Thụy Điển đã trở thành mục tiêu của các cuộc tấn công mạng tinh vi. Sự cố xảy ra vào đêm ngày 2 tháng 11, khiến hàng loạt cửa hàng ICA và Coop phải đối mặt với tình trạng thực phẩm bị hư hỏng hoàn toàn do nhiệt độ trong tủ đông tăng vọt lên mức 55°C.
Phân tích chuỗi tấn công và tác động thực tế
Theo báo cáo từ các nhà nghiên cứu bảo mật, kẻ tấn công đã can thiệp vào các bộ điều khiển làm lạnh, thay đổi cấu hình vận hành để kích hoạt chế độ xả đá (defrost mode) liên tục. Thông thường, chế độ này được thiết kế để làm tan băng tích tụ, nhưng khi bị lạm dụng trong thời gian dài, nó sẽ làm mất khả năng duy trì nhiệt độ âm, dẫn đến sự cố nhiệt độ tăng cao đột biến.
Các địa điểm bị ảnh hưởng bao gồm nhiều cửa hàng tại Sjöbo, Tomelilla, Brösarp, Sankt Olof, Öland, Värmland và Stockholm. Mặc dù phía ICA khẳng định các cửa hàng bị ảnh hưởng có kết nối mạng độc lập với hệ thống trung tâm, điều này cho thấy lỗ hổng nằm ở cấu hình bảo mật tại từng điểm bán lẻ thay vì một cuộc tấn công vào hạ tầng mạng lõi của tập đoàn.
Bảng tổng hợp các thiết bị và rủi ro liên quan
| Loại thiết bị | Nguy cơ tiềm ẩn | Tác động kỹ thuật |
|---|---|---|
| Danfoss AK-SM/AK-SC | Phơi nhiễm giao diện quản lý | Cho phép thay đổi tham số vận hành từ xa |
| Copeland xweb | Lỗ hổng xác thực yếu | Truy cập trái phép vào logic điều khiển |
| Dixell xweb | Thiếu kiểm soát truy cập | Can thiệp vào chu kỳ xả đá (defrost) |
⚠️ Cảnh báo quan trọng: Việc phơi nhiễm các giao diện quản lý thiết bị công nghiệp (ICS) trực tiếp lên internet là một sai lầm nghiêm trọng. Kẻ tấn công không cần phải vượt qua các lớp bảo mật phức tạp nếu thiết bị sử dụng mật khẩu mặc định hoặc không có cơ chế xác thực đa yếu tố.
Chiến lược phòng thủ và Hardening hệ thống
Dựa trên các khuyến nghị từ CERT-FR, các đơn vị vận hành hệ thống làm lạnh công nghiệp cần thực hiện ngay các bước kiểm tra và củng cố bảo mật sau đây để ngăn chặn các cuộc tấn công tương tự:
- Cô lập mạng: Loại bỏ quyền truy cập trực tiếp từ internet vào các giao diện quản lý thiết bị. Sử dụng VPN hoặc các giải pháp truy cập từ xa an toàn (Zero Trust Network Access) để quản trị.
- Kiểm tra cấu hình: Rà soát lại toàn bộ lịch trình xả đá (defrost schedules) và các ngưỡng cảnh báo nhiệt độ. Đảm bảo các thiết lập này không bị thay đổi trái phép.
- Quản lý định danh: Thay đổi toàn bộ mật khẩu mặc định của nhà sản xuất trên tất cả các bộ điều khiển. Sử dụng mật khẩu mạnh và duy nhất cho từng thiết bị.
- Cập nhật Firmware: Thường xuyên kiểm tra và áp dụng các bản vá bảo mật mới nhất từ nhà sản xuất để khắc phục các lỗ hổng đã biết.
Việc chỉ thực hiện reset thiết bị là không đủ. Nếu không loại bỏ hoàn toàn sự phơi nhiễm trên internet và khắc phục các điểm yếu trong cấu hình, thiết bị sẽ tiếp tục là mục tiêu dễ dàng cho các cuộc tấn công tái diễn. Các nhà quản trị cần phối hợp chặt chẽ với nhà cung cấp dịch vụ làm lạnh để đảm bảo các thay đổi bảo mật không ảnh hưởng đến tính toàn vẹn của hệ thống giám sát và bảo hiểm hàng hóa.
Để tìm hiểu thêm về các tiêu chuẩn bảo mật cho thiết bị công nghiệp, bạn có thể tham khảo tài liệu hướng dẫn từ CISA về Hệ thống Điều khiển Công nghiệp (ICS).
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan