Cảnh báo khẩn cấp: Tấn công chiếm đoạt ví Bitcoin trên máy chủ BTCPay
Dự án BTCPay Server phát đi cảnh báo khẩn cấp yêu cầu người dùng ngắt kết nối máy chủ ngay lập tức sau khi phát hiện các cuộc tấn công đánh cắp ví Bitcoin nóng.

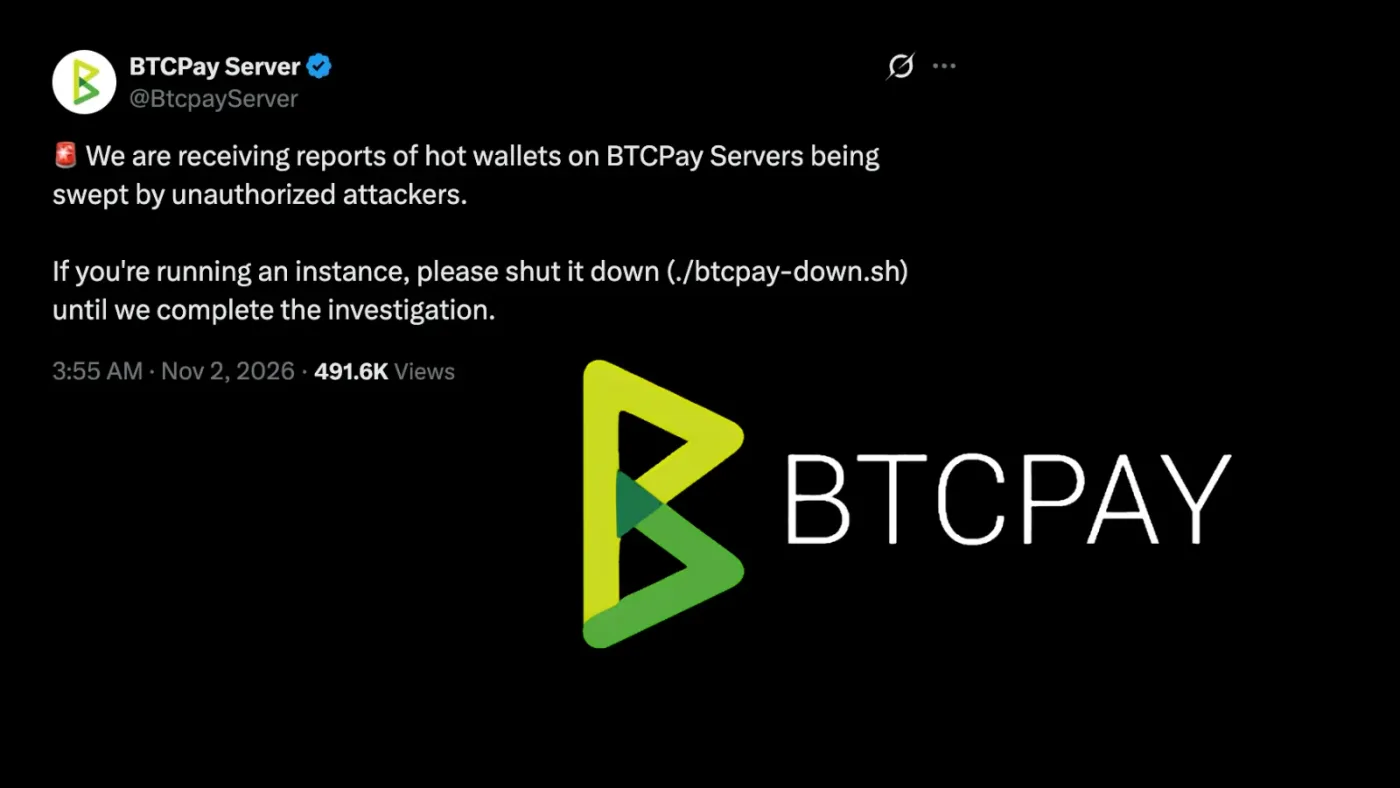
- Nguy cơ an ninh: Các máy chủ BTCPay đang trở thành mục tiêu của các cuộc tấn công chiếm quyền điều khiển và rút cạn ví Bitcoin nóng (hot wallets).
- Hành động khẩn cấp: Người vận hành được yêu cầu dừng ngay lập tức các phiên bản đang chạy bằng lệnh
./btcpay-down.sh.- Tình trạng điều tra: Đội ngũ phát triển đang tiến hành phân tích nguyên nhân gốc rễ, chưa xác định được phương thức xâm nhập cụ thể.
- Khuyến cáo: Không nên coi việc cập nhật phần mềm là giải pháp duy nhất để khắc phục sự cố trong giai đoạn điều tra hiện tại.
Dự án BTCPay Server, một nền tảng xử lý thanh toán mã nguồn mở phổ biến, vừa đưa ra thông báo cảnh báo nghiêm trọng vào ngày 1 tháng 11 năm 2026. Các báo cáo kỹ thuật cho thấy những kẻ tấn công đang thực hiện hành vi quét và rút cạn tài sản từ các ví Bitcoin nóng (hot wallets) được quản lý trên các máy chủ BTCPay. Đây là một sự cố an ninh mạng nghiêm trọng đe dọa trực tiếp đến tài sản của các thương nhân sử dụng nền tảng này.
Phân tích cơ chế tấn công và phạm vi ảnh hưởng
Theo các thông tin ban đầu từ nhà sáng lập Nicolas Dorier, các máy chủ bị ảnh hưởng chủ yếu là các phiên bản cũ hơn 2.4.2. Kẻ tấn công đã thành công trong việc truy cập vào hệ thống với quyền quản trị (administrator). Tuy nhiên, các nhà nghiên cứu bảo mật vẫn chưa xác định được vector tấn công ban đầu (initial entry point) – tức là cách thức chính xác mà kẻ xấu đã sử dụng để vượt qua lớp xác thực và leo thang đặc quyền.
Đáng chú ý, các máy chủ công cộng của chính dự án đang chạy phiên bản 2.4.7 hiện chưa ghi nhận dấu hiệu bị tấn công. Mặc dù đây là một tín hiệu tích cực, nhưng các chuyên gia khuyến cáo người dùng không nên chủ quan. Việc thiếu báo cáo về các cuộc tấn công trên phiên bản mới nhất không đồng nghĩa với việc hệ thống đã hoàn toàn an toàn trong khi cuộc điều tra vẫn đang tiếp diễn.
Các bước xử lý sự cố cho quản trị viên
Để đảm bảo an toàn cho tài sản số, quản trị viên cần thực hiện ngay các bước sau đây để cô lập hệ thống khỏi các mối đe dọa tiềm tàng:
- Dừng dịch vụ: Thực thi lệnh sau trên terminal của máy chủ để ngắt kết nối:
./btcpay-down.sh - Giữ trạng thái offline: Không khởi động lại dịch vụ cho đến khi có thông báo chính thức từ đội ngũ phát triển về việc đã tìm ra và khắc phục lỗ hổng.
- Giám sát nhật ký: Kiểm tra các tệp tin log hệ thống để tìm kiếm các truy cập bất thường từ các địa chỉ IP lạ hoặc các hành vi đăng nhập quản trị không xác định.
Mối liên hệ giữa các bản vá bảo mật và sự cố
Trước đó, vào ngày 29 tháng 10, BTCPay Server đã phát hành phiên bản 2.4.7 nhằm giải quyết 85 lỗ hổng bảo mật được báo cáo thông qua chương trình OSS Scanner của Anthropic. Các lỗ hổng này bao gồm nhiều mức độ nghiêm trọng khác nhau, từ cấp độ trung bình đến nghiêm trọng, ảnh hưởng đến các chức năng xác thực, phân quyền và xử lý thanh toán.
| Loại lỗ hổng | Mức độ | Tác động tiềm tàng |
|---|---|---|
| Lỗi phân quyền | Cao | Cho phép truy cập trái phép vào tài nguyên hệ thống |
| Lỗi xác thực | Nghiêm trọng | Chiếm quyền điều khiển tài khoản quản trị |
| Lỗi xử lý thanh toán | Trung bình | Sai lệch trong giao dịch Bitcoin |
⚠️ Cảnh báo quan trọng: Hiện tại chưa có bằng chứng xác thực nào liên kết trực tiếp giữa 85 lỗ hổng vừa được vá trong phiên bản 2.4.7 với các cuộc tấn công rút cạn ví hiện tại. Việc đánh đồng sự cố này với các lỗ hổng cũ (như sự cố lộ thông tin xác thực Lightning Network Daemon trong phiên bản 2.4.2) là không chính xác và có thể gây hiểu lầm nghiêm trọng trong quá trình ứng cứu sự cố.
Khuyến nghị phòng thủ và bảo mật dài hạn
Sự cố này một lần nữa nhấn mạnh rủi ro của việc lưu trữ các khóa bí mật (signing material) trong môi trường trực tuyến. BTCPay Server cho phép thương nhân tự lưu trữ ví, điều này mang lại sự tiện lợi nhưng cũng đồng nghĩa với việc nếu máy chủ bị xâm nhập, toàn bộ tài sản trong ví nóng sẽ gặp nguy hiểm.
Các tổ chức và cá nhân vận hành máy chủ cần tuân thủ nghiêm ngặt các nguyên tắc bảo mật sau:
- Áp dụng nguyên tắc đặc quyền tối thiểu: Hạn chế tối đa quyền truy cập vào máy chủ quản trị.
- Sử dụng xác thực đa yếu tố (MFA): Đảm bảo tất cả các cổng quản trị đều được bảo vệ bởi MFA mạnh.
- Cập nhật định kỳ: Luôn theo dõi các thông báo chính thức từ trang chủ BTCPay Server để cập nhật các bản vá bảo mật mới nhất ngay khi chúng được phát hành.
- Sao lưu ngoại tuyến: Luôn duy trì bản sao lưu các khóa ví ở môi trường ngoại tuyến (cold storage) để giảm thiểu thiệt hại trong trường hợp máy chủ bị tấn công.
Trong thời gian tới, các nhà nghiên cứu bảo mật sẽ tiếp tục làm rõ lộ trình tấn công, các phiên bản bị ảnh hưởng và các bước khôi phục dữ liệu an toàn. Người dùng cần theo dõi sát sao các kênh thông tin chính thức của dự án để nhận được hướng dẫn cập nhật kịp thời.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan