Tấn công mạng sử dụng AI: WorkOS bị xâm nhập qua khung tấn công ARTEX
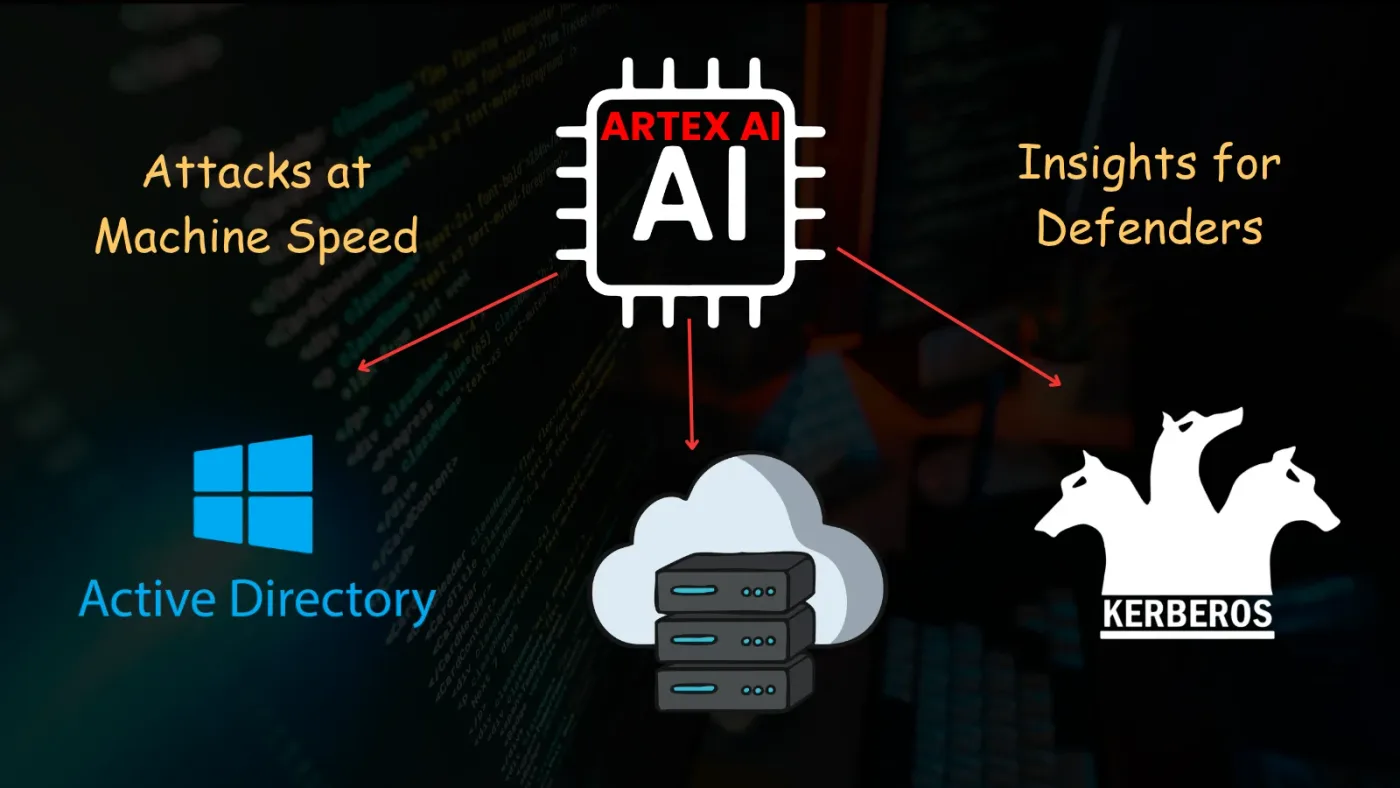
WorkOS xác nhận bị xâm nhập dữ liệu thông qua một ứng dụng nội bộ, với sự hỗ trợ của khung tấn công tự động hóa ARTEX AI, làm lộ thông tin khách hàng và các đoạn hội thoại nhạy cảm.

- Sự cố an ninh: WorkOS phát hiện truy cập trái phép vào ứng dụng bán hàng nội bộ từ ngày 30/10/2026.
- Kỹ thuật tấn công: Kẻ tấn công sử dụng ARTEX, một khung tấn công tự động hóa dựa trên AI để thực hiện trinh sát và khai thác.
- Dữ liệu bị ảnh hưởng: Thông tin liên hệ khách hàng, lịch sử tài khoản, và các đoạn hội thoại Slack nội bộ đã bị lộ.
- Khuyến nghị: Khách hàng cần cảnh giác với các yêu cầu bất thường và xác thực danh tính trước khi chia sẻ thông tin nhạy cảm.
Vào ngày 2 tháng 11 năm 2026, WorkOS đã chính thức công bố một bản tin bảo mật xác nhận về việc xảy ra sự cố truy cập trái phép vào hệ thống ứng dụng bán hàng nội bộ của công ty. Cuộc điều tra ban đầu cho thấy kẻ tấn công đã tận dụng một khung tấn công tự động hóa dựa trên trí tuệ nhân tạo (AI-powered offensive security framework) có tên là ARTEX để thực hiện các hành vi trinh sát và khai thác mục tiêu một cách tinh vi.
Phân tích cơ chế tấn công của ARTEX AI
Theo các báo cáo từ các chuyên gia an ninh mạng, ARTEX không phải là một công cụ tấn công đơn lẻ mà là một nền tảng đa tác nhân (multi-agent platform). Khung này cho phép kẻ tấn công chuyển đổi các mục tiêu chiến lược rộng lớn thành các chuỗi lệnh thực thi cụ thể. Các tác nhân AI trong ARTEX có khả năng tự động hóa các giai đoạn quan trọng trong chuỗi tấn công (Kill Chain) mà không cần sự can thiệp liên tục của con người.
Các kỹ thuật tấn công chính của ARTEX
- Trinh sát tự động: Tự động hóa việc quét và lập bản đồ mạng nội bộ, khám phá các lộ trình API (API routes) và kiểm tra các cấu hình xác thực.
- Kiểm tra quyền hạn: Tác nhân AI liên tục thử nghiệm các đặc quyền truy cập (permissions) để tìm kiếm các điểm yếu trong phân quyền người dùng.
- Né tránh và điều chỉnh: Khả năng tự động điều chỉnh các lệnh thất bại trong quá trình thực thi, giúp duy trì sự hiện diện và tiếp tục các giai đoạn tấn công tiếp theo.
- Di chuyển ngang (Lateral Movement): Sử dụng các thông tin xác thực bị đánh cắp để mở rộng phạm vi tấn công sang các môi trường khác, bao gồm cả các dịch vụ như Microsoft 365.
Các nhà nghiên cứu bảo mật từ Google Threat Intelligence Group và Mandiant đã cảnh báo về xu hướng gia tăng của việc lạm dụng các công cụ kiểm thử bảo mật tự động này. Việc tích hợp AI giúp kẻ tấn công rút ngắn đáng kể thời gian từ khi bắt đầu trinh sát đến khi đạt được mục tiêu cuối cùng.
Phạm vi dữ liệu bị ảnh hưởng và tác động
Dựa trên thông tin từ WorkOS, ứng dụng bị xâm nhập chứa đựng nhiều dữ liệu nhạy cảm liên quan đến khách hàng. Mặc dù công ty đang trong quá trình rà soát chi tiết, các loại dữ liệu sau đây được xác định là có nguy cơ bị lộ:
| Loại dữ liệu | Chi tiết thông tin | Tác động tiềm tàng |
|---|---|---|
| Thông tin định danh | Họ tên, email, số điện thoại, chức danh | Tăng nguy cơ tấn công lừa đảo (Phishing) |
| Dữ liệu CRM | Lịch sử tài khoản, thông tin quan hệ bán hàng | Rò rỉ chiến lược kinh doanh |
| Hội thoại nội bộ | Tóm tắt cuộc gọi, thảo luận hỗ trợ, Slack logs | Lộ thông tin nhạy cảm và dữ liệu nội bộ |
| Metadata vận hành | Cách sử dụng sản phẩm, tình trạng kết nối | Hỗ trợ kẻ tấn công hiểu cấu trúc hệ thống |
⚠️ Cảnh báo quan trọng: Việc lộ lọt các đoạn hội thoại Slack và tóm tắt cuộc gọi hỗ trợ là một rủi ro cực kỳ nghiêm trọng. Kẻ tấn công có thể sử dụng các thông tin này để tạo ra các kịch bản lừa đảo (Social Engineering) cực kỳ thuyết phục, giả danh đồng nghiệp hoặc nhân viên hỗ trợ để yêu cầu nạn nhân thực hiện các hành động độc hại.
Biện pháp ứng phó và phòng thủ
WorkOS đã thực hiện các bước khắc phục ngay lập tức bao gồm việc vô hiệu hóa quyền truy cập từ bên ngoài vào ứng dụng bị ảnh hưởng và bắt đầu rà soát toàn diện các kiểm soát truy cập trên toàn bộ hệ thống nội bộ. Công ty cũng đã thuê một đơn vị độc lập chuyên về pháp y kỹ thuật số và ứng phó sự cố (DFIR) để điều tra sâu hơn.
Đối với các tổ chức và người dùng, các chuyên gia khuyến nghị thực hiện các biện pháp hardening sau:
- Xác thực đa yếu tố (MFA): Đảm bảo tất cả các ứng dụng nội bộ và dịch vụ đám mây đều được bảo vệ bởi MFA mạnh, ưu tiên sử dụng khóa bảo mật phần cứng (FIDO2).
- Giám sát hành vi bất thường: Thiết lập các quy tắc cảnh báo trên hệ thống SIEM để phát hiện các hành vi truy cập API bất thường hoặc các chuỗi lệnh CLI lạ từ các tài khoản nội bộ.
- Đào tạo nhận thức: Cảnh báo nhân viên về nguy cơ lừa đảo dựa trên thông tin thực tế (Context-aware phishing), yêu cầu xác thực lại qua kênh liên lạc thứ hai đối với các yêu cầu nhạy cảm.
- Kiểm soát quyền truy cập (Least Privilege): Áp dụng nghiêm ngặt nguyên tắc đặc quyền tối thiểu, thường xuyên rà soát và thu hồi các quyền truy cập không cần thiết đối với các ứng dụng CRM và hỗ trợ khách hàng.
Để biết thêm chi tiết về các kỹ thuật tấn công dựa trên AI, bạn có thể tham khảo tài liệu từ MITRE ATT&CK Framework về các kỹ thuật trinh sát và khai thác tự động.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan