Phân tích chuyên sâu: 6 kỹ thuật tấn công qua trình duyệt nguy hiểm nhất năm 2026
Khám phá các kỹ thuật tấn công trình duyệt hiện đại như ClickFix, AiTM phishing và session hijacking đang đe dọa trực tiếp đến an ninh doanh nghiệp trong năm 2026.
Mã độc, chiến dịch APT, tin tặc, rò rỉ dữ liệu và các hình thức tấn công mạng
Khám phá các kỹ thuật tấn công trình duyệt hiện đại như ClickFix, AiTM phishing và session hijacking đang đe dọa trực tiếp đến an ninh doanh nghiệp trong năm 2026.
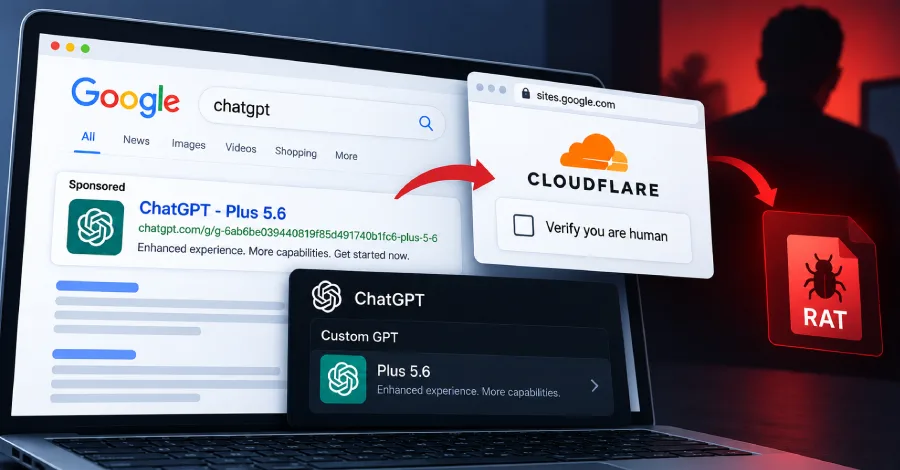
Kẻ tấn công đang lạm dụng tính năng Custom GPT của ChatGPT để thực hiện các chiến dịch ClickFix, phát tán mã độc RAT thông qua các tệp tin giả mạo.
Sàn giao dịch Bitget vừa xác nhận bị tấn công thông qua lỗ hổng zero-day trong sản phẩm bảo mật bên thứ ba, dẫn đến thiệt hại 388 triệu USD. Bài viết phân tích chi tiết chuỗi tấn công và các biện pháp phòng thủ.
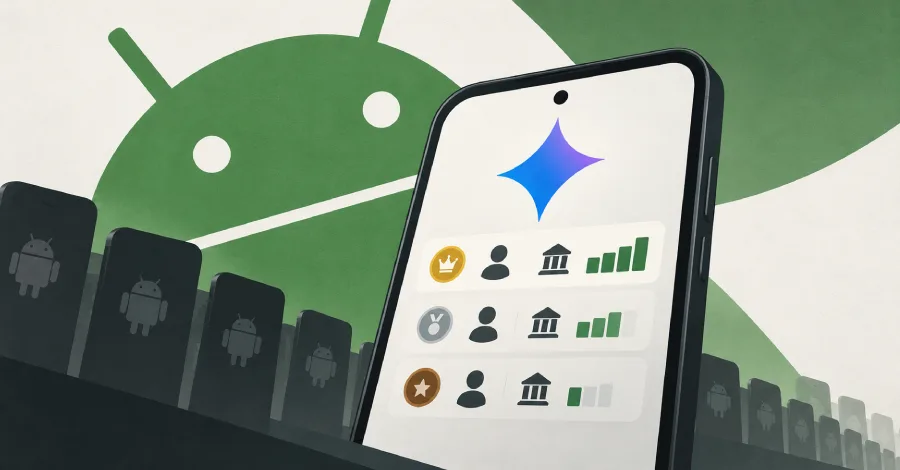
RatHat, một trojan ngân hàng Android tinh vi, đã nâng cấp bảng điều khiển bằng cách tích hợp AI Gemini để phân loại nạn nhân tiềm năng, tối ưu hóa quy trình chiếm quyền điều khiển thiết bị.
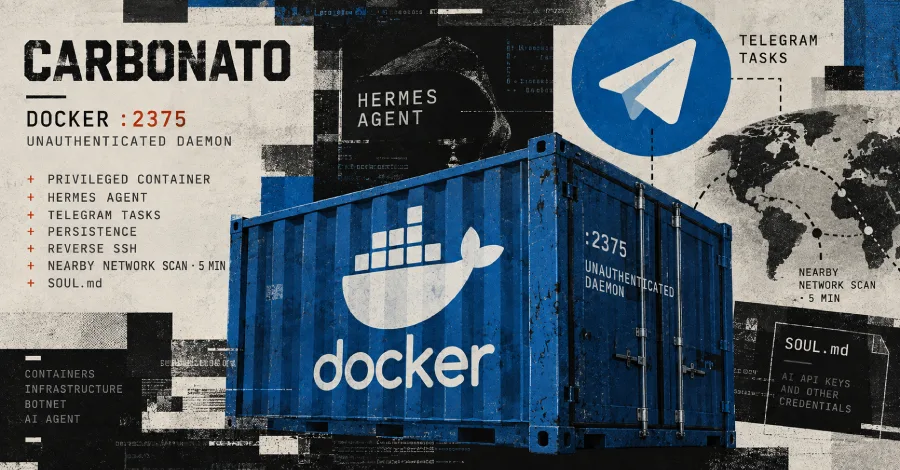
Khám phá chiến dịch tấn công mạng sử dụng botnet Carbonato để chiếm quyền điều khiển Docker, triển khai AI Agent Hermes nhằm tự động hóa các hành vi độc hại.
Khám phá cơ chế hoạt động của NeedyMantis, một dòng mã độc tinh vi được sử dụng để duy trì truy cập lâu dài trong các mạng lưới mục tiêu thông qua kỹ thuật DLL Sideloading.
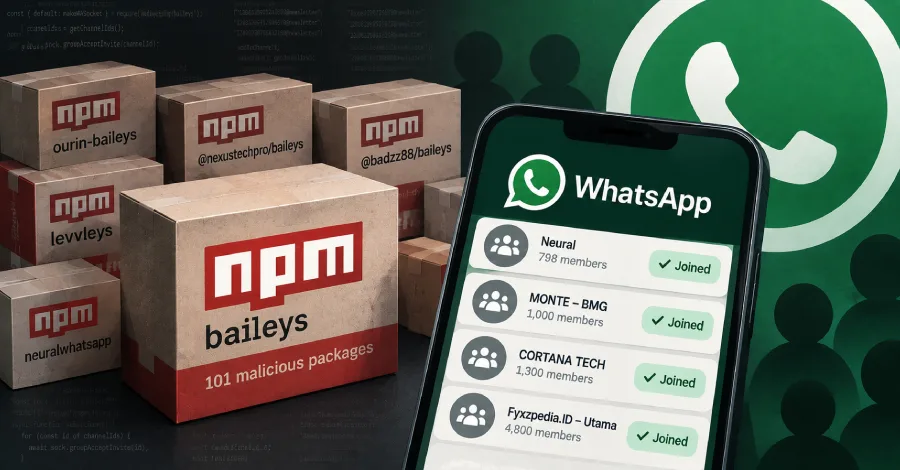
Phát hiện 101 gói npm độc hại trong chiến dịch PhantomSub lợi dụng thư viện Baileys để tự động thêm tài khoản WhatsApp của nhà phát triển vào các nhóm quảng cáo trái phép.
Các nhóm tấn công đang khai thác lỗ hổng nghiêm trọng CVE-2026-88772 và CVE-2026-88771 trên Citrix NetScaler để triển khai mã độc WHIPSHOT và SLAPSHOT.
Chiến dịch CSuite nhắm vào các tổ chức tại Mỹ, kết hợp kỹ thuật lừa đảo phishing để đánh cắp phiên đăng nhập Microsoft 365 và triển khai công cụ RMM nhằm chiếm quyền điều khiển endpoint.
Các tác nhân đe dọa đang tích cực khai thác lỗ hổng CVE-2026-88771 và CVE-2026-88772 trên Citrix NetScaler để triển khai web shell và đánh cắp dữ liệu cấu hình.