Phân tích chiến dịch mã độc Android RatHat: Tích hợp AI Gemini để tối ưu hóa tấn công
RatHat, một trojan ngân hàng Android tinh vi, đã nâng cấp bảng điều khiển bằng cách tích hợp AI Gemini để phân loại nạn nhân tiềm năng, tối ưu hóa quy trình chiếm quyền điều khiển thiết bị.
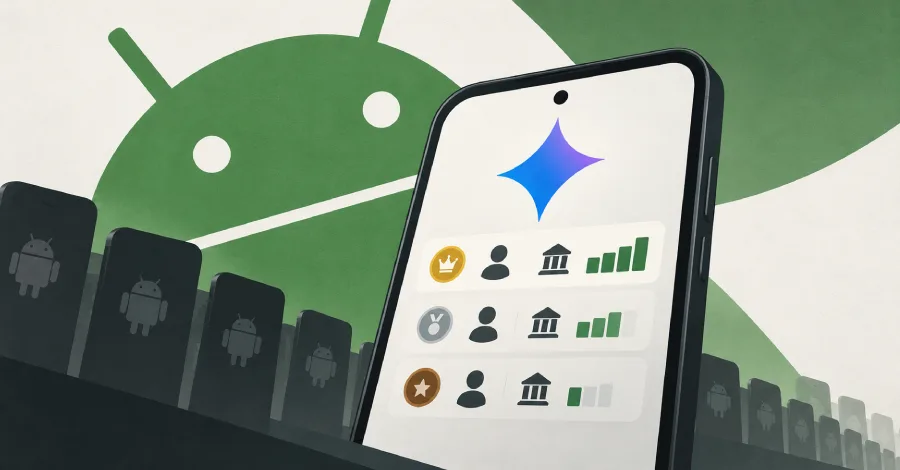
- Cơ chế mới: RatHat sử dụng mô hình AI Gemini để phân tích dữ liệu đánh cắp, tự động phân loại nạn nhân dựa trên số dư tài khoản ngân hàng.
- Kỹ thuật tấn công: Lợi dụng quyền Accessibility để kích hoạt Android Debug Bridge (ADB), cho phép thực thi lệnh shell từ xa mà không cần tương tác người dùng.
- Khả năng né tránh: Sử dụng công cụ minicap/minitouch để ghi màn hình và điều khiển thiết bị mà không kích hoạt biểu tượng ghi âm hoặc thông báo quyền.
- Mô hình kinh doanh: Hoạt động theo mô hình Malware-as-a-Service (MaaS) với các phiên bản tùy chỉnh như BlackCat và Panda Workshop.
1. Bối cảnh & Tổng quan về chiến dịch RatHat
RatHat là một dòng trojan ngân hàng trên nền tảng Android đang gây ra những mối đe dọa nghiêm trọng đối với người dùng di động. Theo các báo cáo từ Cleafy và Zimperium, kể từ tháng 4/2026, mã độc này đã chuyển dịch sang mô hình Malware-as-a-Service (MaaS) với sự tinh vi ngày càng tăng trong việc quản lý nạn nhân thông qua bảng điều khiển (console) web.
Điểm đáng chú ý nhất trong các biến thể gần đây là việc tích hợp trí tuệ nhân tạo (AI) thông qua mô hình Gemini của Google. Thay vì chỉ đơn thuần đánh cắp dữ liệu, kẻ tấn công sử dụng AI để phân tích dữ liệu thu thập được từ thiết bị nạn nhân, từ đó xác định các mục tiêu có giá trị cao (high-value victims) để ưu tiên khai thác, tối ưu hóa thời gian và nguồn lực của nhóm vận hành.
2. Phân tích Kỹ thuật & Chuỗi tấn công (Kill Chain)
Chuỗi tấn công của RatHat tuân thủ chặt chẽ các kỹ thuật trong khung MITRE ATT&CK, tập trung vào việc chiếm quyền điều khiển thiết bị thông qua các lỗ hổng logic và quyền truy cập hệ thống.
2.1. Vector lây nhiễm và thiết lập C2
Mã độc thường được phát tán qua các tin nhắn SMS lừa đảo hoặc quảng cáo trực tuyến dẫn đến các trang web tải xuống của bên thứ ba. Sau khi cài đặt, ứng dụng yêu cầu quyền Accessibility, đây là chìa khóa để mã độc thực hiện các hành vi tự động hóa.
2.2. Kỹ thuật chiếm quyền điều khiển (T1059 - Command and Scripting Interpreter)
Khi có quyền Accessibility, RatHat thực hiện các bước sau:
- Kích hoạt ADB: Mã độc tự động bật chế độ gỡ lỗi không dây (wireless debugging) và kết nối với Android Debug Bridge (ADB).
- Thực thi Shell: Kết nối này cung cấp cho mã độc một shell chạy dưới quyền UID 2000 (shell user), cho phép vượt qua các hạn chế bảo mật thông thường của ứng dụng Android.
- Reverse Tunneling: Một chương trình viết bằng ngôn ngữ Go được triển khai để duy trì kết nối ngược (reverse tunnel) về máy chủ C2, cho phép kẻ tấn công điều khiển thiết bị theo thời gian thực.
2.3. Tích hợp AI Gemini trong vận hành
RatHat sử dụng Gemini ở hai cấp độ: trên máy chủ (để phân loại nạn nhân) và trên thiết bị (để xử lý giao diện người dùng). Khi mã độc gặp phải giao diện ứng dụng ngân hàng lạ, nó gửi cấu trúc màn hình (screen layout) lên Gemini để nhận hướng dẫn vị trí cần nhấn (tap), đảm bảo quá trình chiếm quyền điều khiển không bị gián đoạn bởi sự thay đổi giao diện của các nhà sản xuất điện thoại khác nhau.
3. Dấu hiệu Nhận biết & Bảng Chỉ số IOCs
Việc phát hiện RatHat đòi hỏi sự giám sát chặt chẽ đối với các tiến trình chạy dưới quyền UID 2000 và các kết nối bất thường tới các tên miền C2.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Domain C2 | admin.chunhuating[.]best | C2 cho Panda Workshop V6 |
| Domain C2 | admin.xiongmaocs[.]pics | C2 cho Panda Workshop V5 |
| IP C2 | 8.231.120[.]246 | C2 cho BlackCat |
| Hash MD5 | 116346cace7f00ba557034b534d40791 | Mẫu mã độc (09/2026) |
| Hash MD5 | 8fdc21e25097a46528211274e54330e1 | Mẫu mã độc (02/2026) |
| Hash MD5 | f83357b2d47c7d38ee53943373961211 | Mẫu mã độc (12/2025) |
4. Hướng dẫn Phát hiện & Săn tìm mối đe dọa
Các đội ngũ SOC cần tập trung vào việc giám sát các tệp tin thực thi trong thư mục /data/local/tmp. Sự hiện diện của các tệp tin như minicap hoặc minitouch là dấu hiệu rõ ràng của việc thiết bị đã bị chiếm quyền điều khiển.
⚠️ Cảnh báo quan trọng: Các công cụ nhưminicapvàminitouchcho phép kẻ tấn công ghi lại màn hình và thực hiện thao tác cảm ứng mà không hiển thị bất kỳ thông báo quyền nào cho người dùng. Hãy kiểm tra định kỳ các tiến trình đang chạy với quyền shell (UID 2000).
5. Biện pháp Khắc phục & Khuyến nghị Phòng thủ
Để giảm thiểu rủi ro từ RatHat, người dùng và quản trị viên hệ thống cần thực hiện các biện pháp sau:
- Hạn chế quyền Accessibility: Chỉ cấp quyền này cho các ứng dụng thực sự tin cậy và cần thiết.
- Giám sát ADB: Tắt chế độ Wireless Debugging trong tùy chọn nhà phát triển (Developer Options) khi không sử dụng.
- Cập nhật hệ điều hành: Sử dụng Android 14 trở lên để hạn chế khả năng hoạt động của các công cụ như
minicapvàminitouch. - Kiểm tra ứng dụng: Định kỳ rà soát danh sách ứng dụng đã cài đặt và gỡ bỏ các ứng dụng không rõ nguồn gốc, đặc biệt là các ứng dụng yêu cầu quyền truy cập quá mức.
Tổng hợp, dịch thuật và phân tích kỹ thuật từ: RSS Source — Tác giả: [email protected] (The Hacker News)
Kênh Telegram
Nhận thông báo tức thời về các lỗ hổng bảo mật 0-Day, phân tích chiến dịch mã độc APT và cảnh báo an ninh mạng sớm nhất ngay trên điện thoại.
- Tin vắn an ninh mạng & CTI Feed 24/7
- Mã khai thác PoC & Hướng dẫn vá lỗi khẩn cấp
- Hoàn toàn miễn phí & Không spam quảng cáo
Bài Viết Liên Quan