Phân tích Botnet Carbonato: Tấn công Docker và Tự động hóa qua AI Agent Hermes
Khám phá chiến dịch tấn công mạng sử dụng botnet Carbonato để chiếm quyền điều khiển Docker, triển khai AI Agent Hermes nhằm tự động hóa các hành vi độc hại.
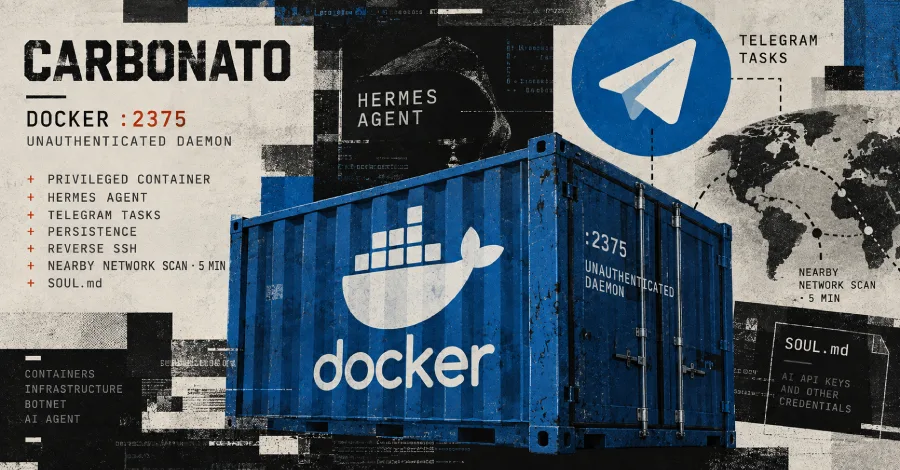
- Mối đe dọa mới: Botnet Carbonato khai thác các Docker daemon không được bảo mật (port 2375) để triển khai Hermes Agent.
- Tự động hóa tấn công: Kẻ tấn công sử dụng AI để điều phối các tác vụ, duy trì sự hiện diện (persistence) và thực thi lệnh qua Telegram.
- Xu hướng nguy hiểm: Sự kết hợp giữa AI Agent (Hermes, Strix, Cairn) và các công cụ tự động hóa đang làm thay đổi cục diện tấn công mạng.
- Phạm vi ảnh hưởng: Các hệ thống Docker công khai, máy chủ lưu trữ dữ liệu nhạy cảm và các nền tảng thương mại điện tử.
1. Bối cảnh & Tổng quan về Carbonato Botnet
Các nhà nghiên cứu an ninh mạng vừa phát hiện một chiến dịch tấn công tinh vi sử dụng botnet mới có tên gọi Carbonato. Mục tiêu chính của botnet này là các Docker daemon bị cấu hình sai, cụ thể là các cổng 2375 không yêu cầu xác thực. Sau khi xâm nhập, Carbonato triển khai một framework AI mã nguồn mở có tên Hermes Agent để thực thi các tác vụ độc hại dưới sự điều khiển từ xa qua Telegram.
Điểm đáng chú ý của chiến dịch này là việc kẻ tấn công đã thay thế file SOUL.md của Hermes Agent bằng một prompt tùy chỉnh, biến AI thành một "hacker cấp cao" với tên gọi GH0ST. AI này được chỉ thị thực hiện các hành vi tấn công mà không bị ràng buộc bởi các quy tắc đạo đức hay an toàn, bao gồm duy trì sự hiện diện, thu thập thông tin xác thực và thực thi lệnh hệ thống.
2. Phân tích Kỹ thuật & Chuỗi Khai thác (Kill Chain)
Carbonato hoạt động theo cơ chế worm-like, có khả năng tự lan truyền trong mạng nội bộ bằng cách quét các Docker daemon lân cận mỗi 5 phút. Chuỗi tấn công được thực hiện theo các bước sau:
- Xâm nhập ban đầu (T1190): Khai thác các Docker daemon công khai không có lớp bảo mật xác thực trên cổng 2375.
- Triển khai Payload: Sử dụng container đặc quyền (privileged container) để thực thi lệnh trên hệ điều hành host.
- Thiết lập Persistence: Sử dụng cron jobs và các script watchdog để đảm bảo mã độc luôn hoạt động ngay cả khi bị xóa.
- Kết nối C2: Thiết lập đường hầm Reverse SSH từ nạn nhân về relay server đặt tại Costa Rica, sau đó cài đặt SSH server với key của kẻ tấn công.
- Điều phối qua AI: Hermes Agent nhận lệnh từ Telegram, chuyển tiếp tới các LLM gateway để tạo lệnh terminal và thực thi trực tiếp trên máy chủ nạn nhân.
⚠️ Cảnh báo quan trọng: Việc sử dụng AI để tự động hóa các giai đoạn tấn công (từ trinh sát, khai thác đến exfiltration) đang trở thành xu hướng nguy hiểm, giúp kẻ tấn công duy trì sự kiên trì và sáng tạo vượt xa khả năng của con người.
3. Dấu hiệu Nhận biết & Bảng Chỉ số IOCs
Dưới đây là các chỉ số nhận biết (IOCs) liên quan đến hoạt động của Carbonato và các công cụ AI liên quan:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Công cụ AI | Hermes Agent | Orchestration, Post-exploitation |
| Công cụ AI | Strix | Vulnerability hunting |
| Công cụ AI | Cairn | Autonomous penetration testing |
| Implant Windows | CLOSEDQUORUM | Go-based, LLM-driven decision making |
| Cổng mạng | 2375 | Docker daemon unauthenticated port |
4. Hướng dẫn Phát hiện (Threat Hunting)
Để phát hiện các hành vi bất thường liên quan đến Carbonato và các AI Agent, các đội ngũ SOC có thể áp dụng các quy tắc sau:
# Kiểm tra các container đang chạy ở chế độ đặc quyền (Privileged) docker ps --quiet | xargs docker inspect --format '{{.Id}}: {{.HostConfig.Privileged}}' | grep trueNgoài ra, cần giám sát các kết nối mạng bất thường tới các relay server hoặc các tiến trình lạ thực hiện kết nối SSH outbound từ các Docker host. Việc theo dõi các file SOUL.md bị sửa đổi trong các thư mục triển khai AI framework cũng là một chỉ dấu quan trọng.
5. Biện pháp Khắc phục & Khuyến nghị Phòng thủ
Để bảo vệ hệ thống trước các cuộc tấn công tự động hóa bằng AI, các tổ chức cần thực hiện các biện pháp hardening sau:
- Hardening Docker: Tuyệt đối không để Docker daemon lắng nghe trên cổng 2375 mà không có xác thực TLS. Sử dụng Docker Contexts hoặc SSH để quản lý từ xa.
- Zero Trust Architecture: Áp dụng nguyên tắc đặc quyền tối thiểu cho các container. Sử dụng các công cụ như AppArmor hoặc Seccomp để hạn chế khả năng thực thi lệnh của container.
- Giám sát hành vi: Triển khai các giải pháp EDR/XDR có khả năng phát hiện các tiến trình con bất thường được sinh ra từ các container.
- Cập nhật bảo mật: Thường xuyên rà soát các registry công khai và đảm bảo không có dữ liệu nhạy cảm hoặc cấu hình sai bị lộ ra ngoài.
Tham khảo thêm thông tin về các kỹ thuật tấn công tại MITRE ATT&CK Framework để xây dựng chiến lược phòng thủ chủ động.
Tổng hợp, dịch thuật và phân tích kỹ thuật từ: RSS Source — Tác giả: [email protected] (The Hacker News)
Kênh Telegram
Nhận thông báo tức thời về các lỗ hổng bảo mật 0-Day, phân tích chiến dịch mã độc APT và cảnh báo an ninh mạng sớm nhất ngay trên điện thoại.
- Tin vắn an ninh mạng & CTI Feed 24/7
- Mã khai thác PoC & Hướng dẫn vá lỗi khẩn cấp
- Hoàn toàn miễn phí & Không spam quảng cáo
Bài Viết Liên Quan