Cảnh báo chiến dịch PhantomSub: 101 gói npm độc hại chiếm quyền điều khiển WhatsApp
Phát hiện 101 gói npm độc hại trong chiến dịch PhantomSub lợi dụng thư viện Baileys để tự động thêm tài khoản WhatsApp của nhà phát triển vào các nhóm quảng cáo trái phép.
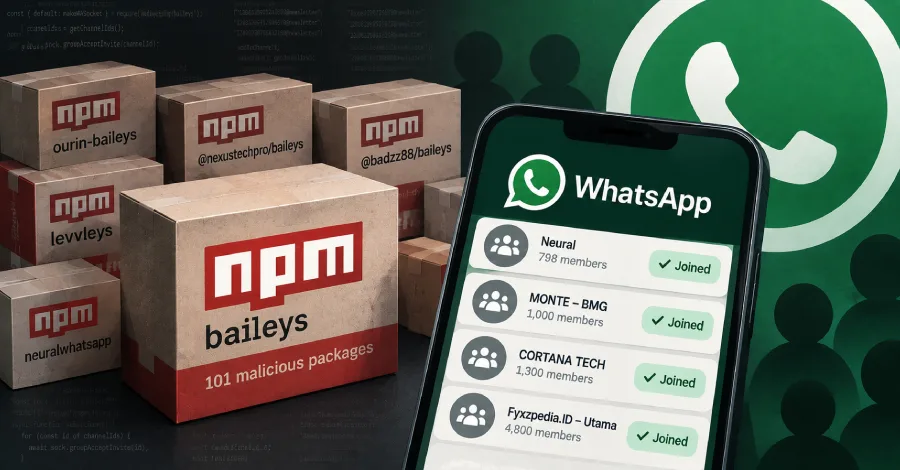
- Chiến dịch PhantomSub: 101 gói npm độc hại đã được xác định, nhắm mục tiêu vào các nhà phát triển sử dụng thư viện Baileys cho WhatsApp.
- Cơ chế tấn công: Mã độc tự động thêm tài khoản WhatsApp của nạn nhân vào các nhóm hoặc kênh quảng cáo mà không có sự đồng ý.
- Quy mô ảnh hưởng: Hơn 490.000 lượt tải xuống, với 116.000 lượt trong 30 ngày qua, tập trung vào các dịch vụ bot-seller và marketplace tại Indonesia.
- Khuyến nghị: Kiểm tra ngay các gói phụ thuộc (dependencies), chặn các nhóm lạ và hạn chế sử dụng các gói npm yêu cầu quyền truy cập phiên làm việc WhatsApp cá nhân.
1. Bối cảnh & Tổng quan về chiến dịch PhantomSub
Các nhà nghiên cứu an ninh mạng tại OX Security vừa công bố một báo cáo kỹ thuật chi tiết về chiến dịch tấn công chuỗi cung ứng phần mềm (Software Supply Chain Attack) mang tên PhantomSub. Chiến dịch này nhắm trực tiếp vào cộng đồng nhà phát triển thông qua hệ sinh thái npm, bằng cách phát tán 101 gói phần mềm độc hại được ngụy trang dưới dạng các bản mod hoặc thư viện hỗ trợ cho dự án mã nguồn mở Baileys – một thư viện phổ biến để tương tác với giao thức WhatsApp.
Kẻ tấn công đã lợi dụng sự tin tưởng của cộng đồng vào các gói phần mềm mã nguồn mở để thực thi hành vi chiếm quyền điều khiển phiên làm việc (session hijacking) của WhatsApp. Mục tiêu chính của chiến dịch này là tăng số lượng người theo dõi (followers) cho các kênh quảng cáo, bot-seller và các dịch vụ cung cấp tài nguyên game tại Indonesia, từ đó tạo ra bằng chứng xã hội (social proof) giả mạo để lừa đảo người dùng cuối.
2. Phân tích Kỹ thuật & Chuỗi Khai thác (MITRE ATT&CK)
Dựa trên phân tích của OX Security, chiến dịch PhantomSub thực hiện theo chuỗi tấn công tinh vi, tận dụng kỹ thuật Supply Chain Compromise (T1195.002). Dưới đây là các biến thể kỹ thuật mà mã độc sử dụng:
- Biến thể 1 (19 gói): Sử dụng kỹ thuật truy vấn động, lấy danh sách ID kênh từ GitHub tại thời điểm runtime. Điều này giúp kẻ tấn công thay đổi mục tiêu mà không cần cập nhật gói npm.
- Biến thể 2 (60 gói): Nhúng trực tiếp ID kênh vào mã nguồn dưới dạng văn bản thuần (cleartext). Đây là phương thức đơn giản nhất nhưng dễ bị phát hiện bởi các công cụ quét mã nguồn tĩnh (SAST).
- Biến thể 3 (14 gói): Sử dụng kỹ thuật xáo trộn mã (obfuscation) và mã hóa ID kênh để né tránh sự phát hiện của các hệ thống bảo mật tự động.
Kỹ thuật thực thi chính bao gồm việc lạm dụng Baileys để tự động hóa các hành động trên tài khoản WhatsApp của nạn nhân. Mã độc sẽ thực hiện lệnh joinGroup hoặc followChannel ngay khi phiên làm việc được xác thực, biến tài khoản của nhà phát triển thành một "bot" quảng cáo thụ động.
3. Dấu hiệu Nhận biết & Bảng Chỉ số IOCs
Các nhà phát triển cần rà soát danh sách các gói npm độc hại dưới đây trong file package.json hoặc package-lock.json của dự án:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Gói npm độc hại | ourin-baileys, @nexustechpro/baileys, levvleys, neuralwhatsapp | Chiếm quyền điều khiển session WhatsApp |
| Nhóm/Kênh mục tiêu | Neural, MONTE – BMG, CORTANA TECH, Fyxzpedia.ID | Kênh quảng cáo dịch vụ bot và APK lậu |
| Kỹ thuật tấn công | T1195.002 (Supply Chain) | Tiêm mã độc vào thư viện phụ thuộc |
⚠️ Cảnh báo quan trọng: Nếu bạn phát hiện bất kỳ gói nào trong danh sách trên, hãy ngay lập tức gỡ bỏ, thay đổi token xác thực WhatsApp và kiểm tra lịch sử hoạt động của tài khoản để đảm bảo không có hành vi gửi tin nhắn spam hoặc tham gia nhóm trái phép.
4. Hướng dẫn Phát hiện (Threat Hunting)
Để phát hiện các gói độc hại này trong môi trường phát triển, các kỹ sư DevOps có thể sử dụng các truy vấn kiểm tra sự phụ thuộc. Dưới đây là ví dụ về cách kiểm tra các gói nghi vấn bằng lệnh CLI:
# Kiểm tra sự tồn tại của các gói nghi vấn trong node_modules hoặc package.json grep -r "baileys" node_modules/ | grep -E "(ourin|nexustechpro|badzz88|ostyado|levvleys|vanzxy|yudzxml|chatunity|kelvdra|neuralwhatsapp)"Ngoài ra, các tổ chức nên triển khai các công cụ quét lỗ hổng chuỗi cung ứng như npm audit hoặc các giải pháp chuyên dụng để giám sát các gói npm mới được cài đặt vào hệ thống.
5. Biện pháp Khắc phục & Khuyến nghị Phòng thủ
Để bảo vệ hệ thống trước các cuộc tấn công tương tự, các nhà phát triển và đội ngũ bảo mật cần tuân thủ các nguyên tắc sau:
- Kiểm soát phụ thuộc (Dependency Management): Chỉ sử dụng các gói npm từ các nguồn chính thống, có uy tín và được cộng đồng xác nhận. Tránh các gói "fork" không rõ nguồn gốc.
- Nguyên tắc đặc quyền tối thiểu: Không cấp quyền truy cập phiên làm việc (session token) của tài khoản cá nhân cho các thư viện hoặc script tự động hóa không được kiểm định.
- Giám sát mạng: Thiết lập tường lửa ứng dụng để chặn các kết nối bất thường từ các tiến trình Node.js tới các domain hoặc API lạ liên quan đến các kênh quảng cáo đã biết.
- Cập nhật định kỳ: Thường xuyên kiểm tra danh sách các gói đã cài đặt và loại bỏ các gói không còn sử dụng hoặc có dấu hiệu thay đổi nhà phát hành (publisher) đột ngột.
Tham khảo thêm thông tin chi tiết về các lỗ hổng chuỗi cung ứng tại CISA Software Supply Chain Security để cập nhật các tiêu chuẩn bảo mật mới nhất.
Tổng hợp, dịch thuật và phân tích kỹ thuật từ: RSS Source — Tác giả: [email protected] (The Hacker News)
Kênh Telegram
Nhận thông báo tức thời về các lỗ hổng bảo mật 0-Day, phân tích chiến dịch mã độc APT và cảnh báo an ninh mạng sớm nhất ngay trên điện thoại.
- Tin vắn an ninh mạng & CTI Feed 24/7
- Mã khai thác PoC & Hướng dẫn vá lỗi khẩn cấp
- Hoàn toàn miễn phí & Không spam quảng cáo
Bài Viết Liên Quan