Anthropic Ra Mắt Công Cụ Quét Lỗ Hổng AI Miễn Phí Cho Dự Án Mã Nguồn Mở
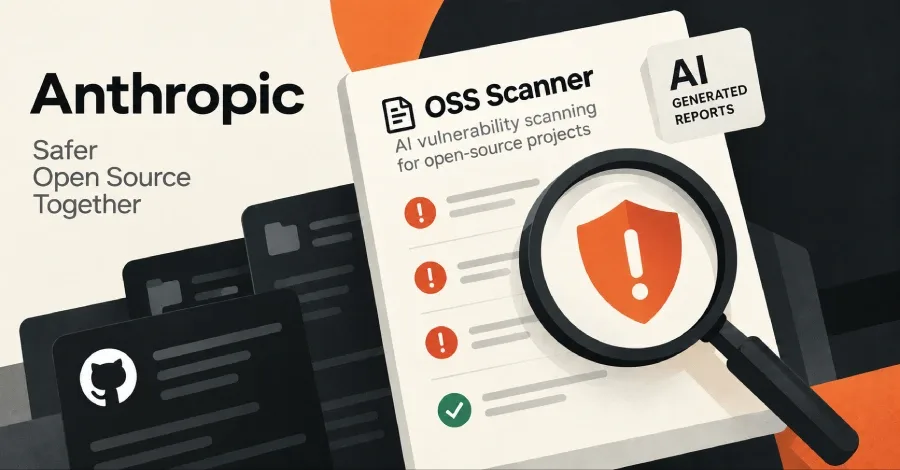
Anthropic vừa giới thiệu OSS Scanner, một dịch vụ quét lỗ hổng bảo mật dựa trên AI dành cho các dự án mã nguồn mở, nhằm tăng cường an ninh cho hệ sinh thái phần mềm.

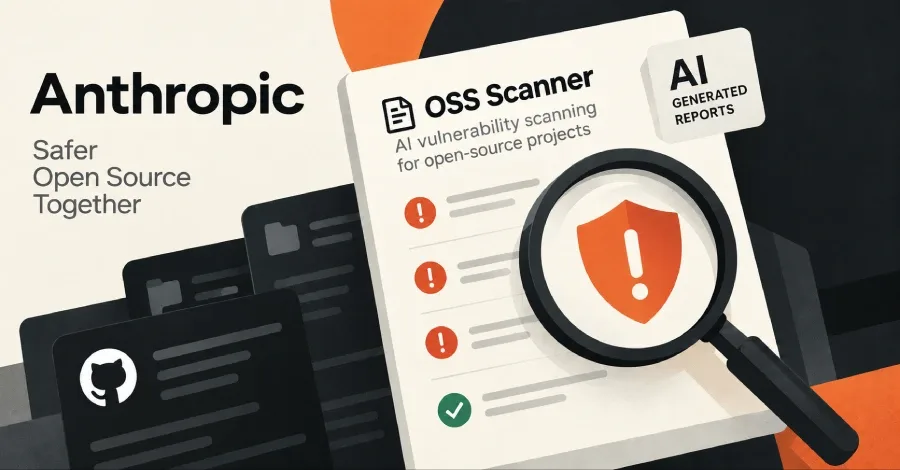
- Giải pháp bảo mật mới: Anthropic ra mắt OSS Scanner, dịch vụ quét lỗ hổng bảo mật tự động sử dụng sức mạnh của các mô hình AI tiên tiến nhất như Claude Mythos.
- Cơ chế hoạt động: Dịch vụ này cho phép các dự án mã nguồn mở đăng ký quét định kỳ mà không cần sự can thiệp thủ công của con người, giúp tăng tốc độ phát hiện lỗi.
- Tiêu chuẩn tham gia: Các dự án được lựa chọn dựa trên các tiêu chí tương tự như Google OSS-Fuzz, yêu cầu cấu hình Dockerfile để thực hiện kiểm thử trong môi trường cô lập.
- Tầm nhìn chiến lược: Đây là một phần trong nỗ lực của Anthropic nhằm bảo vệ cơ sở hạ tầng trọng yếu và thúc đẩy các thực hành lập trình an toàn trong kỷ nguyên AI.
Anthropic vừa chính thức công bố OSS Scanner, một dịch vụ quét lỗ hổng bảo mật theo hình thức tự nguyện (opt-in) nhằm hỗ trợ bảo vệ hệ sinh thái mã nguồn mở thông qua trí tuệ nhân tạo. Dịch vụ này được phát triển dựa trên kinh nghiệm thực tế của Anthropic khi sử dụng mô hình Claude để tìm kiếm các lỗ hổng trong dự án Project Glasswing.

Cơ chế vận hành và tự động hóa bảo mật
Điểm khác biệt cốt lõi của OSS Scanner là khả năng tạo ra các báo cáo bảo mật hoàn toàn bằng mô hình AI mà không yêu cầu sự đánh giá hay phân loại thủ công từ con người. Điều này cho phép quá trình quét diễn ra thường xuyên và nhanh chóng hơn. Anthropic xác nhận rằng các báo cáo này sẽ được tạo ra bởi những mô hình mạnh nhất của họ, bao gồm cả Claude Mythos.
Về quy trình lựa chọn dự án, Anthropic áp dụng các tiêu chí tương tự như dự án OSS-Fuzz của Google. Các nhà bảo trì dự án (maintainers) cần cung cấp mô tả ngắn gọn về tầm quan trọng của dự án nếu điều đó chưa rõ ràng. Việc đăng ký tham gia được thực hiện thông qua một yêu cầu kéo (pull request) trên kho lưu trữ GitHub chính thức của OSS Scanner.
Hướng dẫn cấu hình cho dự án tham gia
Để tham gia, các nhà phát triển cần chuẩn bị một tệp cấu hình YAML với các thông tin chi tiết về dự án. Dưới đây là các yêu cầu kỹ thuật bắt buộc:
- Git Repository: Liên kết đến kho lưu trữ mã nguồn cần quét.
- Thông tin liên hệ: Địa chỉ email của người phụ trách chính.
- Dockerfile: Đường dẫn tương đối đến tệp Dockerfile giúp thiết lập môi trường, cài đặt các phụ thuộc và xây dựng dự án để tác nhân AI có thể thực hiện kiểm thử trong môi trường không có kết nối internet.
# Cấu trúc tệp YAML mẫu cho dự án tham gia OSS Scanner:repository_url: https://github.com/example/projectcontact_email: [email protected]_path: ./docker/Dockerfile.securityNgoài ra, các dự án có thể cung cấp thêm các thông tin tùy chọn như khóa công khai GPG để mã hóa báo cáo, đường dẫn đến tệp mô hình đe dọa (threat_model.md) hoặc các địa chỉ email bổ sung để nhận thông báo.
Chính sách tiết lộ và tầm nhìn tương lai
Khác với các chương trình báo cáo lỗ hổng truyền thống, Anthropic hiện không áp dụng thời hạn tiết lộ 90 ngày cho các phát hiện từ OSS Scanner do lo ngại về các kết quả dương tính giả (false positives). Tuy nhiên, nếu một lỗ hổng được xác nhận thủ công thông qua chương trình CVD (Coordinated Vulnerability Disclosure), chính sách tiết lộ 90 ngày sẽ được áp dụng kể từ thời điểm thông báo cho nhà phát triển.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Số lượng PR đã gửi | 116 | Số lượng dự án đang chờ xử lý trên GitHub |
| Lỗ hổng tiềm năng | 29,000+ | Tổng số ứng viên lỗ hổng được AI xác định |
| Lỗ hổng đã báo cáo | 6,000+ | Số lượng lỗi đã được thông báo cho nhà bảo trì |
| Advisories | 584 | Số lượng bản tin bảo mật đã phát hành tính đến 02/10/2026 |
⚠️ Cảnh báo quan trọng: Anthropic nhấn mạnh rằng khi mức độ tin cậy vào hiệu suất của OSS Scanner tăng lên, họ có thể sẽ áp dụng các quy định nghiêm ngặt hơn về thời hạn tiết lộ đối với các lỗ hổng có mức độ nghiêm trọng cao trong tương lai.
Sứ mệnh an ninh mạng của Anthropic
Sự ra đời của OSS Scanner nằm trong khuôn khổ Critical Infrastructure Defense Program (Chương trình Bảo vệ Cơ sở Hạ tầng Trọng yếu) thuộc Cyber Mission của Anthropic. Trong bối cảnh các tác nhân đe dọa ngày càng sử dụng AI để tự động hóa các giai đoạn tấn công, Anthropic tin rằng trong hai năm tới, AI sẽ mang lại lợi thế cho phe phòng thủ bằng cách giúp phát hiện lỗi trước khi phần mềm được phát hành và xây dựng các kiến trúc bảo mật vững chắc hơn ngay từ đầu.


Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan