Lỗ hổng GoBalance: Nguy cơ chiếm quyền điều khiển địa chỉ .onion
Một lỗ hổng nghiêm trọng trong công cụ GoBalance cho phép kẻ tấn công khôi phục khóa bí mật và chiếm quyền kiểm soát các địa chỉ .onion trên mạng Tor.

- Lỗ hổng nghiêm trọng: GoBalance mắc lỗi trong quá trình ký bản ghi, làm lộ khóa bí mật của địa chỉ .onion.
- Tác động: Kẻ tấn công có thể chiếm quyền điều khiển địa chỉ, chuyển hướng người dùng đến các trang web giả mạo.
- Phạm vi ảnh hưởng: Các dịch vụ ẩn (hidden services) sử dụng GoBalance với khóa định dạng Tor truyền thống.
- Khuyến nghị: Quản trị viên cần tạo địa chỉ .onion mới và di chuyển dịch vụ ngay lập tức.
Các nhà nghiên cứu bảo mật vừa công bố một lỗ hổng nghiêm trọng trong GoBalance, một công cụ phổ biến được các trang web trên dark web sử dụng để duy trì khả năng truy cập trong các cuộc tấn công từ chối dịch vụ (DDoS). Lỗ hổng này cho phép bất kỳ ai cũng có thể khôi phục khóa bí mật điều khiển địa chỉ .onion chỉ bằng cách sử dụng thông tin công khai, từ đó chiếm quyền kiểm soát hoàn toàn địa chỉ đó.

Cơ chế kỹ thuật của lỗ hổng
Theo báo cáo từ Searchlight Cyber, một địa chỉ .onion về bản chất là một khóa công khai (public key). Người sở hữu khóa bí mật (private key) tương ứng sẽ có quyền kiểm soát địa chỉ đó. Để duy trì khả năng truy cập, các trang web xuất bản một bản ghi đã ký gọi là descriptor, và GoBalance chịu trách nhiệm ký bản ghi này.
Lỗ hổng nằm ở bước ký bản ghi. Khóa bí mật của Tor có độ dài 64 bytes, nhưng GoBalance chỉ truyền 32 bytes đầu tiên cho trình ký và loại bỏ phần còn lại. Phần bị loại bỏ chính là giá trị bí mật giúp ẩn giấu chữ ký. Khi thiếu phần này, giá trị bí mật trở thành một con số cố định mà bất kỳ ai cũng có thể tính toán được. Chỉ cần một bản ghi descriptor được công bố, kẻ tấn công có đủ dữ liệu để khôi phục khóa bí mật của trang web mà không cần truy cập vào máy chủ.
Phạm vi ảnh hưởng và các dịch vụ bị đe dọa
GoBalance là phiên bản viết lại bằng ngôn ngữ Go của công cụ Onionbalance gốc. Lỗ hổng này ảnh hưởng đến các trang web sử dụng GoBalance đi kèm với bộ công cụ EndGame. Các nhà nghiên cứu khẳng định rằng Onionbalance gốc và chính mạng lưới Tor không bị ảnh hưởng bởi lỗi này.

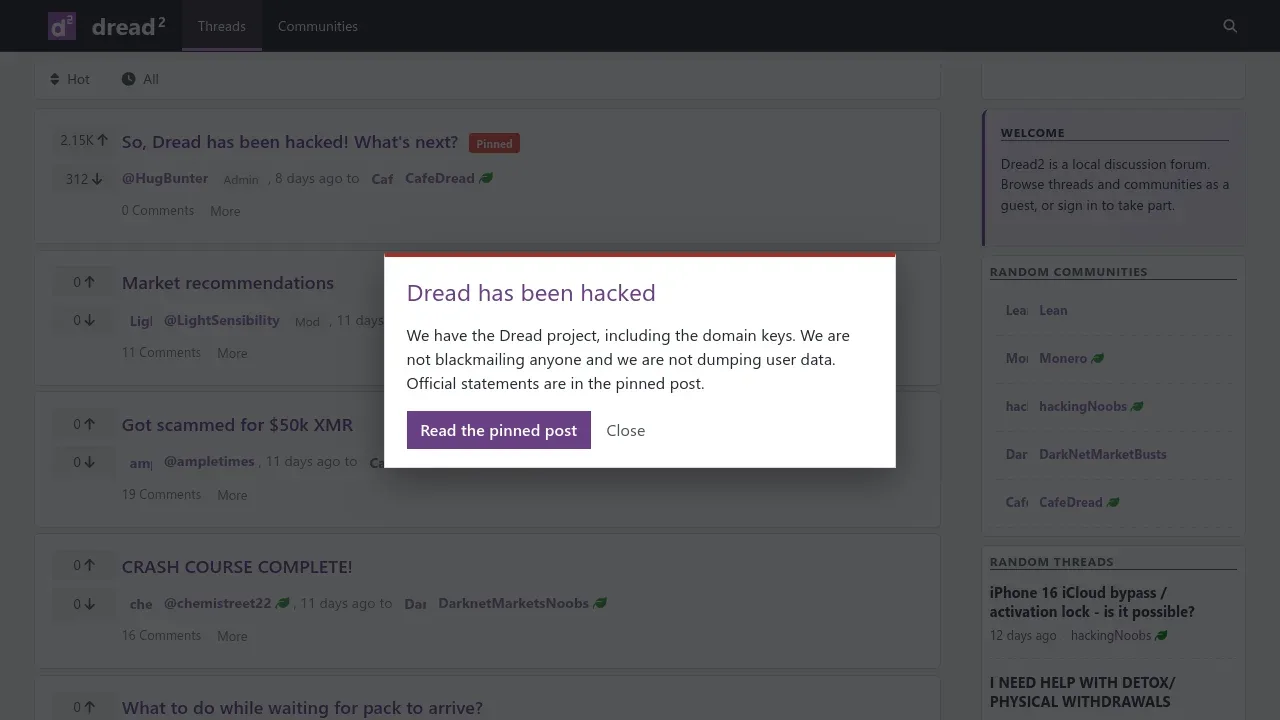
Lỗ hổng này đặc biệt nguy hiểm đối với các trang web lưu trữ khóa bí mật theo định dạng chuẩn của Tor. Các trang web sử dụng định dạng khóa an toàn hơn của GoBalance không nằm trong diện rủi ro. Sự cố này đã được ghi nhận thực tế trên diễn đàn Dread, nơi các địa chỉ .onion bị chiếm quyền và chuyển hướng sang trang web đối thủ Conclave.
Khuyến nghị phòng ngừa và khắc phục
Hiện tại, chưa có bản vá chính thức từ các nhà phát triển GoBalance. Tuy nhiên, các nhà nghiên cứu độc lập đã công bố một bản vá thử nghiệm trên GitHub. Đối với các quản trị viên hệ thống, việc chỉ áp dụng bản vá là không đủ vì khóa bí mật đã bị lộ.
- Di chuyển địa chỉ: Các trang web bị ảnh hưởng bắt buộc phải tạo địa chỉ .onion mới và chuyển hướng người dùng.
- Thay đổi thông tin xác thực: Người dùng được khuyến cáo thay đổi mật khẩu trên các trang web bị ảnh hưởng để đảm bảo an toàn.
- Xác thực nguồn tin: Luôn kiểm tra các thông báo chính thức thông qua các chữ ký số (signed messages) trước khi tin tưởng vào địa chỉ mới.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Công cụ | GoBalance | Công cụ cân bằng tải cho dịch vụ ẩn Tor |
| Đối tượng | Dread, Omega | Các dịch vụ dark web bị chiếm quyền điều khiển |
| Rủi ro | Key Exposure | Lộ khóa bí mật dẫn đến chiếm quyền địa chỉ .onion |
⚠️ Cảnh báo quan trọng: Mọi địa chỉ .onion đã từng sử dụng phiên bản GoBalance bị lỗi phải được coi là không an toàn. Việc khôi phục khóa bí mật từ descriptor công khai là hoàn toàn khả thi với kỹ thuật hiện tại.


Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan