FBI bắt giữ thêm nghi phạm liên quan đến vụ tấn công cổng thông tin việc làm
FBI đã bắt giữ một nghi phạm mới liên quan đến nhóm tội phạm mạng ShinyHunters sau vụ rò rỉ dữ liệu nghiêm trọng từ cổng thông tin việc làm của cơ quan này.

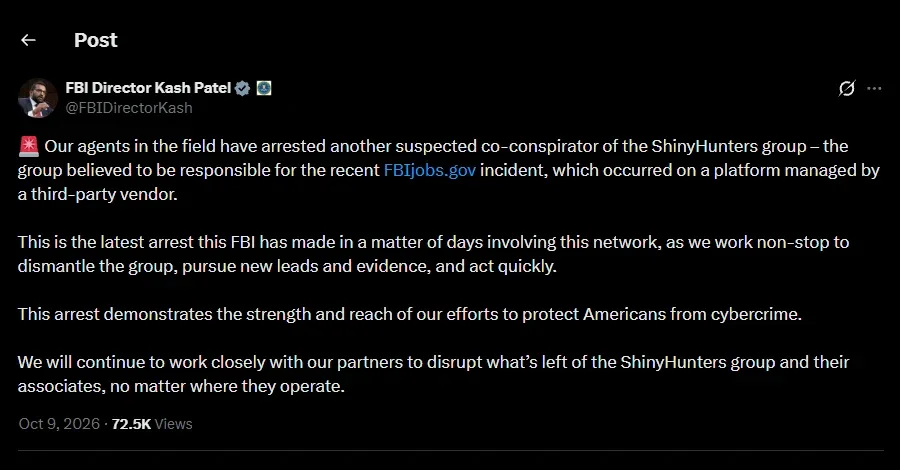
- Diễn biến mới: FBI đã bắt giữ một nghi phạm người Canada tại Pennsylvania, người được cho là có liên quan trực tiếp đến vụ tấn công cổng thông tin việc làm FBIjobs.gov.
- Bối cảnh vụ việc: Nhóm tội phạm mạng ShinyHunters đã tuyên bố đánh cắp dữ liệu nhạy cảm của hầu hết nhân viên và ứng viên FBI vào tháng 9/2026.
- Nguyên nhân gốc rễ: Lỗ hổng bảo mật xuất phát từ việc một nhà thầu không thực hiện vá lỗi bảo mật quan trọng trên nền tảng phần mềm quản lý nhân sự.
- Hành động pháp lý: Đây là vụ bắt giữ thứ ba được công khai, sau các vụ bắt giữ tại Hà Lan và Jordan nhằm triệt phá mạng lưới của ShinyHunters.
Cục Điều tra Liên bang Hoa Kỳ (FBI) vừa xác nhận việc bắt giữ thêm một nghi phạm có liên quan đến nhóm tội phạm mạng khét tiếng ShinyHunters. Thông tin này được Giám đốc FBI Kash Patel công bố chính thức trên nền tảng X vào ngày 9 tháng 10 năm 2026. Vụ bắt giữ diễn ra trong bối cảnh cơ quan này đang nỗ lực truy vết các đối tượng đứng sau vụ tấn công vào cổng thông tin việc làm của FBI hồi tháng 9 vừa qua.

Phân tích chuỗi tấn công và tác động của vụ rò rỉ dữ liệu
Nhóm ShinyHunters đã gây chấn động dư luận khi tuyên bố vào tháng 9 rằng chúng đã xâm nhập thành công vào cổng thông tin việc làm của FBI. Theo các báo cáo kỹ thuật, vụ tấn công đã dẫn đến việc đánh cắp dữ liệu cá nhân nhạy cảm của gần như toàn bộ nhân viên và các ứng viên nộp đơn vào cơ quan này. Các dữ liệu bị rò rỉ bao gồm thông tin định danh cá nhân, chi tiết về các vị trí công việc nhạy cảm, thậm chí là cả hồ sơ y tế và tâm lý học của nhân viên.
Theo các nguồn tin từ giới thực thi pháp luật, nghi phạm mới bị bắt giữ là một công dân Canada, bị tóm gọn tại Pennsylvania. Mặc dù FBI chưa công bố danh tính chính thức hay các cáo buộc cụ thể, nhưng các nguồn tin khẳng định đối tượng này đóng vai trò trực tiếp trong quá trình thực hiện hành vi xâm nhập. Giám đốc Kash Patel nhấn mạnh rằng FBI sẽ tiếp tục phối hợp chặt chẽ với các đối tác quốc tế để triệt phá tận gốc nhóm ShinyHunters và các cộng sự của chúng, bất kể chúng đang hoạt động tại khu vực địa lý nào.
Tổng hợp các vụ bắt giữ liên quan đến ShinyHunters
Tính đến thời điểm hiện tại, đây là vụ bắt giữ thứ ba được công khai kể từ khi vụ tấn công được phát hiện. Dưới đây là bảng tổng hợp các đối tượng đã bị đưa ra ánh sáng:
| Địa điểm | Thời gian | Đối tượng | Ghi chú |
|---|---|---|---|
| Hà Lan | 15/09/2026 | Pepijn van der Stap (24 tuổi) | Được cho là một trong những thủ lĩnh của nhóm. |
| Jordan | 29/09/2026 | Saif al-Din Khader | Đang hợp tác với FBI trong quá trình điều tra. |
| Pennsylvania (Mỹ) | Tháng 10/2026 | Chưa công bố danh tính | Công dân Canada, liên quan trực tiếp đến vụ hack FBI. |
Việc bắt giữ Pepijn van der Stap tại Hà Lan diễn ra chỉ một tuần trước khi ShinyHunters chính thức công bố vụ tấn công vào FBI. Mặc dù phía cảnh sát Hà Lan không đề cập trực tiếp đến cổng thông tin của FBI trong thông báo ban đầu, nhưng FBI đã xác nhận trong một tuyên bố video rằng đối tượng này là một mắt xích quan trọng trong bộ máy lãnh đạo của nhóm tội phạm mạng này.
Nguyên nhân gốc rễ: Lỗi quản lý nhà thầu và lỗ hổng bảo mật
Phân tích từ bộ phận an ninh mạng của FBI cho thấy vụ xâm nhập không xuất phát từ hệ thống cốt lõi của cơ quan mà từ một nền tảng được quản lý bởi bên thứ ba. Brett Leatherman, Trợ lý Giám đốc Bộ phận An ninh mạng của FBI, đã xác nhận rằng nguyên nhân trực tiếp là do một nhà thầu đã không thực hiện vá lỗi bảo mật (security patch) đã được phát hành trước đó để bảo vệ nền tảng này.
⚠️ Cảnh báo quan trọng: Sự cố này là minh chứng điển hình cho rủi ro từ chuỗi cung ứng phần mềm (Software Supply Chain). Việc không tuân thủ quy trình quản lý bản vá (Patch Management) trên các hệ thống của nhà thầu có thể tạo ra con đường xâm nhập trực tiếp vào dữ liệu nhạy cảm của các tổ chức chính phủ.
Mặc dù FBI không nêu tên cụ thể nhà thầu, nhưng các báo cáo từ Reuters chỉ ra rằng nền tảng bị ảnh hưởng có khả năng là phần mềm nhân sự PeopleSoft của Oracle, được vận hành bởi nhà thầu Accenture. Hiện tại, FBI đã chấm dứt hợp đồng với nhà thầu này để đảm bảo an ninh cho hệ thống. Nhóm ShinyHunters tuyên bố rằng hành động tấn công này là để trả đũa cho một bản tin cảnh báo từ tháng 5/2026 của FBI, trong đó cơ quan này đã mô tả ShinyHunters là một nhóm tội phạm chuyên thực hiện các vụ rò rỉ dữ liệu quy mô lớn và tống tiền.
Theo dữ liệu từ FBI, nhóm này đã thực hiện hơn 140 vụ tấn công vào các tổ chức khác nhau và thu lợi bất chính ít nhất 70 triệu USD thông qua các hành vi tống tiền kể từ năm ngoái. Việc triệt phá mạng lưới này không chỉ là nhiệm vụ ưu tiên của FBI mà còn là bài học cảnh tỉnh cho các doanh nghiệp về tầm quan trọng của việc kiểm soát quyền truy cập và quản lý bảo mật đối với các đối tác bên thứ ba.
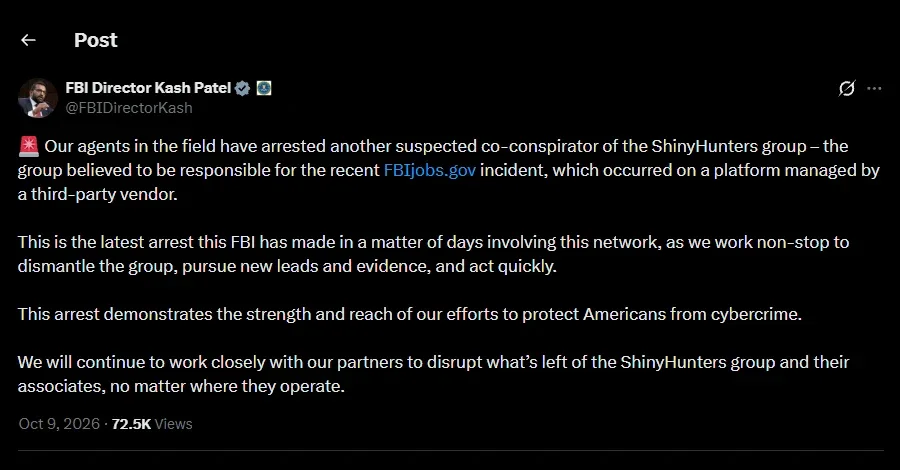


Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan