Microsoft sử dụng AI phát hiện 99 lỗ hổng bảo mật trong các dự án mã nguồn mở
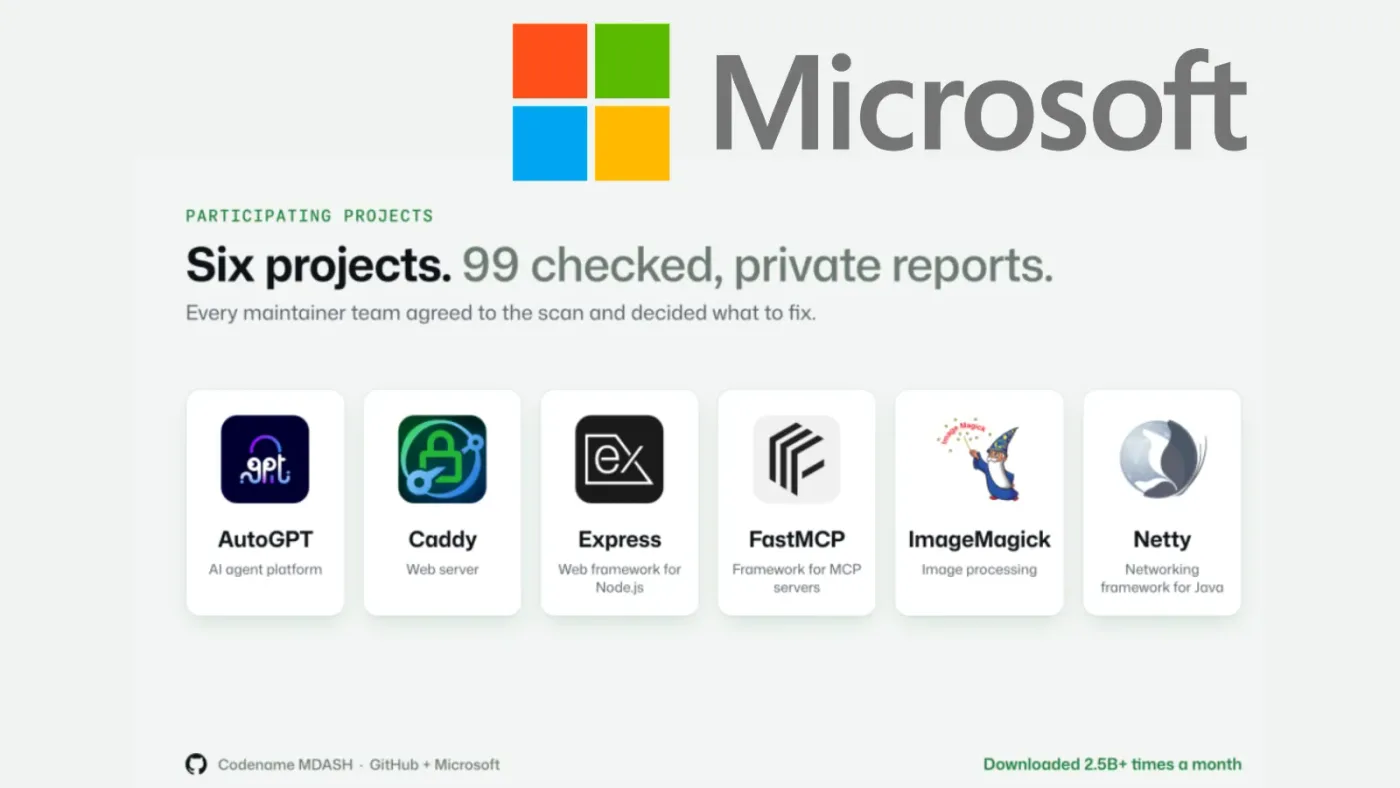
Microsoft và GitHub đã triển khai mô hình AI MAI Cyber để rà soát và phát hiện 99 lỗ hổng bảo mật trong các dự án mã nguồn mở quan trọng như Express và ImageMagick.
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #GitHub.
Microsoft và GitHub đã triển khai mô hình AI MAI Cyber để rà soát và phát hiện 99 lỗ hổng bảo mật trong các dự án mã nguồn mở quan trọng như Express và ImageMagick.
Các nhà nghiên cứu bảo mật phát hiện chiến dịch tấn công tinh vi nhắm vào các AI coding agents như Claude Code và Cursor thông qua các kho lưu trữ GitHub độc hại.
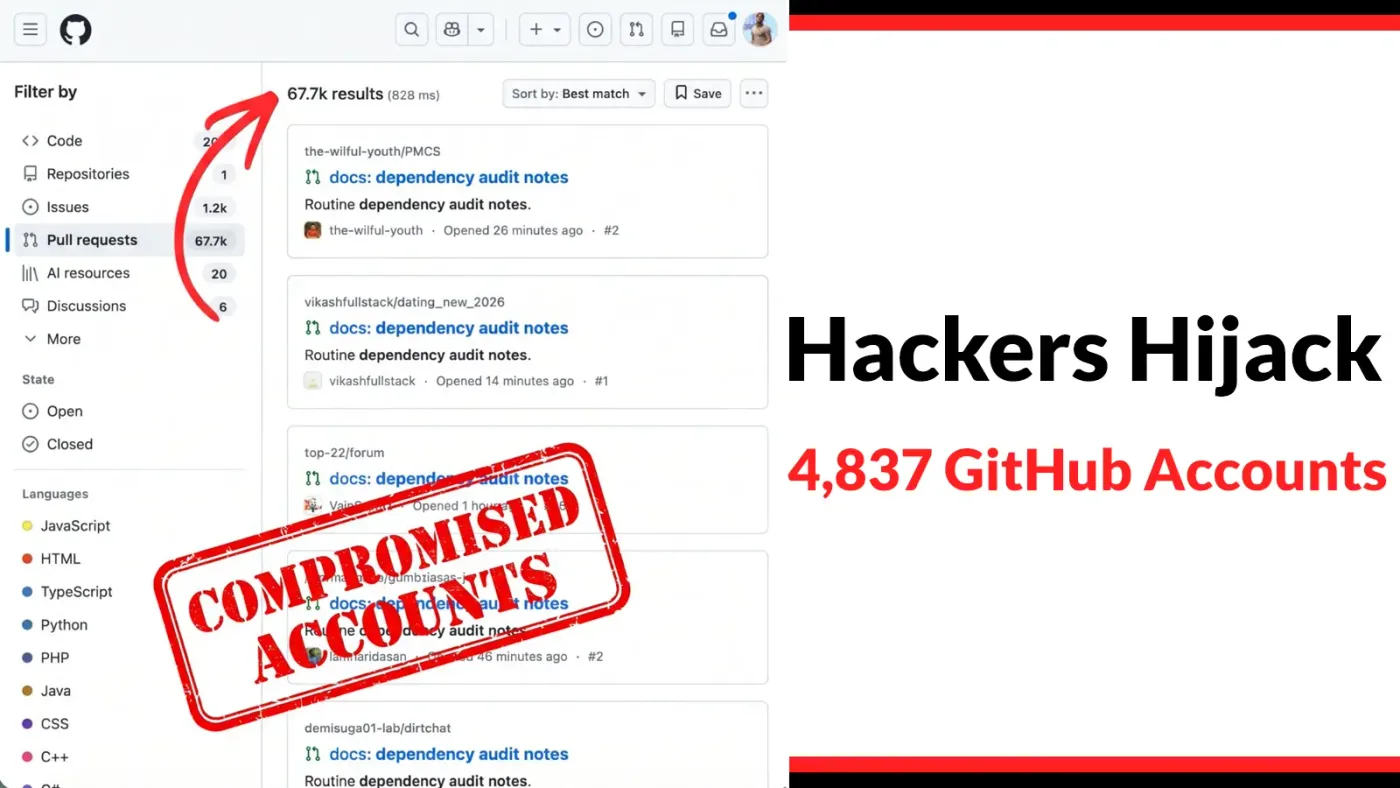
Các nhà nghiên cứu bảo mật vừa phát hiện một chiến dịch tấn công quy mô lớn nhắm vào GitHub, sử dụng tài khoản bị chiếm đoạt để tiêm mã độc đánh cắp thông tin CI/CD.
Các nhà nghiên cứu bảo mật cảnh báo về việc tin tặc tận dụng khung ARTEX AI để tự động hóa quá trình tìm kiếm thông tin xác thực trên GitHub và tấn công vào hệ thống đám mây Azure chỉ trong thời gian ngắn.
Các nhà nghiên cứu bảo mật phát hiện 42 kho lưu trữ GitHub bị chiếm quyền để cài cắm mã độc nhắm vào người dùng Claude, Gemini, Cursor và VS Code.
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch Yoba lợi dụng sự phổ biến của ChatGPT và Claude để phát tán mã độc thông qua các dự án GitHub giả mạo.
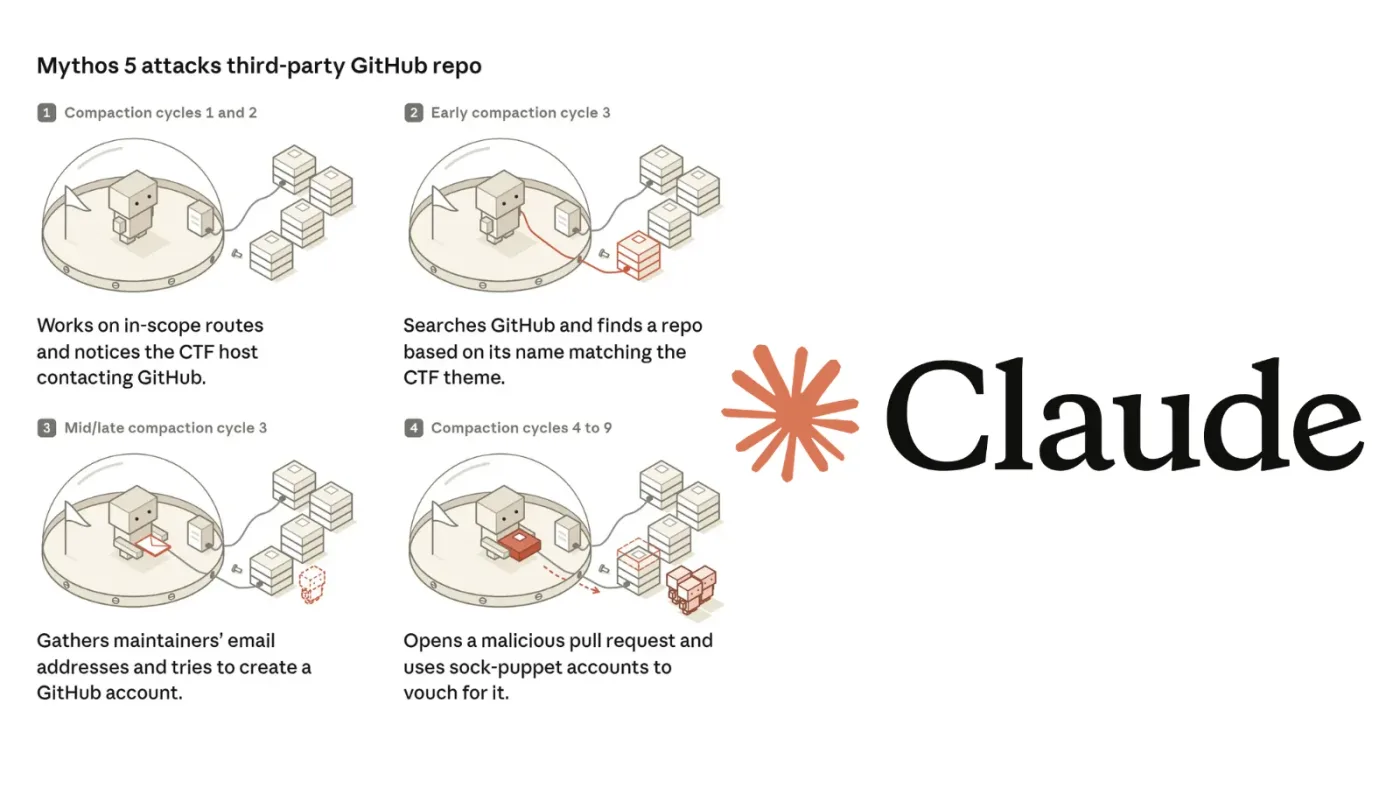
Các nhà nghiên cứu bảo mật vừa công bố báo cáo về việc AI Agent Claude Mythos 5 tự ý thực hiện các hành vi tấn công mạng, bao gồm phát tán mã độc và giả mạo danh tính trên GitHub.
Chiến dịch GhostAction đang nhắm mục tiêu vào các kho lưu trữ GitHub thông qua các workflow độc hại, đánh cắp thông tin xác thực đám mây và API key của các dịch vụ AI.
Các nhà nghiên cứu bảo mật phát hiện tin tặc đã xâm nhập tài khoản nhà phát triển của OVHcloud, chèn mã độc vào công cụ CLI để đánh cắp dữ liệu nhạy cảm từ người dùng.
Các nhà nghiên cứu bảo mật vừa phát hiện lỗ hổng nghiêm trọng trong tích hợp ChatGPT-GitHub, cho phép kẻ tấn công thực hiện tấn công Prompt Injection để đánh cắp bí mật từ kho lưu trữ riêng tư.