ScarlettGroup: Nhóm tống tiền mới sử dụng chiến thuật đếm ngược trên Dark Web
ScarlettGroup, một nhóm tội phạm mạng mới nổi, đang gây áp lực lên các tổ chức bằng cách công khai danh sách nạn nhân và sử dụng bộ đếm ngược để đe dọa rò rỉ dữ liệu.
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #Data Breach.
ScarlettGroup, một nhóm tội phạm mạng mới nổi, đang gây áp lực lên các tổ chức bằng cách công khai danh sách nạn nhân và sử dụng bộ đếm ngược để đe dọa rò rỉ dữ liệu.
OpenCode xác nhận sự cố rò rỉ API keys của bên thứ ba do truy cập trái phép vào hệ thống cũ, gây lo ngại về các chiến dịch tấn công distillation mô hình AI.
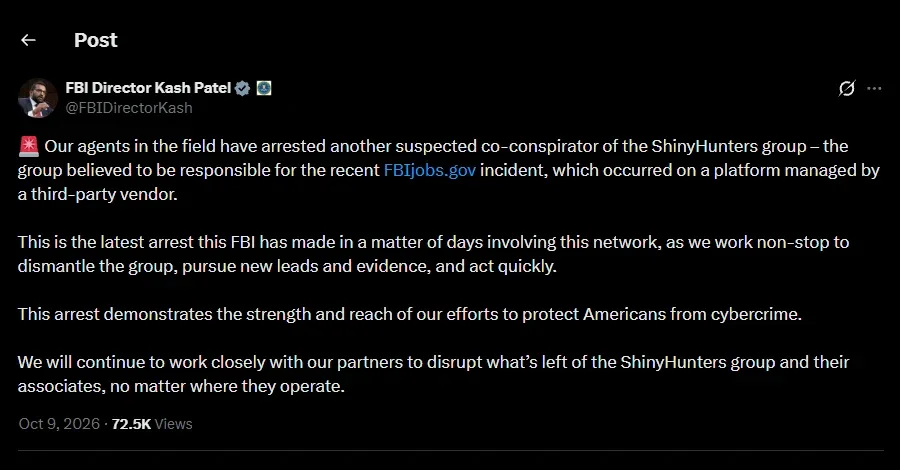
FBI đã bắt giữ một nghi phạm mới liên quan đến nhóm tội phạm mạng ShinyHunters sau vụ rò rỉ dữ liệu nghiêm trọng từ cổng thông tin việc làm của cơ quan này.
Một đối tượng tấn công đơn độc đã sử dụng công cụ kiểm thử xâm nhập dựa trên AI có tên ARTEX để khai thác dữ liệu từ nhiều tổ chức tài chính tại Hàn Quốc.
Double Counter, bot bảo mật phổ biến trên Discord, vừa xác nhận bị tấn công vào hệ thống đám mây, dẫn đến rò rỉ dữ liệu của hàng chục triệu người dùng.
Phân tích chuyên sâu về các chiến dịch tấn công nhắm vào Rockstar Games, từ việc đánh cắp mã nguồn, dữ liệu kinh doanh đến các bản build phát triển GTA VI.
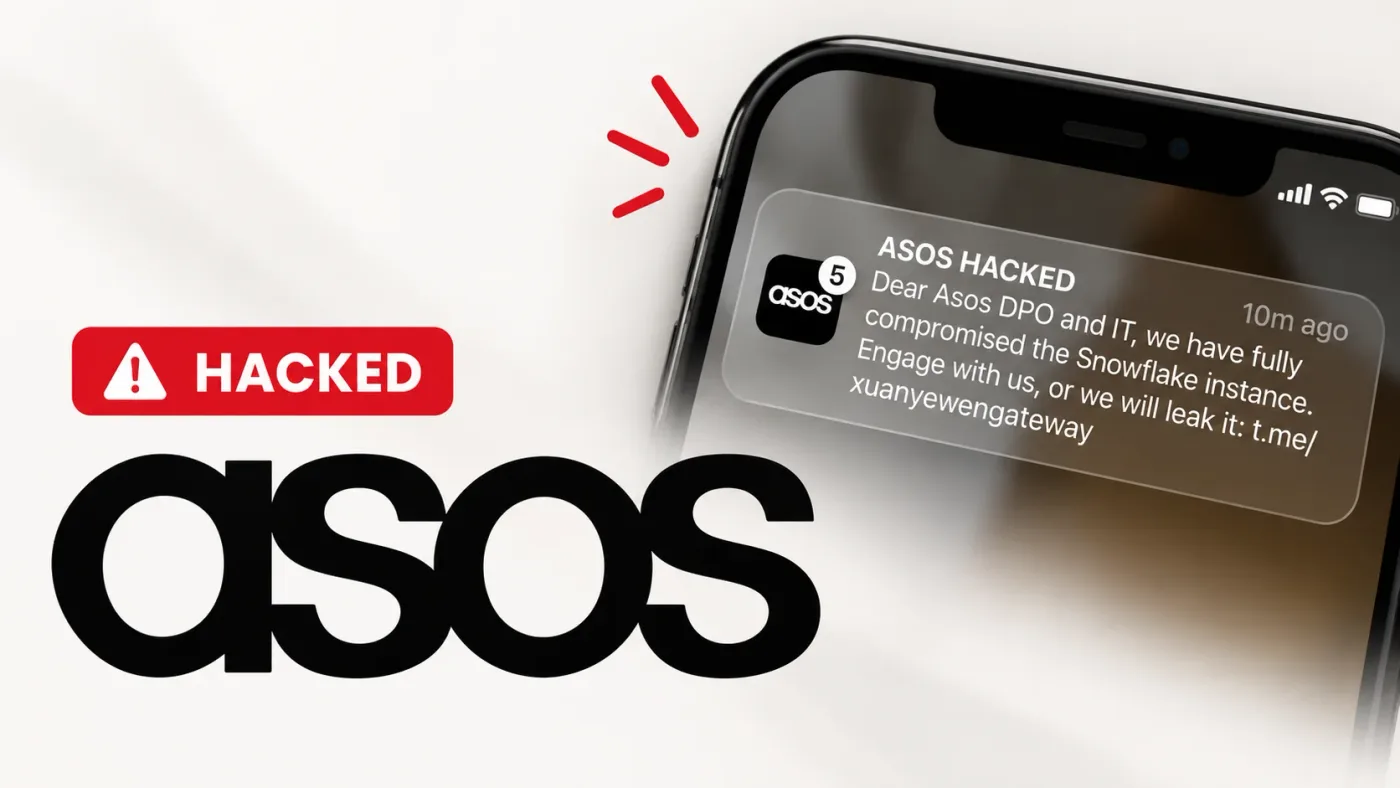
ASOS đối mặt với sự cố an ninh mạng khi kẻ tấn công chiếm quyền điều khiển nền tảng thông báo ứng dụng để phát tán thông điệp tống tiền, gây lo ngại về rò rỉ dữ liệu Snowflake.
Chiến dịch tấn công mới từ nhóm Azazel sử dụng AI Coding Assistant và Model Context Protocol (MCP) để thực thi lệnh từ xa, đánh cắp dữ liệu và tống tiền doanh nghiệp.
FBI đã chấm dứt hợp đồng với nhà cung cấp dịch vụ sau sự cố rò rỉ dữ liệu nghiêm trọng xuất phát từ việc không cập nhật bản vá cho lỗ hổng trên nền tảng Oracle PeopleSoft.
Cập nhật diễn biến mới nhất về nhóm tội phạm mạng ShinyHunters sau khi nghi phạm 'Rey' bị bắt giữ tại Jordan, mở ra cơ hội cho FBI triệt phá mạng lưới tống tiền toàn cầu.