ScarlettGroup: Nhóm tống tiền mới sử dụng chiến thuật đếm ngược trên Dark Web
ScarlettGroup, một nhóm tội phạm mạng mới nổi, đang gây áp lực lên các tổ chức bằng cách công khai danh sách nạn nhân và sử dụng bộ đếm ngược để đe dọa rò rỉ dữ liệu.

- Chiến thuật mới: ScarlettGroup sử dụng các trang web rò rỉ dữ liệu trên mạng Tor kết hợp với bộ đếm ngược thời gian để gây áp lực tâm lý lên các tổ chức bị nhắm mục tiêu.
- Phạm vi hoạt động: Nhóm này nhắm vào nhiều lĩnh vực đa dạng từ công nghệ, giáo dục đến chính phủ, bắt đầu xuất hiện từ tháng 9/2026.
- Cảnh báo từ chuyên gia: Các nhà nghiên cứu bảo mật nhấn mạnh rằng việc liệt kê tên công ty trên trang web của nhóm không đồng nghĩa với việc xác nhận một vụ vi phạm dữ liệu đã xảy ra.
- Khuyến nghị phòng thủ: Các tổ chức cần tập trung vào việc kiểm soát truy cập, tăng cường xác thực đa yếu tố (MFA) và giám sát chặt chẽ các hành vi truyền tải dữ liệu bất thường.
ScarlettGroup, một nhóm tội phạm mạng mới nổi, đang thu hút sự chú ý của cộng đồng an ninh mạng khi liên tục công khai tên các công ty trên trang web rò rỉ dữ liệu trên mạng Tor. Bằng cách sử dụng bộ đếm ngược thời gian, nhóm này tạo ra áp lực công khai cực lớn, buộc các tổ chức phải phản ứng trước khi các tuyên bố về việc đánh cắp dữ liệu được xác minh độc lập. Các ghi chép từ hệ thống giám sát mối đe dọa cho thấy sự hiện diện của nhóm này từ khoảng tháng 9/2026 và trở nên hoạt động mạnh mẽ hơn trong tháng 10.
Theo báo cáo từ các chuyên gia an ninh mạng tại Foresiet công bố ngày 21/10/2026, ScarlettGroup hiện được định nghĩa là một chiến dịch tống tiền mới nổi thay vì một dòng mã độc cụ thể. Các nhà nghiên cứu vẫn chưa xác định được phương thức xâm nhập (initial access) hoặc liệu nhóm này có triển khai mã độc tống tiền (ransomware) để mã hóa dữ liệu hay không. Danh sách nạn nhân của nhóm trải dài trên nhiều lĩnh vực như công nghệ, giáo dục, chính phủ và giải trí, tuy nhiên chưa có bằng chứng rõ ràng về quy mô hoạt động thực tế.
Cơ chế tống tiền và áp lực tâm lý
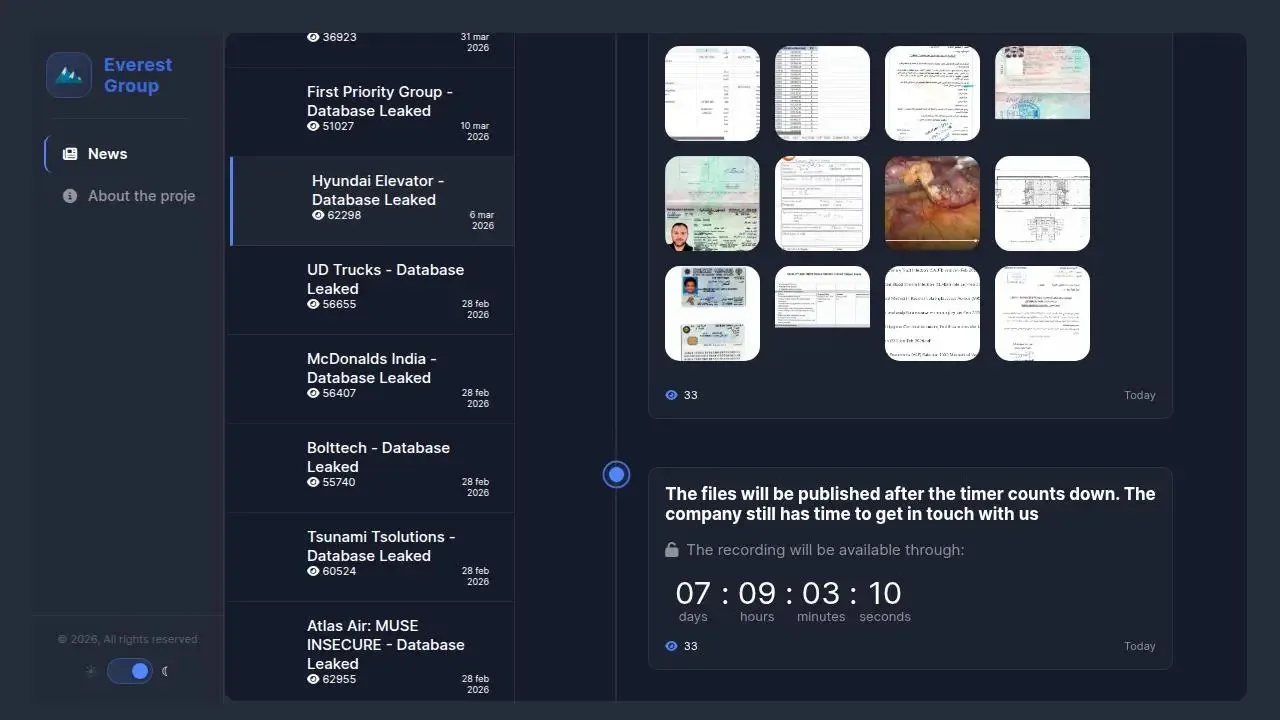
Trang web rò rỉ dữ liệu của ScarlettGroup được thiết kế để tối đa hóa áp lực lên nạn nhân. Mỗi mục liệt kê bao gồm tên tổ chức, ngày công bố, lĩnh vực hoạt động, trạng thái tiết lộ và quan trọng nhất là bộ đếm ngược. Mục tiêu của chiến thuật này là ép buộc các tổ chức phải liên lạc với nhóm tội phạm trước khi thông tin được cho là đã đánh cắp bị phát tán công khai.
Phương pháp này gợi nhớ đến các chiến dịch tống tiền trước đây, chẳng hạn như vụ việc liên quan đến BMW và nhóm Everest. Tuy nhiên, các nhà nghiên cứu lưu ý rằng sự tương đồng này chỉ nằm ở chiến thuật gây áp lực công khai, không có bằng chứng nào cho thấy mối liên hệ trực tiếp giữa Everest và ScarlettGroup. Quy trình của nhóm thường bao gồm ba giai đoạn: liệt kê công khai, cửa sổ đàm phán và kết thúc hoặc tiết lộ dữ liệu.
Phân tích thực trạng từ góc độ kỹ thuật
Foresiet đã ghi nhận hoạt động của ScarlettGroup trên các diễn đàn như PwnForums, nơi nhóm này đăng tải các thông báo về việc vi phạm và chào bán dữ liệu. Mặc dù các liên kết đến BreachForums và DarkForums đang được theo dõi, chúng vẫn cần được xác minh thêm. Việc thiếu bằng chứng về mã hóa dữ liệu là một điểm khác biệt quan trọng so với các cuộc tấn công ransomware truyền thống.
Trong các cuộc tấn công không mã hóa (payload-less attacks), kẻ tấn công thường lợi dụng chính sách tên miền Windows và dữ liệu bị đánh cắp để tạo áp lực. ScarlettGroup hiện tại tập trung vào việc đe dọa công khai hơn là phô diễn các kỹ thuật xâm nhập phức tạp. Dưới đây là bảng tổng hợp các chỉ số IOCs hiện có:
| Loại | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Tên nhóm | ScarlettGroup | Tác nhân đe dọa mới nổi |
| Hoạt động diễn đàn | PwnForums | Nơi công bố dữ liệu và đe dọa |
| Mã độc | Chưa xác định | Chưa có mẫu mã độc được công bố |
| IP/Domain | Chưa xác định | Đang được theo dõi qua các nền tảng TI |
⚠️ Cảnh báo quan trọng: Việc một tổ chức bị liệt kê trên trang web của ScarlettGroup không phải là bằng chứng xác thực cho một vụ vi phạm dữ liệu. Các đội ngũ an ninh cần tiến hành điều tra nội bộ, kiểm tra nhật ký truy cập (logs) và giám sát các hành vi truyền tải dữ liệu bất thường thay vì vội vàng tin vào các tuyên bố từ tội phạm mạng.
Khuyến nghị phòng thủ và Hardening hệ thống
Để đối phó với các mối đe dọa từ các nhóm tống tiền mới nổi, các tổ chức cần tập trung vào việc củng cố hạ tầng bảo mật. Việc kiểm soát truy cập vẫn là yếu tố then chốt. Các chuyên gia khuyến nghị thực hiện các bước sau:
- Tăng cường xác thực: Triển khai xác thực đa yếu tố (MFA) trên tất cả các tài khoản truy cập từ xa và dịch vụ đám mây.
- Giới hạn quyền hạn: Áp dụng nguyên tắc đặc quyền tối thiểu (Least Privilege) để hạn chế phạm vi ảnh hưởng nếu tài khoản bị chiếm đoạt.
- Giám sát hệ thống: Theo dõi chặt chẽ các hệ thống hướng ra internet (internet-facing systems) và các hành vi tải xuống dữ liệu bất thường.
- Quy trình ứng phó: Luôn duy trì và diễn tập quy trình ứng phó sự cố (Incident Response) để sẵn sàng xử lý khi có dấu hiệu xâm nhập.
Các nhà nghiên cứu nhấn mạnh rằng, trong khi bộ đếm ngược có thể tạo ra sự hoảng loạn, nó không phải là bằng chứng pháp y (forensic evidence). Các nhà điều tra cần thu thập bằng chứng từ chính hệ thống của mình để đánh giá phạm vi ảnh hưởng và xác định xem liệu hoạt động trái phép có đang tiếp diễn hay không. Việc theo dõi các diễn đàn ngầm có thể cung cấp thông tin tình báo sớm, nhưng cần phải đặt trong bối cảnh cụ thể của từng tổ chức để đưa ra quyết định chính xác.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan