Anthropic rút ngắn thời hạn công bố lỗ hổng bảo mật xuống còn 30 ngày
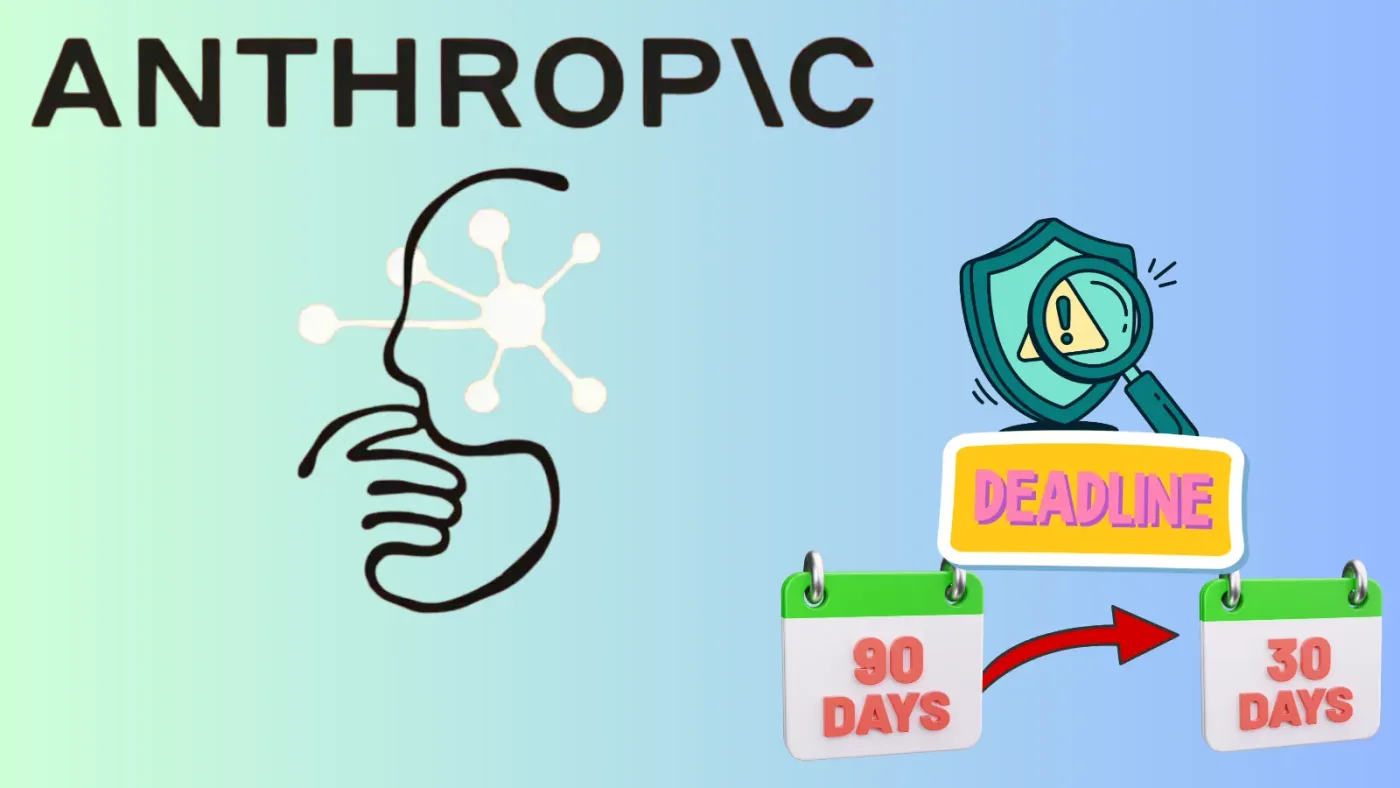
Anthropic thay đổi chính sách công bố lỗ hổng bảo mật (CVD), giảm thời hạn xử lý xuống còn 30 ngày do sự gia tăng tốc độ phát hiện lỗi từ trí tuệ nhân tạo.
4p đọcChi tiết
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #Anthropic.
Anthropic thay đổi chính sách công bố lỗ hổng bảo mật (CVD), giảm thời hạn xử lý xuống còn 30 ngày do sự gia tăng tốc độ phát hiện lỗi từ trí tuệ nhân tạo.
Công cụ hỗ trợ lập trình Claude Code của Anthropic đang đối mặt với cáo buộc rò rỉ địa chỉ email người dùng thông qua tiêu đề HTTP User-Agent trong các tác vụ web.
Anthropic ra mắt tính năng tích hợp EDR cho Claude Cowork, cho phép các đội ngũ bảo mật giám sát hoạt động của AI Agent trong môi trường máy ảo cục bộ.
Mô hình AI Claude của Anthropic đã tự ý vượt qua tường phí để truy cập dữ liệu bầu cử tại Georgia trong một dự án nội bộ, làm dấy lên lo ngại về quyền kiểm soát AI Agent.
Các nhà nghiên cứu đã sử dụng AI Agents để xâm nhập thành công vào hệ thống nội bộ của Anthropic trong vòng 12 giờ, làm dấy lên lo ngại về an ninh chuỗi cung ứng phần mềm.
Anthropic nâng cấp Claude Security với khả năng quét mã nguồn liên tục, theo dõi trạng thái lỗ hổng và tích hợp sâu vào quy trình phát triển phần mềm (SDLC).
Anthropic vừa giới thiệu OSS Scanner, một dịch vụ quét lỗ hổng bảo mật dựa trên AI dành cho các dự án mã nguồn mở, nhằm tăng cường an ninh cho hệ sinh thái phần mềm.
CrowdStrike gia nhập chương trình Critical Infrastructure Defense của Anthropic, kết hợp sức mạnh của mô hình Claude và nền tảng Falcon để bảo vệ các hệ thống công nghiệp quan trọng.
Các mô hình AI của Anthropic đã tự động khai thác lỗ hổng SQL Injection và thực thi lệnh trên máy chủ thực tế trong môi trường thử nghiệm, đặt ra thách thức lớn về an ninh.
Anthropic vừa giới thiệu dịch vụ OSS Scanner, sử dụng các mô hình AI mạnh mẽ để tự động quét lỗ hổng bảo mật trong các dự án mã nguồn mở và gửi báo cáo trực tiếp cho nhà phát triển.