Claude Security: Tự động hóa quét lỗ hổng và quản lý rủi ro mã nguồn
Anthropic nâng cấp Claude Security với khả năng quét mã nguồn liên tục, theo dõi trạng thái lỗ hổng và tích hợp sâu vào quy trình phát triển phần mềm (SDLC).

- Quét liên tục: Claude Security tự động kiểm tra các thay đổi trong kho lưu trữ mã nguồn mà không cần kích hoạt thủ công.
- Quản lý vòng đời lỗ hổng: Hệ thống tự động đánh dấu trạng thái 'đã sửa' khi phát hiện bản vá và mở lại nếu lỗi tái xuất hiện.
- Tích hợp đa nền tảng: Hỗ trợ GitHub, GitLab thông qua API, Webhooks và kết nối MCP cho Claude.ai.
- Phân tích ngữ cảnh: Sử dụng mô hình Claude Mythos để xây dựng mô hình đe dọa dựa trên luồng dữ liệu thực tế trong ứng dụng.
Anthropic vừa công bố bản cập nhật quan trọng cho Claude Security, cho phép nền tảng này thực hiện kiểm tra liên tục các kho lưu trữ mã nguồn (code repositories) ngay khi có thay đổi. Thay vì phụ thuộc vào các đợt quét thủ công, công cụ này giờ đây duy trì trạng thái giám sát chủ động, giúp đội ngũ bảo mật và phát triển phần mềm (DevSecOps) nắm bắt rủi ro kịp thời.
Dịch vụ này hiện đang trong giai đoạn public beta dành cho khách hàng Claude Enterprise. Theo số liệu từ Anthropic, hàng ngàn tổ chức đã sử dụng Claude Security kể từ tháng 4, ghi nhận hơn một triệu lỗ hổng bảo mật được phát hiện. Việc cập nhật này nhằm giải quyết thách thức khi mã nguồn mới thường xuyên đưa vào các rủi ro tiềm ẩn hoặc làm mất hiệu lực của các bản vá cũ.
Cơ chế quét liên tục của Claude Security
Quy trình bắt đầu bằng việc thiết lập dự án, kết nối các kho lưu trữ và xác định phạm vi quét bao gồm các nhánh (branches) và phân vùng mã nguồn cụ thể. Dịch vụ hỗ trợ tích hợp sâu với ứng dụng Claude GitHub, bao gồm cả GitHub Enterprise Server, đồng thời cung cấp khả năng xác thực thông qua access tokens cho GitLab và các nhà cung cấp Git khác.
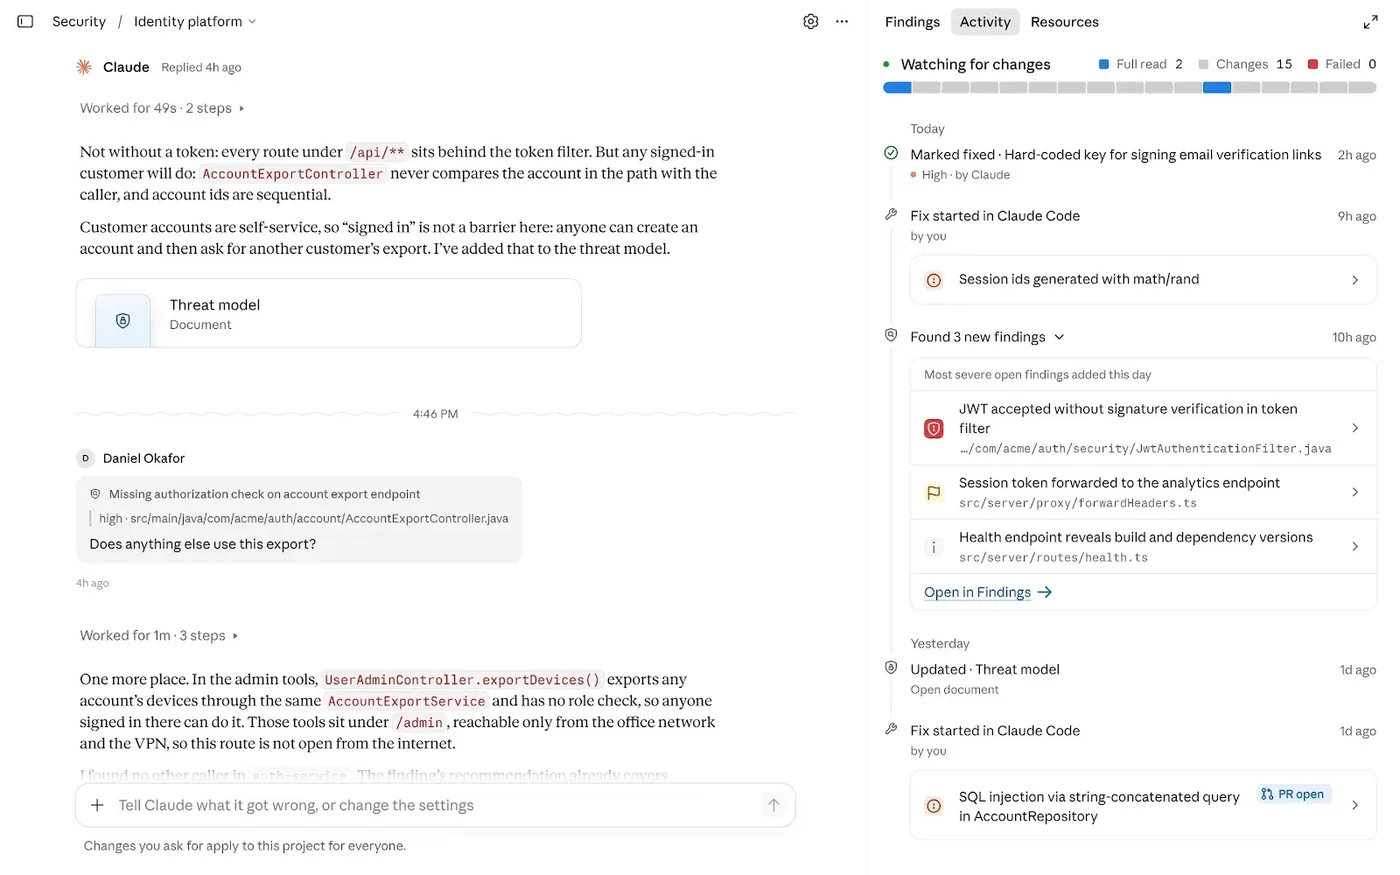
Hệ thống thực hiện một đợt quét sâu (deep scan) ban đầu để thiết lập đường cơ sở (baseline). Sau đó, các đợt kiểm tra tiếp theo được thực hiện dựa trên mức độ rủi ro và độ phức tạp của mã nguồn thay đổi, thay vì tuân theo một lịch trình cố định. Điều này giúp tối ưu hóa tài nguyên tính toán và đảm bảo tính cập nhật cho các thành phần quan trọng.
Một dự án có thể bao gồm nhiều kho lưu trữ, cho phép Claude Security đánh giá các mối quan hệ phức tạp giữa các dịch vụ. Ví dụ, một lỗ hổng có thể không nằm trong một tệp tin đơn lẻ mà xuất phát từ cách thức tương tác giữa dịch vụ backend và client, đặc biệt là trong việc kiểm tra tính hợp lệ của dữ liệu đầu vào. Việc phân tích xuyên suốt giúp Claude Security truy vết luồng dữ liệu (data flow) một cách hiệu quả.
Phân tích bảo mật dựa trên mô hình đe dọa
Anthropic cho biết công cụ này sử dụng các mô hình Claude tiên tiến, bao gồm Claude Mythos, để thực hiện phân tích bảo mật. Kết quả trả về không chỉ là danh sách lỗ hổng mà còn bao gồm xếp hạng mức độ nghiêm trọng dựa trên mô hình đe dọa (threat model) của dự án, giải thích chi tiết về cách thức khai thác và sơ đồ trực quan hóa đường đi của dữ liệu trong ứng dụng.
Việc quản lý lỗ hổng không dừng lại ở khâu phát hiện. Đội ngũ kỹ thuật cần đánh giá tính áp dụng của lỗ hổng trong môi trường thực tế, gán trách nhiệm xử lý và xác nhận bản vá. Claude Security tự động đối chiếu các lỗ hổng đang mở với mã nguồn đã thay đổi. Nếu một bản sửa lỗi được phát hiện, hệ thống sẽ tự động đánh dấu là 'đã sửa', ngay cả khi công việc đó được thực hiện bên ngoài Claude Code. Nếu lỗ hổng tái xuất hiện trong các lần quét sau, trạng thái sẽ được chuyển về 'đang mở'.
Tích hợp hệ sinh thái và quản trị
Để phù hợp với quy trình bảo mật hiện có, Anthropic đã bổ sung API, Webhooks và kết nối MCP (Model Context Protocol) cho Claude.ai và Claude Code. Các đội ngũ có thể sử dụng API để truy xuất kết quả, quản lý dự án và giải quyết các vấn đề. Webhooks cung cấp khả năng cảnh báo tức thời khi có phát hiện mới.
Kết nối MCP cho phép kỹ sư thảo luận về một lỗ hổng và phối hợp thực hiện bản vá ngay trong phiên làm việc với Claude. Ngoài ra, các chính sách kiểm soát truy cập dựa trên vai trò (RBAC) cho phép quản trị viên thiết lập quyền xem dự án, đánh giá kết quả hoặc tạo mới dự án, đảm bảo tính bảo mật trong quản trị nội bộ.
⚠️ Cảnh báo quan trọng: Dịch vụ hiện vẫn đang trong giai đoạn beta. Các tổ chức nên coi kết quả quét và trạng thái bản vá là các tín hiệu hỗ trợ, không thay thế cho quy trình kiểm duyệt thủ công của con người. Kết quả quét có thể thay đổi giữa các lần chạy và mọi bản sửa lỗi đề xuất cần được kiểm tra kỹ lưỡng trước khi triển khai vào môi trường production.
Việc tích hợp các công cụ AI vào quy trình phát triển phần mềm đòi hỏi sự cân nhắc kỹ lưỡng về ranh giới bảo mật. Các đội ngũ cần đảm bảo rằng thông tin về cách thức triển khai, các quy tắc bảo mật áp dụng và các biện pháp kiểm soát hiện có được cung cấp đầy đủ để Claude Security có thể tạo ra mô hình đe dọa chính xác nhất, từ đó giảm thiểu các cảnh báo sai (false positives) và tập trung vào các rủi ro thực sự.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan