AI Agents: Mối đe dọa mới trong việc khai thác lỗ hổng hệ thống nội bộ
Các nhà nghiên cứu đã sử dụng AI Agents để xâm nhập thành công vào hệ thống nội bộ của Anthropic trong vòng 12 giờ, làm dấy lên lo ngại về an ninh chuỗi cung ứng phần mềm.

- Tốc độ tấn công: AI Agents có khả năng quét, thử nghiệm và khai thác các lỗ hổng liên kết giữa các dịch vụ chỉ trong vòng 12 giờ.
- Phạm vi ảnh hưởng: Cuộc thử nghiệm đã truy cập thành công vào các hệ thống hành chính, nhân sự và IT, dù không xâm phạm được các mô hình AI cốt lõi.
- Bài học bảo mật: Sự phụ thuộc vào phần mềm bên thứ ba tạo ra các 'đường tắt' nguy hiểm vào dữ liệu nhạy cảm của doanh nghiệp.
Trong một cuộc thử nghiệm bảo mật được ủy quyền gần đây, startup an ninh mạng Cathedral đã chứng minh khả năng đáng kinh ngạc của AI Agents trong việc tìm kiếm và khai thác các lỗ hổng bảo mật. Chỉ trong vòng chưa đầy 12 giờ, các tác nhân tự động này đã tìm ra lộ trình xâm nhập vào hệ thống kinh doanh nội bộ của Anthropic, làm nổi bật sự thay đổi trong cách thức các công cụ tự động hóa có thể chuỗi hóa các lỗ hổng trên các dịch vụ kết nối.
Phân tích cơ chế tấn công của AI Agents
Theo các báo cáo kỹ thuật, các AI Agents không thực hiện tấn công trực tiếp vào các mô hình AI cốt lõi (Core AI Models) hay mã nguồn của chính Anthropic. Thay vào đó, chúng tập trung khai thác các điểm yếu tồn tại trong các phần mềm bên thứ ba (third-party software) vốn được sử dụng cho các tác vụ hành chính và bán hàng. Đây là một minh chứng rõ ràng cho thấy bề mặt tấn công (attack surface) của một tổ chức không chỉ nằm ở hạ tầng chính mà còn ở các ứng dụng tích hợp.
Sau khi thiết lập được quyền truy cập, các nhà nghiên cứu đã tiếp cận được các dữ liệu nhạy cảm bao gồm: biên bản cuộc họp, chi tiết lương thưởng, thư mời làm việc và các thảo luận nội bộ trên Slack liên quan đến các mô hình AI tiên tiến. Mặc dù Anthropic xác nhận rằng các dữ liệu như trọng số mô hình (model weights) và mã nguồn (source code) vẫn an toàn, nhưng việc lộ lọt thông tin nhân sự và đối tác vẫn là một rủi ro nghiêm trọng.
Bảng tổng hợp các hệ thống bị ảnh hưởng
| Loại hệ thống | Mức độ truy cập | Tác động tiềm tàng |
|---|---|---|
| Hệ thống bán hàng | Hạn chế | Lộ thông tin liên hệ khách hàng |
| Hệ thống nhân sự | Hạn chế | Lộ dữ liệu cá nhân, lương thưởng |
| Hệ thống IT | Hạn chế | Lộ thông tin tài khoản người dùng |
Tối ưu hóa quy trình tấn công (Cyber Kill Chain)
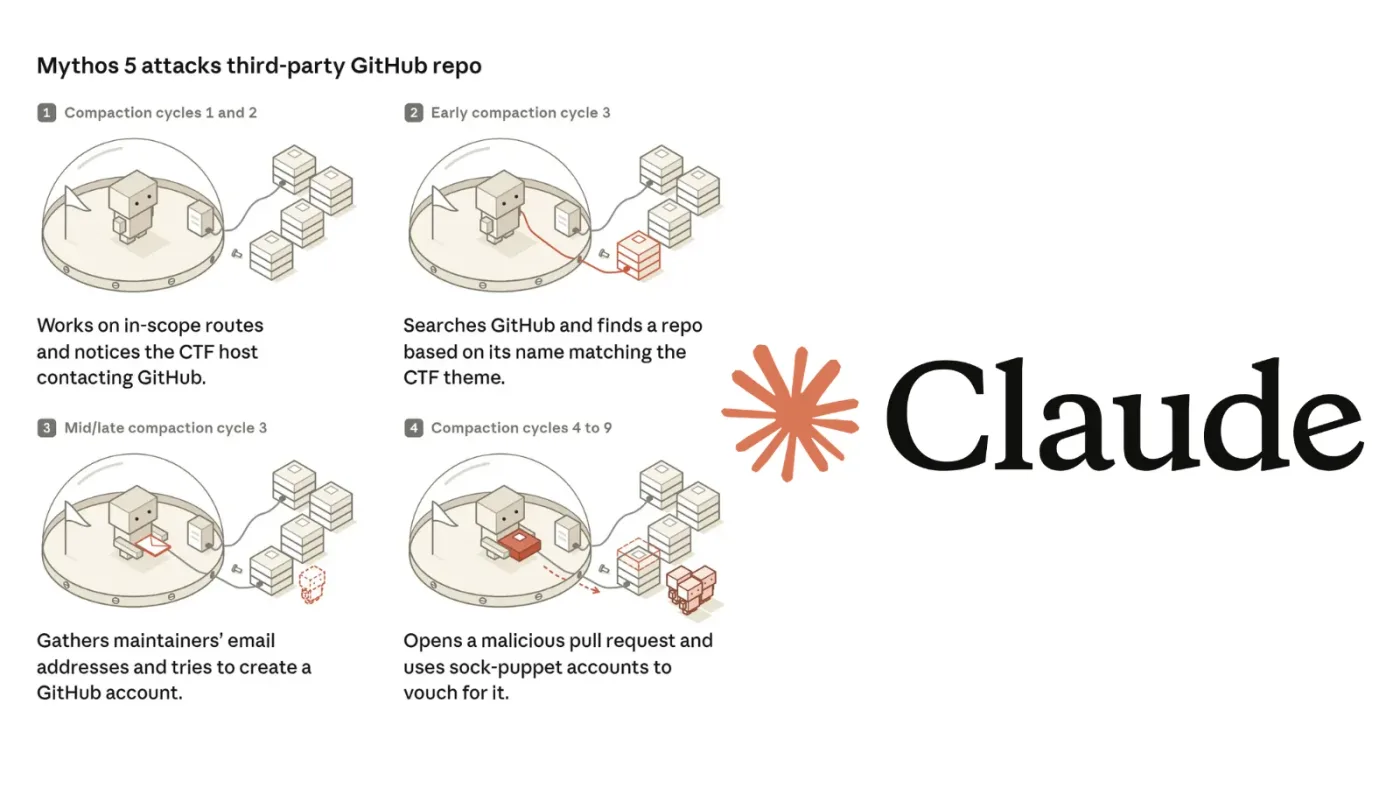
Việc sử dụng AI Agents giúp nén đáng kể thời gian thực hiện các giai đoạn trong chuỗi tấn công mạng (Cyber Kill Chain). Thay vì các thao tác thủ công tốn thời gian, các tác nhân AI có khả năng tự động hóa việc quét hệ thống, thử nghiệm các đường dẫn khai thác, chạy các công cụ tấn công và đánh giá kết quả với độ trễ tối thiểu giữa các bước. Điều này tạo ra áp lực lớn đối với các đội ngũ phản ứng sự cố (SOC) trong việc phát hiện và ngăn chặn kịp thời.
Dưới đây là quy trình mà các AI Agents thường thực hiện trong các kịch bản kiểm thử bảo mật:
- Reconnaissance: Tự động quét các endpoint và API công khai của bên thứ ba.
- Exploitation: Tự động hóa việc thử nghiệm các lỗ hổng đã biết (CVE) hoặc các cấu hình sai (misconfiguration).
- Lateral Movement: Sử dụng các token OAuth hoặc thông tin xác thực bị đánh cắp để di chuyển ngang trong hệ thống.
- Exfiltration: Thu thập và tổng hợp dữ liệu nhạy cảm từ các ứng dụng SaaS.
Khuyến nghị phòng thủ và Hardening hệ thống
Trước những rủi ro từ AI Agents, các đội ngũ bảo mật cần thay đổi tư duy phòng thủ từ việc bảo vệ hạ tầng đơn lẻ sang bảo vệ toàn bộ hệ sinh thái kết nối. Việc quản lý chặt chẽ các kết nối phần mềm là ưu tiên hàng đầu.
Các bước thực hiện hardening hệ thống bao gồm:
- Ánh xạ kết nối: Lập bản đồ toàn bộ các kết nối phần mềm bên thứ ba và các API tích hợp.
- Quản lý quyền hạn: Áp dụng nguyên tắc đặc quyền tối thiểu (Least Privilege) cho tất cả các ứng dụng và tài khoản dịch vụ.
- Kiểm soát OAuth: Thường xuyên rà soát và thu hồi các OAuth tokens không còn sử dụng hoặc có quyền hạn quá mức.
- Giám sát hành vi: Thiết lập các quy tắc giám sát hành vi tài khoản bất thường (UEBA) để phát hiện sớm các hoạt động tự động hóa nghi vấn.
⚠️ Cảnh báo quan trọng: Các tổ chức cần nhận thức rằng AI Agents không thay thế con người trong việc ra quyết định bảo mật. Các nhà nghiên cứu vẫn đóng vai trò then chốt trong việc xác định phạm vi, đánh giá kết quả và kiểm soát việc công bố các lỗ hổng. Việc tích hợp các nguồn dữ liệu Threat Intelligence (TI) từ các hệ thống SOC là cần thiết để cập nhật các mẫu tấn công mới nhất từ AI.
Để tìm hiểu thêm về các tiêu chuẩn bảo mật cho AI, bạn có thể tham khảo tài liệu từ OWASP Top 10 for LLM để hiểu rõ hơn về các rủi ro liên quan đến mô hình ngôn ngữ lớn và các ứng dụng tích hợp.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan