Phân tích lỗ hổng PHP2Shell: CVE-2026-109618 và CVE-2026-109619
Các chuyên gia cảnh báo về chiến dịch khai thác lỗ hổng PHP2Shell (CVE-2026-109618, CVE-2026-109619) đang nhắm mục tiêu vào các máy chủ web trên toàn cầu.

- Mối đe dọa: Hai lỗ hổng nghiêm trọng CVE-2026-109618 và CVE-2026-109619 (PHP2Shell) cho phép thực thi mã từ xa (RCE) với điểm CVSS 9.2.
- Phạm vi ảnh hưởng: Các máy chủ chạy PHP, đặc biệt là cấu hình mod_php trên Apache, đang trở thành mục tiêu chính của các nhóm tin tặc.
- Hành động cần thiết: Quản trị viên cần cập nhật ngay lên các phiên bản PHP 8.5.12, 8.4.27, 8.3.36 hoặc 8.2.35 để ngăn chặn nguy cơ bị chiếm quyền điều khiển.
Các nhà nghiên cứu bảo mật vừa phát đi cảnh báo khẩn cấp về một làn sóng tấn công mạng nhắm vào các máy chủ PHP thông qua hai lỗ hổng nghiêm trọng được đặt tên là PHP2Shell. Các lỗ hổng này, được định danh là CVE-2026-109618 và CVE-2026-109619, cho phép kẻ tấn công thực thi các lệnh tùy ý trên máy chủ mà không cần xác thực, gây ra rủi ro cực kỳ lớn cho các trường đại học và doanh nghiệp.
Cơ chế kỹ thuật của lỗ hổng PHP2Shell
Theo phân tích từ nhóm nghiên cứu Akatsuki Legion, lỗ hổng này nằm trực tiếp trong engine của PHP, nghĩa là ngay cả khi mã nguồn của trang web được viết an toàn, máy chủ vẫn có thể bị xâm nhập. Lỗ hổng đặc biệt nguy hiểm đối với các máy chủ Apache sử dụng mod_php, nơi mã độc có thể được kích hoạt trước khi bất kỳ logic ứng dụng nào được thực thi.
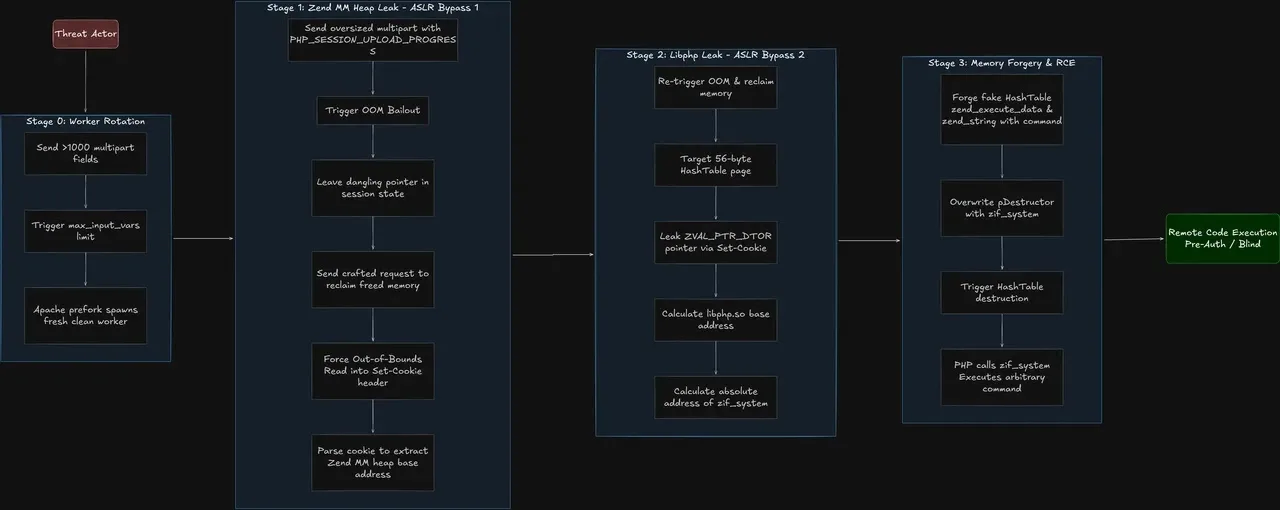
Lỗ hổng CVE-2026-109618 xuất hiện khi PHP cạn kiệt bộ nhớ trong quá trình tải lên tệp tin, dẫn đến việc xử lý dữ liệu không hoàn chỉnh. Tiếp nối đó, CVE-2026-109619 cho phép kẻ tấn công để lại dữ liệu yêu cầu cũ trong một worker dùng chung, từ đó thực hiện kỹ thuật chiếm quyền điều khiển bộ nhớ để gọi hàm hệ thống (system function) và thực thi lệnh độc hại.
Chiến dịch tấn công và sự liên quan đến Botnet
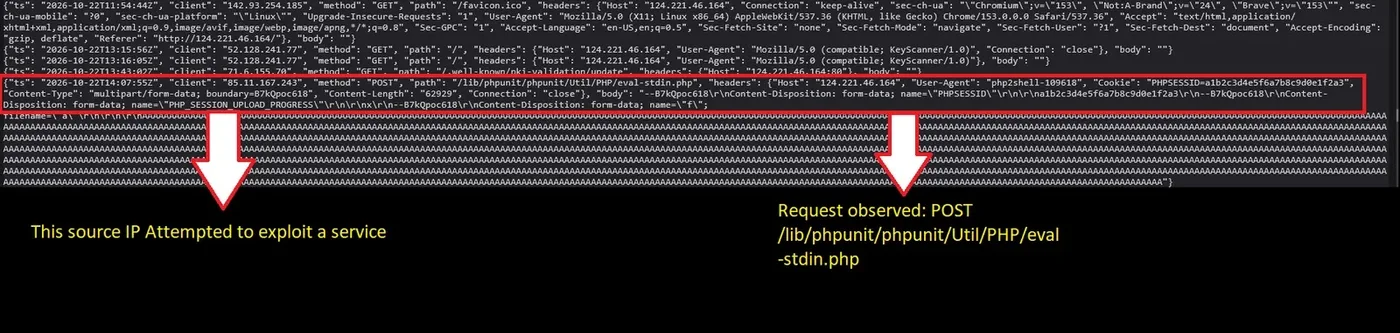
Dữ liệu từ các hệ thống honeynet cho thấy hoạt động thăm dò đã bắt đầu từ ngày 17/10/2026, bốn ngày trước khi bản vá chính thức được phát hành. Các công cụ khai thác tự động đã nhanh chóng xuất hiện trên GitHub, làm giảm đáng kể rào cản kỹ thuật cho những kẻ tấn công thiếu kinh nghiệm.
Các nhà nghiên cứu cũng đã phát hiện mối liên hệ với các biến thể của botnet Mirai, điển hình là botnet Potassium. Mặc dù chưa có bằng chứng về việc chiếm quyền thành công trên quy mô lớn, nhưng các mẫu mã độc được thu thập cho thấy mục tiêu cuối cùng là biến các máy chủ bị xâm nhập thành các nút (node) trong mạng lưới DDoS.
Khuyến nghị phòng thủ và săn tìm mối đe dọa
Việc vá lỗi là biện pháp duy nhất để loại bỏ hoàn toàn rủi ro. Quản trị viên cần kiểm tra và cập nhật các phiên bản PHP lên các bản phát hành mới nhất. Ngoài ra, cần lưu ý rằng việc cập nhật gói lệnh (command-line) có thể không đủ nếu các dịch vụ như PHP-FPM hoặc các module Apache chưa được khởi động lại.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| IPv4 | 206[.]188[.]197[.]105 | C2 của biến thể Mirai và máy chủ lưu trữ script khai thác |
| IPv4 | 124[.]221[.]46[.]164 | Thư mục mở chứa các script listener trên cổng 80 và 8888 |
| URI path | /lib/phpunit/phpunit/Util/PHP/eval-stdin.php | Đường dẫn thường thấy trong các yêu cầu POST khai thác |
| Form field | PHP_SESSION_UPLOAD_PROGRESS | Trường dữ liệu kích hoạt lỗ hổng upload |
Để săn tìm các dấu hiệu xâm nhập (IOCs), đội ngũ SOC nên rà soát nhật ký truy cập (access logs) để tìm kiếm các yêu cầu POST chứa chuỗi PHP_SESSION_UPLOAD_PROGRESS. Việc giám sát các tệp tin lạ trong thư mục /tmp/ hoặc các tệp thực thi như /out/p1 cũng là một chỉ dấu quan trọng cho thấy nỗ lực khai thác thành công.
⚠️ Cảnh báo quan trọng: Các biện pháp tạm thời như thiết lập session.upload_progress.enabled = 0 chỉ giúp giảm thiểu rủi ro tạm thời. Quản trị viên bắt buộc phải thực hiện nâng cấp phiên bản PHP để đảm bảo an toàn tuyệt đối cho hệ thống.Tham khảo thêm thông tin chi tiết về các lỗ hổng này tại Trang chủ PHP Security Advisory để cập nhật các bản vá mới nhất cho môi trường của bạn.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan