Phân tích mã độc DarkCore RAT: Kỹ thuật đánh cắp phiên đăng nhập và tấn công ẩn danh
DarkCore RAT là một loại mã độc mới cho phép kẻ tấn công chiếm quyền điều khiển phiên đăng nhập Gmail, WhatsApp và định tuyến lưu lượng qua IP nạn nhân để né tránh phát hiện.

- Mối đe dọa mới: DarkCore RAT cho phép kẻ tấn công tái sử dụng các phiên đăng nhập (session cookies) của Gmail, WhatsApp và các dịch vụ khác.
- Kỹ thuật né tránh: Mã độc định tuyến lưu lượng truy cập thông qua địa chỉ IP của chính nạn nhân, khiến các hành vi bất thường trông giống như hoạt động hợp lệ.
- Cơ chế tấn công: Sử dụng kỹ thuật HVNC (Hidden Virtual Network Computing) để điều khiển trình duyệt ẩn danh trên máy tính nạn nhân.
- Khuyến nghị: Cần cô lập endpoint, thu hồi phiên đăng nhập và đặt lại thông tin xác thực ngay lập tức khi phát hiện dấu hiệu xâm nhập.
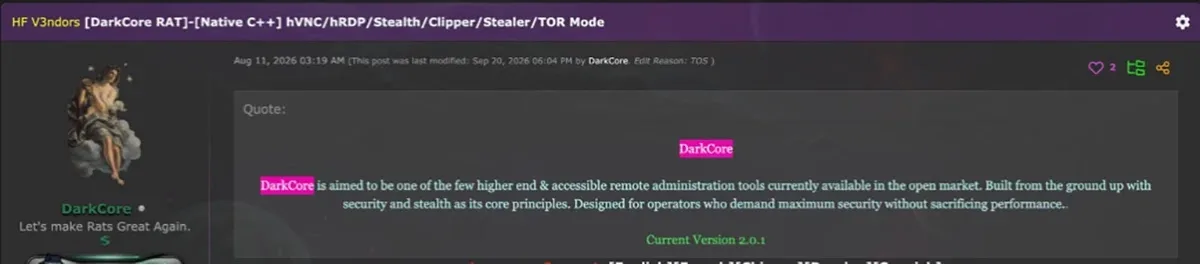
Các nhà nghiên cứu bảo mật vừa phát hiện một loại mã độc truy cập từ xa (RAT) mới có tên gọi là DarkCore. Mã độc này đang được rao bán trên các diễn đàn ngầm với khả năng tái sử dụng các phiên đăng nhập (session cookies) bị đánh cắp từ Gmail, WhatsApp và nhiều dịch vụ trực tuyến khác. Điểm đáng chú ý nhất của DarkCore là khả năng định tuyến lưu lượng truy cập thông qua địa chỉ IP của nạn nhân, giúp kẻ tấn công giả mạo các kết nối đáng tin cậy.
Cơ chế tấn công và chiếm quyền điều khiển phiên
Các phiên đăng nhập (session cookies) đại diện cho một trạng thái xác thực đã thành công. Thay vì phải vượt qua các thử thách xác thực đa yếu tố (MFA) hoặc nhập mật khẩu, kẻ tấn công có thể sử dụng các cookie này để truy cập trực tiếp vào tài khoản của nạn nhân. Kỹ thuật này, thường được gọi là Cookie-Bite, làm suy yếu nghiêm trọng các biện pháp bảo mật truyền thống.
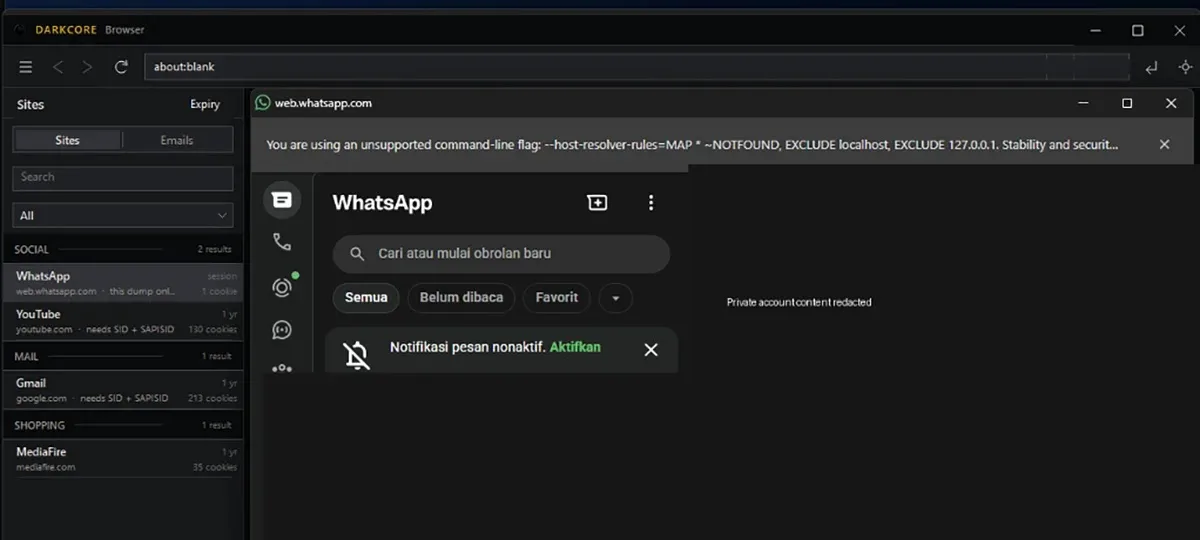
Theo các báo cáo kỹ thuật, DarkCore tích hợp một trình duyệt chuyên dụng cho phép kẻ tấn công tiêm (inject) các cookie đã đánh cắp và điều hướng lưu lượng truy cập qua thiết bị bị nhiễm. Kẻ tấn công có thể duy trì quyền truy cập cho đến khi cửa sổ trình duyệt liên quan đến phiên đó bị đóng lại. Điều này tạo ra một rủi ro lớn vì địa chỉ IP quen thuộc không còn là bằng chứng xác thực cho thấy người dùng hợp pháp đang kiểm soát tài khoản.
Kỹ thuật HVNC và phân phối qua tệp tin giả mạo
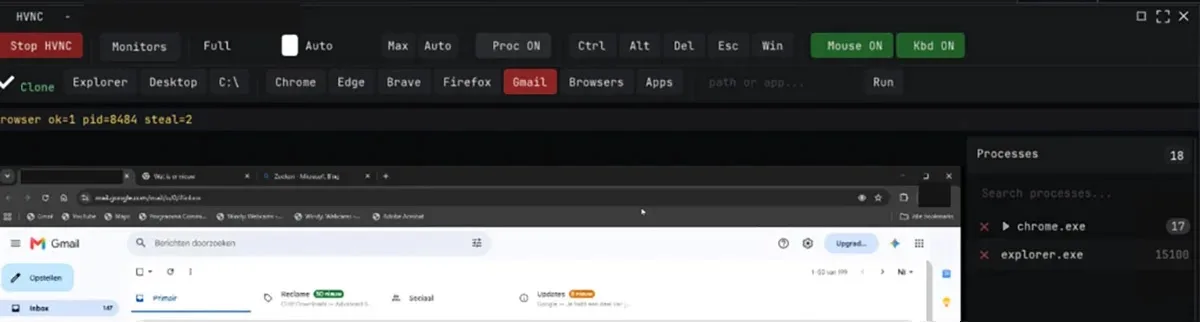
DarkCore còn quảng bá tính năng HVNC (Hidden Virtual Network Computing), cho phép kẻ tấn công điều khiển trình duyệt trên máy tính nạn nhân mà không làm thay đổi giao diện người dùng hiển thị trên màn hình thực tế. Điều này cho phép kẻ tấn công thực hiện các hành vi độc hại trong khi nạn nhân vẫn đang sử dụng máy tính mà không hề hay biết.
Về phương thức lây nhiễm, mã độc sử dụng các tệp tin shortcut (.lnk) có biểu tượng PDF để đánh lừa người dùng. Khi được thực thi, một cửa sổ lệnh ẩn sẽ được kích hoạt, tải xuống một báo cáo thực tế từ World Bank làm mồi nhử, đồng thời tải xuống tệp thực thi độc hại. Kẻ tấn công sử dụng các kỹ thuật như cắt chuỗi (string slicing) và xóa luồng Zone.Identifier để tránh các cảnh báo bảo mật của Windows.
Phân tích kỹ thuật và chỉ số IOCs
Các nhà nghiên cứu đã phân tích một mẫu thực thi 64-bit không chữ ký số. Cấu hình của mã độc được giải mã bằng cách xoay các byte từ một khóa 32-byte và thực hiện phép toán XOR trên 758 byte dữ liệu mã hóa. Kết quả cho thấy mã độc ưu tiên giao tiếp TCP trực tiếp và vô hiệu hóa các tùy chọn Tor hoặc WebSocket.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| URL | hxxps://update[.]cdnlinks[.]org/ReportPDFReader.exe | Tải xuống tệp thực thi độc hại |
| IP:port | 217.156.8[.]148:43592 | Máy chủ điều khiển C2 (TCP) |
| SHA-256 | 2deedea02811bb8e288db1a96aac44bbfb533fd624b25f000823fa92baabd9a1 | Tệp thực thi ReportPDFReader.exe |
| SHA-256 | 5102c02a158bd53649de66ecf627966f744e4fd46240523eb6cd11c348b2dfab | Tệp shortcut PdfView.lnk |
| SHA-256 | 0530f78227fa92b7b2d716c6a8253405a83e4b9b4a0c84736f1a0863ff500925 | Tài nguyên DLL nhúng |
Để phát hiện và ngăn chặn DarkCore, các đội ngũ SOC cần tập trung giám sát các tiến trình tải xuống từ dòng lệnh, kiểm tra cây tiến trình (process ancestry) và các kết nối mạng bất thường. Nếu nghi ngờ bị xâm nhập, cần thực hiện ngay quy trình cô lập endpoint, thu hồi tất cả các phiên đăng nhập đang hoạt động và yêu cầu người dùng thay đổi mật khẩu trên các tài khoản quan trọng. Bạn có thể tham khảo thêm thông tin chi tiết về các kỹ thuật tấn công tại MITRE ATT&CK để xây dựng các quy tắc phát hiện hiệu quả hơn.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan