Phân tích mã độc ICMacOS: Trojan truy cập từ xa giá rẻ nhắm vào người dùng Mac
ICMacOS là một loại Trojan truy cập từ xa (RAT) mới trên macOS đang được rao bán trên dark web với giá chỉ 699 USD/tuần, nhắm mục tiêu vào dữ liệu nhạy cảm của người dùng và nhà phát triển.

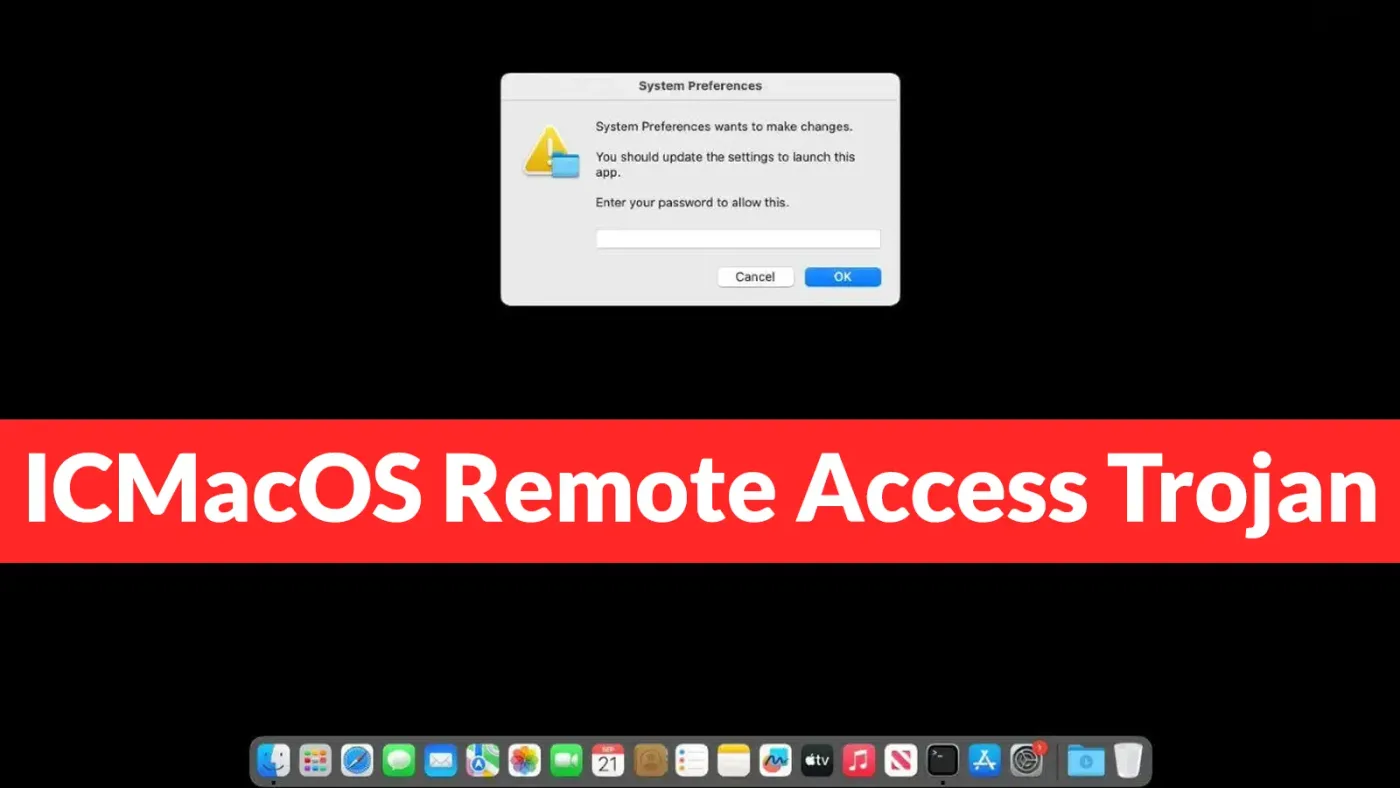
- Mối đe dọa mới: ICMacOS (hay Icarus macOS) là một Trojan truy cập từ xa (RAT) tinh vi, được thiết kế để đánh cắp dữ liệu và duy trì quyền kiểm soát trên hệ điều hành macOS.
- Mô hình kinh doanh: Mã độc này được rao bán trên các diễn đàn ngầm với giá 699 USD/tuần, thấp hơn đáng kể so với các đối thủ như AMOS hay Banshee.
- Đối tượng mục tiêu: Đặc biệt nguy hiểm đối với các nhà phát triển phần mềm do khả năng đánh cắp SSH keys, thông tin xác thực AWS/Kubernetes và các tệp cấu hình môi trường (.env).
- Cơ chế lây nhiễm: Sử dụng các trang web giả mạo để lừa nạn nhân thực thi lệnh độc hại trong Terminal, từ đó triển khai payload và thiết lập kết nối WebSocket để điều khiển từ xa.
Tổng quan về chiến dịch phát tán ICMacOS
Các nhà nghiên cứu bảo mật đã phát hiện một loại mã độc mới mang tên ICMacOS (hoặc Icarus macOS) đang được quảng bá mạnh mẽ trên các diễn đàn dark web sử dụng tiếng Nga. Được vận hành bởi một đối tượng có biệt danh 'GlowComa' - một nhân tố có động cơ tài chính hoạt động từ tháng 1 năm 2026, công cụ này được liên kết với nhóm tội phạm mạng MADHASH chuyên về các chiến dịch rút tiền điện tử.
Mặc dù khởi đầu chỉ là một công cụ đánh cắp dữ liệu (stealer) cơ bản, phiên bản mới nhất của ICMacOS đã tiến hóa thành một Trojan truy cập từ xa (RAT) đầy đủ tính năng. Nó có khả năng ẩn mình trong hệ thống, tự động khởi chạy sau khi máy tính khởi động lại và thực thi các lệnh tùy ý từ máy chủ điều khiển (C2) của kẻ tấn công.
Phân tích kỹ thuật chuỗi tấn công (Kill Chain)
Quy trình lây nhiễm của ICMacOS bắt đầu bằng các trang web giả mạo, nơi nạn nhân bị lừa sao chép và dán một đoạn lệnh vào Terminal. Đoạn lệnh này thực chất là một script dropper có khả năng ẩn cửa sổ Terminal và hiển thị một thông báo giả mạo yêu cầu nhập mật khẩu hệ thống (System Preferences prompt).
Sau khi thu thập được mật khẩu từ Keychain của người dùng, mã độc sẽ kiểm tra kiến trúc phần cứng (Apple Silicon hoặc Intel) để tải xuống payload tương ứng. Điểm đáng chú ý trong phiên bản 2 là việc tích hợp kết nối WebSocket trực tiếp tới máy chủ của kẻ tấn công, cho phép thực thi lệnh thông qua /bin/sh và nhận kết quả theo thời gian thực.
# Ví dụ về cấu trúc LaunchAgent để duy trì sự bền bỉ (Persistence) Để duy trì sự hiện diện trên hệ thống, mã độc cài đặt một LaunchAgent với tên gọi com.apple.systemupdater.plist, một kỹ thuật ngụy trang tinh vi nhằm đánh lừa người dùng và các công cụ kiểm tra bảo mật của Apple. Ngoài ra, nó còn thực hiện kiểm tra vị trí địa lý thông qua IP để tránh lây nhiễm vào các hệ thống tại Nga và các quốc gia thuộc khối CIS.
Rủi ro đối với nhà phát triển và hạ tầng doanh nghiệp
ICMacOS không chỉ dừng lại ở việc đánh cắp mật khẩu trình duyệt hay ví tiền điện tử. Nó được thiết kế để truy quét các tệp tin nhạy cảm của nhà phát triển, bao gồm SSH keys, thông tin xác thực AWS, Kubernetes và các tệp .env. Việc một máy tính cá nhân của lập trình viên bị xâm nhập có thể mở ra con đường tấn công vào toàn bộ hạ tầng mã nguồn và hệ thống đám mây của doanh nghiệp.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Domain | escapeai[.]live | C2, phân phối payload |
| LaunchAgent | ~/Library/LaunchAgents/com.apple.systemupdater.plist | Duy trì sự bền bỉ |
| File path | /tmp/.update-helper.log | Log thực thi ẩn |
| SHA256 (Dropper) | 5dfb0c01ac5c075e23ec37873b30ba16cf28e290e9439d04101f0a8191f929d8 | Mã độc dropper |
| SHA256 (Payload V2) | e52855d447d152bb698e565f361161cdc8946183ab09bf3cbea89765a2b5ff31 | Payload chính |
Khuyến nghị phòng thủ và giảm thiểu rủi ro
Để bảo vệ hệ thống trước các mối đe dọa như ICMacOS, người dùng và quản trị viên cần tuân thủ các nguyên tắc bảo mật nghiêm ngặt:
- Tuyệt đối không dán lệnh từ nguồn lạ: Không bao giờ sao chép và thực thi các lệnh Terminal từ các trang web không xác định hoặc các thông báo yêu cầu cập nhật phần mềm bất thường.
- Kiểm tra nguồn gốc phần mềm: Chỉ tải xuống và cài đặt ứng dụng từ các nguồn chính thống hoặc App Store đã được xác thực.
- Giám sát hệ thống: Thường xuyên kiểm tra các tệp tin trong thư mục
~/Library/LaunchAgents/để phát hiện các tiến trình lạ nhưcom.apple.systemupdater.plist. - Sử dụng giải pháp bảo mật: Triển khai các công cụ EDR (Endpoint Detection and Response) để giám sát hành vi bất thường của các tiến trình hệ thống.
⚠️ Cảnh báo quan trọng: Các chỉ số IOCs (IP, Domain) được cung cấp ở trên đã được làm mờ (defanged) để đảm bảo an toàn. Chỉ nên khôi phục (re-fang) chúng trong môi trường sandbox hoặc các nền tảng Threat Intelligence được kiểm soát để phục vụ công tác điều tra và săn tìm mối đe dọa (Threat Hunting). Tham khảo thêm thông tin chi tiết tại MITRE ATT&CK để hiểu rõ hơn về các kỹ thuật tấn công tương tự.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan