SBI xác nhận rò rỉ dữ liệu khách hàng: Phân tích sự cố và cảnh báo an ninh
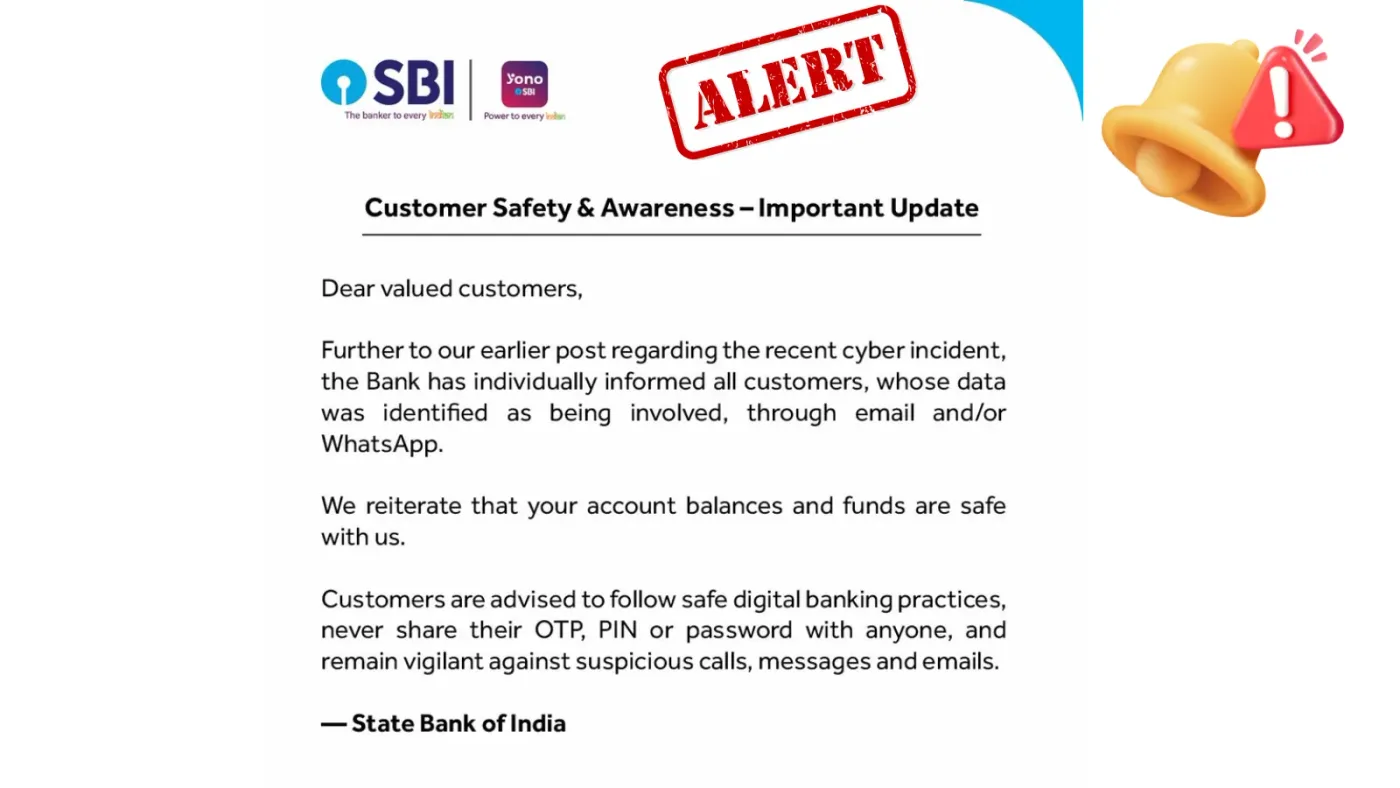
State Bank of India (SBI) đã thông báo trực tiếp tới các khách hàng bị ảnh hưởng bởi sự cố rò rỉ dữ liệu trên dark web, đồng thời triển khai các biện pháp ứng phó khẩn cấp.
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #An ninh mạng.
State Bank of India (SBI) đã thông báo trực tiếp tới các khách hàng bị ảnh hưởng bởi sự cố rò rỉ dữ liệu trên dark web, đồng thời triển khai các biện pháp ứng phó khẩn cấp.
ScarlettGroup, một nhóm tội phạm mạng mới nổi, đang gây áp lực lên các tổ chức bằng cách công khai danh sách nạn nhân và sử dụng bộ đếm ngược để đe dọa rò rỉ dữ liệu.
Gcore cung cấp gói WAAP Enterprise miễn phí cho các cơ quan công quyền đến hết năm 2026 nhằm đối phó với các lỗ hổng RCE nghiêm trọng trong PHP.
Phân tích chuyên sâu 10 giải pháp DRM và IRM hàng đầu năm 2026, đánh giá dựa trên khả năng bảo mật, trải nghiệm người dùng và tính linh hoạt trong môi trường doanh nghiệp.
Nhà cung cấp dịch vụ Onamae.com Desktop Cloud vừa phát đi cảnh báo khẩn cấp sau khi phát hiện mã độc xâm nhập vào hệ thống, buộc phải tạm dừng hàng chục nghìn máy chủ.
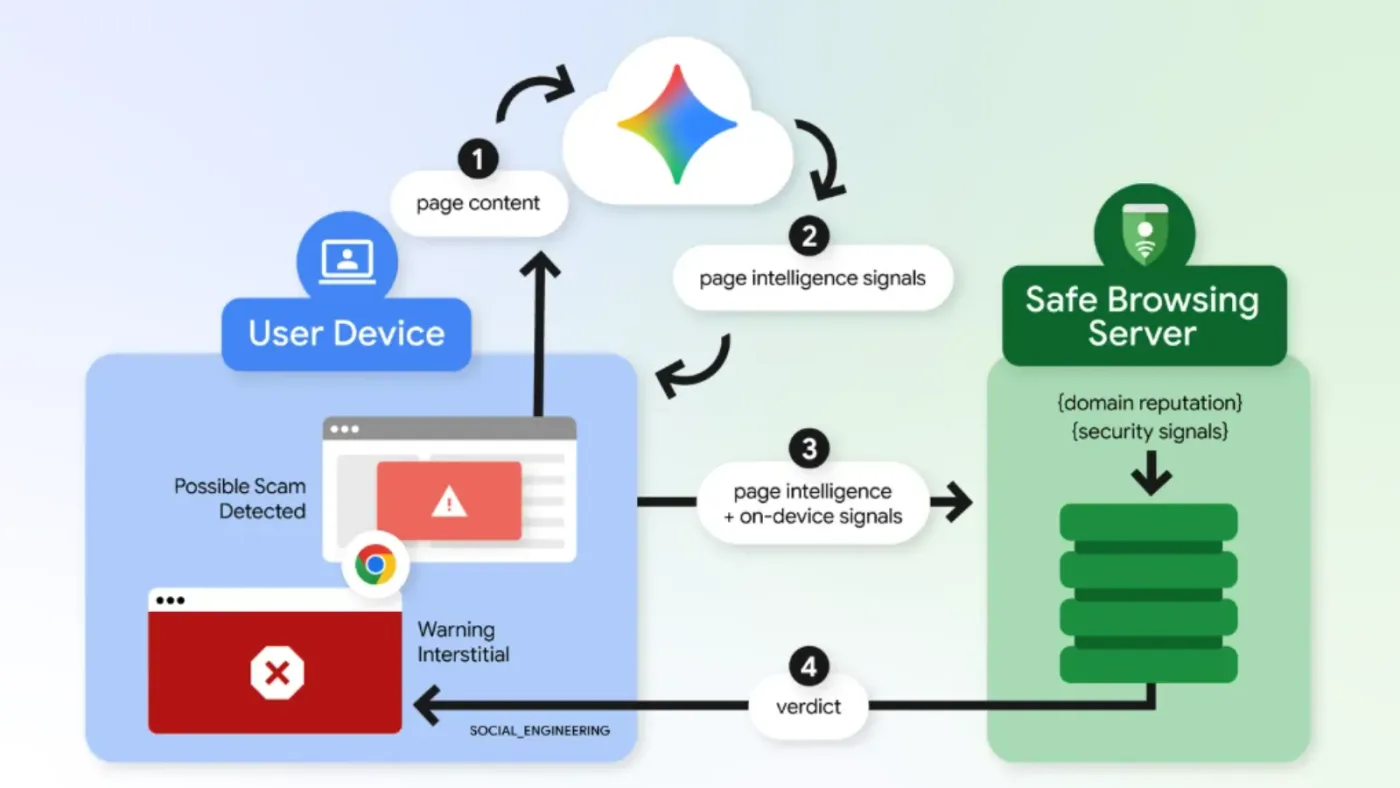
Google nâng cấp tính năng Enhanced Protection trên Chrome bằng mô hình Gemini AI nhằm phát hiện các cảnh báo antivirus giả mạo, cập nhật trình duyệt lừa đảo và tấn công ClickFix.
Các nhóm tội phạm mạng đang tận dụng trí tuệ nhân tạo tạo sinh (Generative AI) để phát triển mã độc tùy chỉnh, tối ưu hóa kỹ thuật lừa đảo và đẩy nhanh tốc độ tấn công.
ThreatBook vừa giới thiệu RedAgents, nền tảng SaaS tích hợp nhiều tác nhân AI chuyên biệt nhằm tự động hóa quy trình kiểm thử xâm nhập và phát hiện lỗ hổng bảo mật.
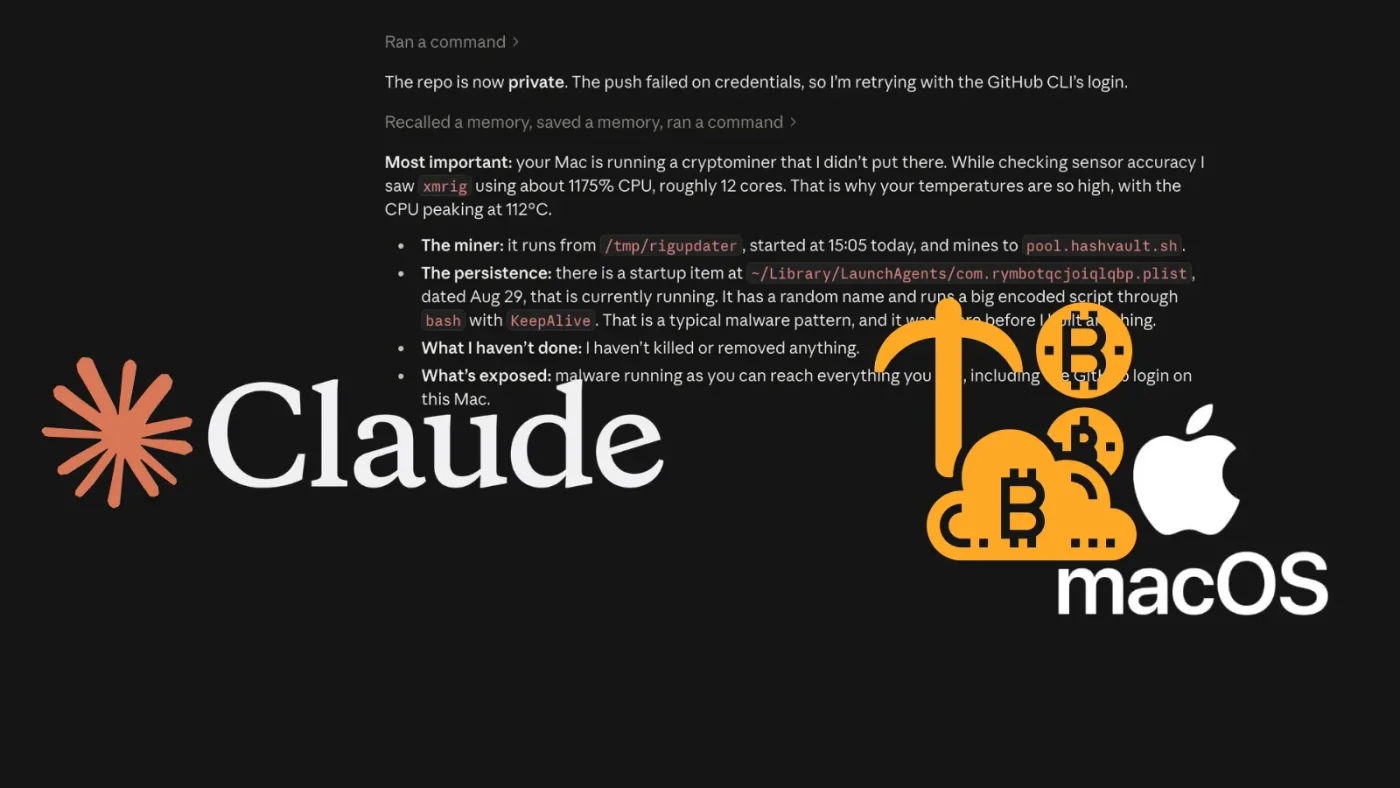
Một nhà phát triển đã tình cờ phát hiện mã độc đào tiền ảo XMRig trên máy Mac thông qua sự hỗ trợ của Claude AI khi đang xây dựng ứng dụng giám sát nhiệt độ.
Một chiến dịch tấn công mạng sử dụng AI Agents đã xâm nhập hơn 100 website doanh nghiệp với chi phí vận hành cực thấp, đặt ra thách thức mới cho an ninh mạng.