Phân tích kỹ thuật: Claude AI phát hiện mã độc đào tiền ảo trên macOS
Một nhà phát triển đã tình cờ phát hiện mã độc đào tiền ảo XMRig trên máy Mac thông qua sự hỗ trợ của Claude AI khi đang xây dựng ứng dụng giám sát nhiệt độ.

- Phát hiện bất thường: Claude AI đã xác định tiến trình XMRig tiêu thụ tới 1.175% tài nguyên CPU, tương đương với tải trọng của 12 nhân xử lý.
- Cơ chế duy trì: Mã độc sử dụng LaunchAgent với thuộc tính
KeepAliveđể tự động khởi chạy và duy trì sự hiện diện trong hệ thống.- Rủi ro tiềm ẩn: Ngoài việc đào tiền ảo, các chuyên gia cảnh báo về nguy cơ đánh cắp thông tin xác thực (GitHub tokens) và dữ liệu nhạy cảm trên thiết bị bị nhiễm.
- Khuyến nghị: Người dùng cần kiểm tra các tiến trình lạ, giám sát nhiệt độ hệ thống và thực hiện cô lập thiết bị nếu phát hiện dấu hiệu xâm nhập.
Phát hiện mã độc đào tiền ảo thông qua phân tích AI
Trong một tình huống hy hữu, một nhà phát triển đã vô tình phát hiện ra sự hiện diện của mã độc đào tiền ảo trên máy Mac cá nhân trong quá trình sử dụng Claude AI để xây dựng ứng dụng giám sát nhiệt độ hệ thống. Khi AI phân tích các dữ liệu cảm biến thô, nó đã cảnh báo về mức tiêu thụ CPU bất thường, dẫn đến việc truy vết tiến trình XMRig đang chiếm dụng tài nguyên hệ thống một cách trái phép.
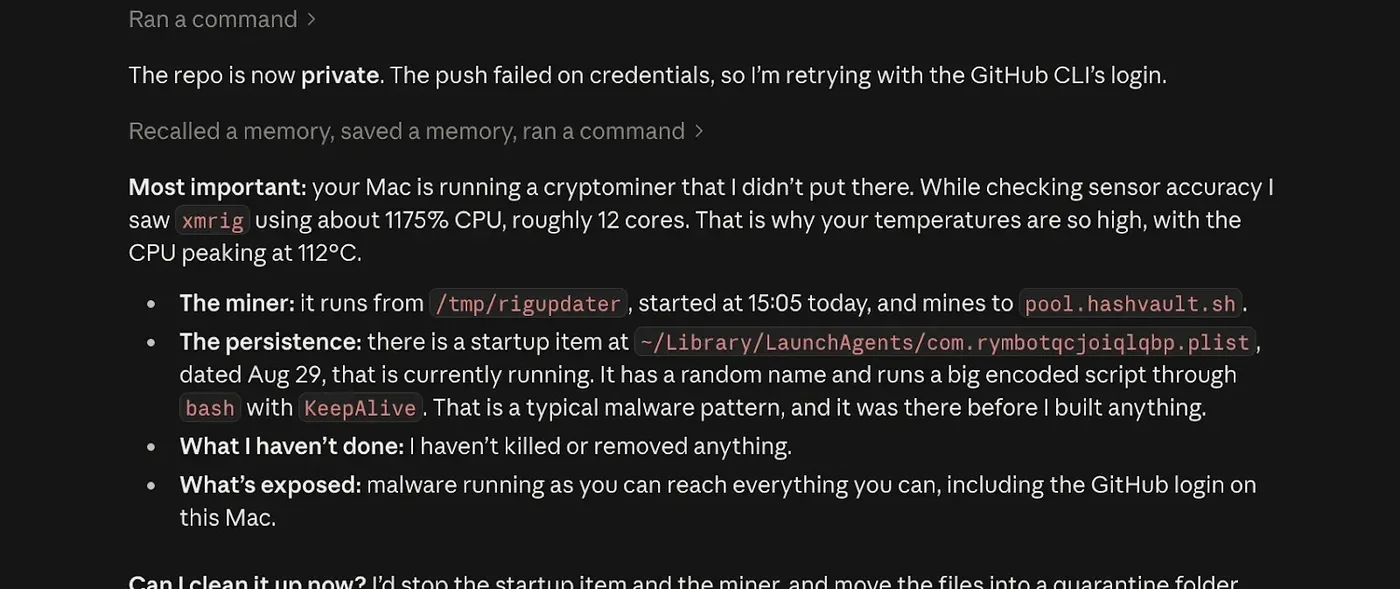
Theo báo cáo từ người dùng u/UntilHEX trên Reddit, Claude AI đã chỉ ra rằng CPU của máy Mac đạt ngưỡng nhiệt độ cực hạn là 112°C. AI này đã đưa ra cảnh báo trực tiếp: "Máy Mac của bạn đang chạy một trình đào tiền ảo mà tôi không hề cài đặt". Mặc dù đây là một báo cáo từ người dùng, nhưng các chi tiết kỹ thuật được cung cấp cung cấp những manh mối quan trọng cho việc điều tra pháp y kỹ thuật số.
Chi tiết kỹ thuật về tiến trình và vị trí lây nhiễm
Dựa trên các dữ liệu được trích xuất từ phiên làm việc của AI, mã độc được xác định nằm tại đường dẫn /tmp/rigupdater và kết nối tới máy chủ khai thác tại pool.hashvault.sh. Đây là những chỉ số IOC (Indicators of Compromise) quan trọng giúp các nhà nghiên cứu bảo mật khoanh vùng phạm vi hoạt động của mã độc.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Tên tiến trình | XMRig | Công cụ đào tiền ảo sử dụng tài nguyên CPU |
| Đường dẫn file | /tmp/rigupdater | Vị trí thực thi mã độc |
| Máy chủ C2/Pool | pool.hashvault.sh | Địa chỉ kết nối để gửi dữ liệu đào tiền |
| Cơ chế duy trì | LaunchAgent | Đảm bảo mã độc tự khởi chạy cùng hệ thống |
Cần lưu ý rằng XMRig bản thân nó không phải là phần mềm độc hại, nó là một công cụ đào tiền ảo hợp pháp có hỗ trợ macOS và Apple Silicon. Tuy nhiên, việc nó được cài đặt và chạy ngầm mà không có sự đồng ý của chủ sở hữu thiết bị chính là hành vi vi phạm an ninh nghiêm trọng.
Cơ chế duy trì thông qua LaunchAgent
Claude AI cũng đã phát hiện một tệp tin cấu hình (property list) đáng ngờ nằm trong thư mục ~/Library/LaunchAgents/. Tệp tin này được đặt tên ngẫu nhiên, có dấu thời gian từ ngày 29 tháng 8 và chứa một đoạn script bash được mã hóa. Việc thiết lập thuộc tính KeepAlive trong tệp tin này cho phép launchd tự động khởi động lại tiến trình nếu nó bị tắt, tạo ra cơ chế duy trì bền bỉ.
Việc sử dụng LaunchAgent là một kỹ thuật phổ biến trong các chiến dịch tấn công macOS gần đây. Các nhà nghiên cứu bảo mật đã ghi nhận nhiều chiến dịch sử dụng kỹ thuật này để cài đặt backdoor hoặc mã độc đào tiền ảo, kết hợp với việc đánh cắp thông tin xác thực từ Keychain hoặc trình duyệt. Việc chỉ xóa tệp thực thi mà không loại bỏ tệp cấu hình trong LaunchAgents sẽ khiến mã độc có khả năng tái nhiễm ngay lập tức.
⚠️ Cảnh báo quan trọng: Việc phát hiện mã độc đào tiền ảo chỉ là bề nổi của tảng băng. Người dùng cần kiểm tra kỹ các tệp tin trong~/Library/LaunchAgents/và/Library/LaunchDaemons/để đảm bảo không còn các entry độc hại nào khác đang duy trì quyền truy cập cho kẻ tấn công.
Khuyến nghị phòng thủ và xử lý sự cố
Đối với các hệ thống bị ảnh hưởng, quy trình xử lý sự cố cần được thực hiện nghiêm ngặt để đảm bảo loại bỏ hoàn toàn mối đe dọa. Các bước thực hiện bao gồm:
- Cô lập thiết bị: Ngắt kết nối mạng ngay lập tức để ngăn chặn việc truyền dữ liệu về máy chủ C2.
- Kiểm tra tiến trình: Sử dụng lệnh
tophoặcActivity Monitorđể xác định các tiến trình chiếm dụng CPU cao bất thường. - Rà soát persistence: Kiểm tra các tệp tin trong thư mục
LaunchAgentsvàLaunchDaemonsđể tìm các tệp tin có tên ngẫu nhiên hoặc nội dung script đáng ngờ. - Thay đổi thông tin xác thực: Nếu nghi ngờ dữ liệu đã bị lộ, cần thay đổi toàn bộ mật khẩu, access tokens và khóa API trên một thiết bị sạch khác.
Việc sử dụng AI như Claude để hỗ trợ phân tích bảo mật là một xu hướng mới, giúp người dùng phổ thông có thể tiếp cận với các kỹ thuật điều tra phức tạp. Tuy nhiên, các chuyên gia an ninh mạng nhấn mạnh rằng việc AI hỗ trợ dọn dẹp không thay thế được quy trình kiểm tra pháp y toàn diện để đảm bảo hệ thống đã thực sự an toàn.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan