SBI xác nhận rò rỉ dữ liệu khách hàng: Phân tích sự cố và cảnh báo an ninh
State Bank of India (SBI) đã thông báo trực tiếp tới các khách hàng bị ảnh hưởng bởi sự cố rò rỉ dữ liệu trên dark web, đồng thời triển khai các biện pháp ứng phó khẩn cấp.

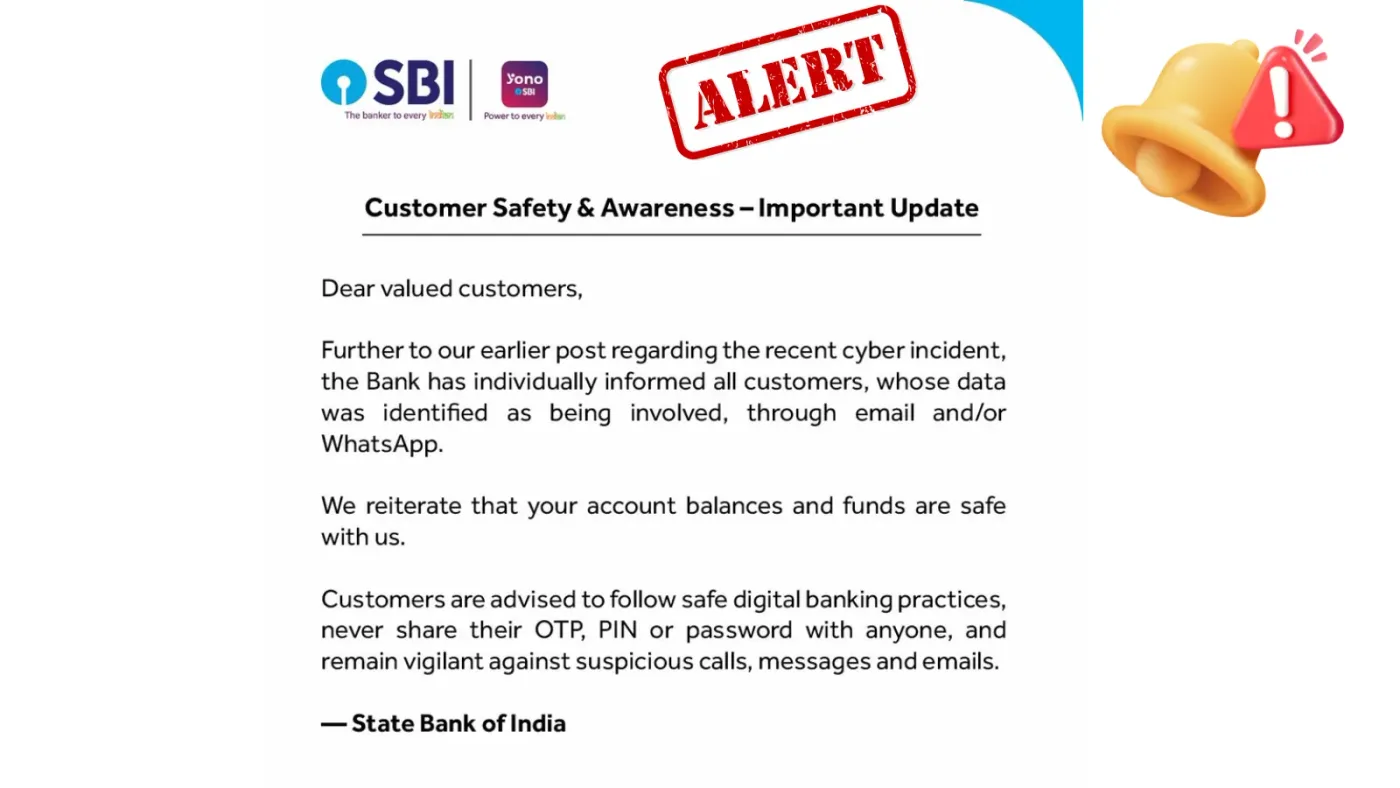
- Sự cố rò rỉ: SBI đã xác định 3.897 hồ sơ khách hàng chứa thông tin định danh cá nhân (PII) bị lộ trên dark web.
- Phạm vi ảnh hưởng: Dữ liệu bao gồm tên, số điện thoại, email, địa chỉ và thông tin liên quan đến khoản vay.
- Phản ứng của ngân hàng: SBI đã kích hoạt quy trình ứng phó sự cố, phối hợp với CERT-In và khẳng định hệ thống ngân hàng cốt lõi vẫn an toàn.
- Khuyến cáo người dùng: Cảnh giác với các cuộc tấn công lừa đảo (phishing) qua điện thoại, tin nhắn và email giả mạo.
State Bank of India (SBI), ngân hàng lớn nhất tại Ấn Độ, vừa chính thức thông báo tới các khách hàng có thông tin cá nhân bị lộ trong một sự cố an ninh mạng gần đây. Thông qua các kênh liên lạc trực tiếp như email và WhatsApp, ngân hàng đã xác nhận việc dữ liệu khách hàng xuất hiện trên các diễn đàn dark web, đồng thời khẳng định số dư tài khoản và tiền gửi của khách hàng vẫn được bảo đảm an toàn.
Phân tích quy mô và bản chất của sự cố
Theo báo cáo từ các chuyên gia an ninh mạng, SBI đã thực hiện một cuộc rà soát sơ bộ trên khoảng 375.000 hồ sơ được rao bán trên dark web. Kết quả phân tích kỹ thuật xác định có 3.897 hồ sơ chứa thông tin định danh cá nhân (PII) thực sự thuộc về khách hàng của ngân hàng. Cần lưu ý rằng con số 375.000 chỉ là tổng số hồ sơ được kiểm tra, không phải là số lượng khách hàng bị ảnh hưởng trực tiếp.
Các trường dữ liệu bị lộ bao gồm:
- Thông tin định danh: Họ tên, ngày tháng năm sinh, giới tính.
- Thông tin liên lạc: Số điện thoại đăng ký, địa chỉ email, địa chỉ nhà riêng.
- Thông tin ngân hàng: Chi tiết chi nhánh, mã định danh Customer Information File (CIF).
- Thông tin nghiệp vụ: Dữ liệu liên quan đến các yêu cầu vay vốn và hồ sơ khách hàng tiềm năng.
Mặc dù các thông tin này có thể cung cấp ngữ cảnh chi tiết về mối quan hệ giữa khách hàng và ngân hàng, nhưng hiện tại chưa có bằng chứng nào cho thấy các thông tin xác thực quan trọng như mật khẩu, mã PIN, mã OTP hoặc thông tin đăng nhập giao dịch bị xâm phạm.
Quy trình ứng phó sự cố và điều tra kỹ thuật
Sự cố được phát hiện sau khi SBI nhận được cảnh báo từ các đơn vị tình báo mối đe dọa (Threat Intelligence), bao gồm Defense Cyber Agency và Đội ứng cứu khẩn cấp máy tính Ấn Độ (CERT-In) vào ngày 16 tháng 10. Ngay lập tức, ngân hàng đã kích hoạt quy trình ứng phó sự cố (Incident Response) và chỉ định một đơn vị an ninh mạng độc lập được CERT-In cấp phép để tiến hành điều tra chuyên sâu.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Đối tượng bị lộ | 3.897 hồ sơ | Thông tin định danh cá nhân (PII) |
| Nguồn phát hiện | CERT-In / Defense Cyber Agency | Cảnh báo tình báo mối đe dọa |
| Kênh liên lạc | Email / WhatsApp | Thông báo trực tiếp tới khách hàng |
Hiện tại, các nhà điều tra đang tập trung xác minh tính xác thực, nguồn gốc và phạm vi lan truyền của dữ liệu bị lộ. SBI khẳng định rằng sự cố này không gây ra tác động vật chất đến các hoạt động cốt lõi, hiệu suất tài chính hoặc tính liên tục của doanh nghiệp. Các dịch vụ ngân hàng vẫn hoạt động bình thường mà không bị gián đoạn.
⚠️ Cảnh báo quan trọng: Nguy cơ tấn công lừa đảo (Phishing)
Dù hệ thống ngân hàng cốt lõi chưa ghi nhận dấu hiệu bị xâm nhập, việc lộ lọt thông tin liên lạc và chi tiết khoản vay tạo điều kiện cho tội phạm mạng thực hiện các cuộc tấn công lừa đảo tinh vi. Kẻ tấn công có thể sử dụng dữ liệu chính xác để tạo ra các thông điệp giả mạo ngân hàng nhằm đánh cắp thông tin xác thực.
Các chuyên gia khuyến nghị khách hàng thực hiện các biện pháp phòng vệ sau:
- Xác thực kênh liên lạc: Luôn kiểm tra các thông báo bất thường thông qua các kênh ngân hàng chính thức thay vì tin tưởng vào nội dung tin nhắn, ngay cả khi chúng chứa thông tin cá nhân chính xác.
- Cảnh giác với liên kết lạ: Tuyệt đối không nhấp vào các đường dẫn (URL) không rõ nguồn gốc trong email hoặc tin nhắn SMS.
- Giám sát tài khoản: Thường xuyên kiểm tra sao kê tài khoản để phát hiện sớm các giao dịch trái phép.
- Báo cáo sự cố: Sử dụng địa chỉ email chính thức
[email protected]hoặc gọi đến đường dây nóng tội phạm mạng1930tại Ấn Độ nếu phát hiện dấu hiệu nghi vấn.
Ngân hàng nhấn mạnh rằng khách hàng tuyệt đối không được tiết lộ mã xác thực (OTP), mật khẩu ngân hàng hoặc mã PIN cho bất kỳ ai, kể cả những người tự xưng là nhân viên ngân hàng. Việc duy trì cảnh giác cao độ là chìa khóa để ngăn chặn các rủi ro tiếp theo từ dữ liệu đã bị lộ.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan