Lỗ hổng nghiêm trọng CVE-2026-110264: RCE trên GitLab tồn tại suốt 12 năm
GitLab vừa phát hành bản vá khẩn cấp cho lỗ hổng RCE nghiêm trọng CVE-2026-110264 với điểm CVSS 10.0, ảnh hưởng đến các phiên bản từ 7.0 trở đi.
4p đọcChi tiết

Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
GitLab vừa phát hành bản vá khẩn cấp cho lỗ hổng RCE nghiêm trọng CVE-2026-110264 với điểm CVSS 10.0, ảnh hưởng đến các phiên bản từ 7.0 trở đi.
Railway vừa phát đi cảnh báo về một sự cố bảo mật nghiêm trọng, trong đó các biến môi trường chứa API keys và mật khẩu cơ sở dữ liệu có thể đã bị truy cập trái phép.
Nhóm gián điệp mạng APT28 đã sử dụng backdoor Hookedge để thiết lập đường hầm SSH bí mật, đánh cắp thông tin xác thực trong mạng lưới của một nhà đóng tàu quân sự thuộc NATO.
Dự án PHP vừa công bố các bản cập nhật bảo mật khẩn cấp nhằm khắc phục hai lỗ hổng nghiêm trọng mang tên PHP2Shell (CVE-2026-109618 và CVE-2026-109619), cho phép kẻ tấn công thực thi mã từ xa.
Nhóm tin tặc BRONZE SANDCASTLE đang thực hiện chiến dịch tấn công tinh vi bằng cách lạm dụng các ứng dụng Windows hợp pháp để thực thi mã độc và đánh cắp dữ liệu Active Directory.
Phiên bản LiteLLM 1.107.0 trên PyPI đã bị kẻ tấn công chèn mã độc đánh cắp thông tin và trojan truy cập từ xa, đe dọa trực tiếp đến hệ thống của các nhà phát triển.
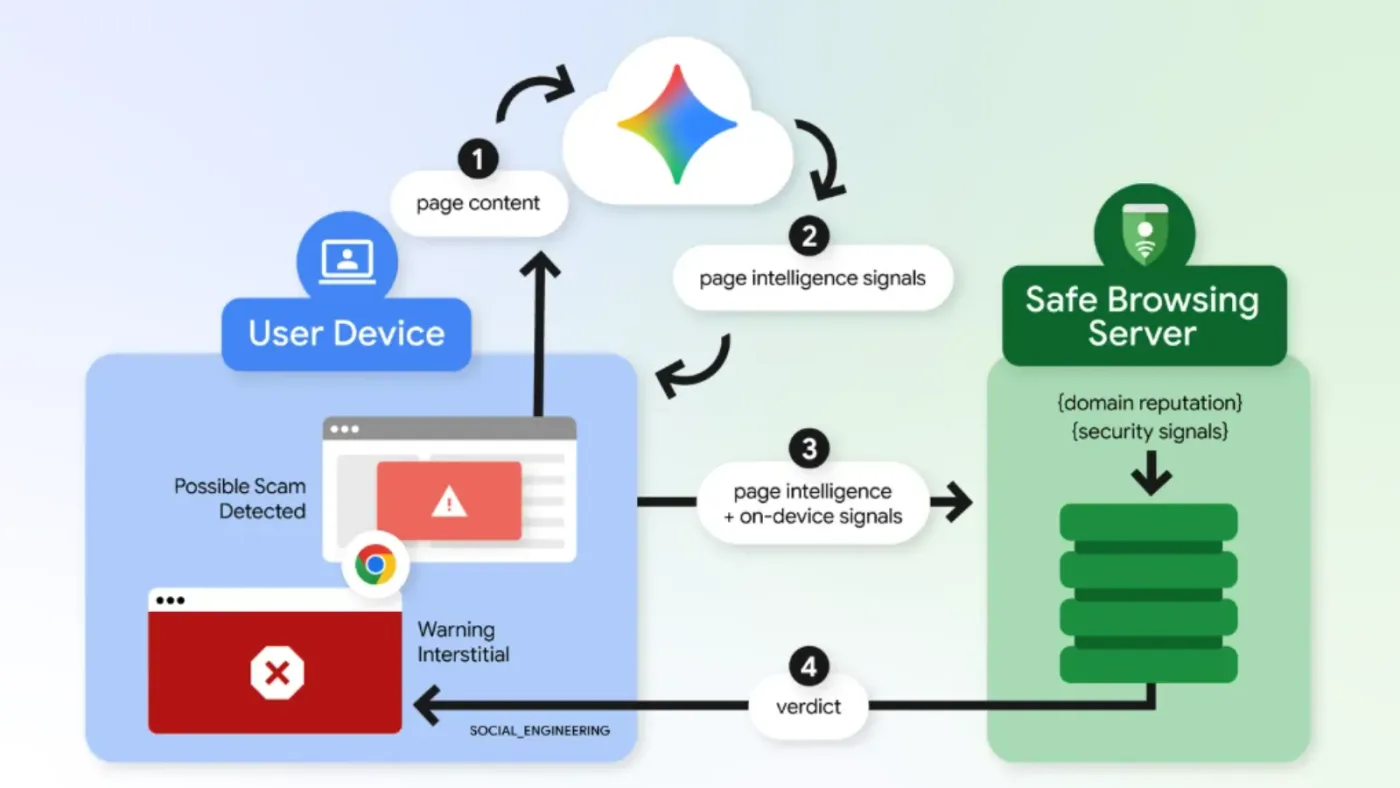
Google nâng cấp tính năng Enhanced Protection trên Chrome bằng mô hình Gemini AI nhằm phát hiện các cảnh báo antivirus giả mạo, cập nhật trình duyệt lừa đảo và tấn công ClickFix.
Các nhóm tội phạm mạng đang lạm dụng trình duyệt 'antidetect' tích hợp AI để quản lý hàng nghìn tài khoản giả mạo, vượt qua các cơ chế phát hiện gian lận và xác thực người dùng.
Node.js vừa công bố các bản cập nhật bảo mật cho các nhánh 26.x, 24.x và 22.x nhằm khắc phục 10 lỗ hổng, bao gồm lỗi RCE nghiêm trọng trong bộ giải mã Brotli.
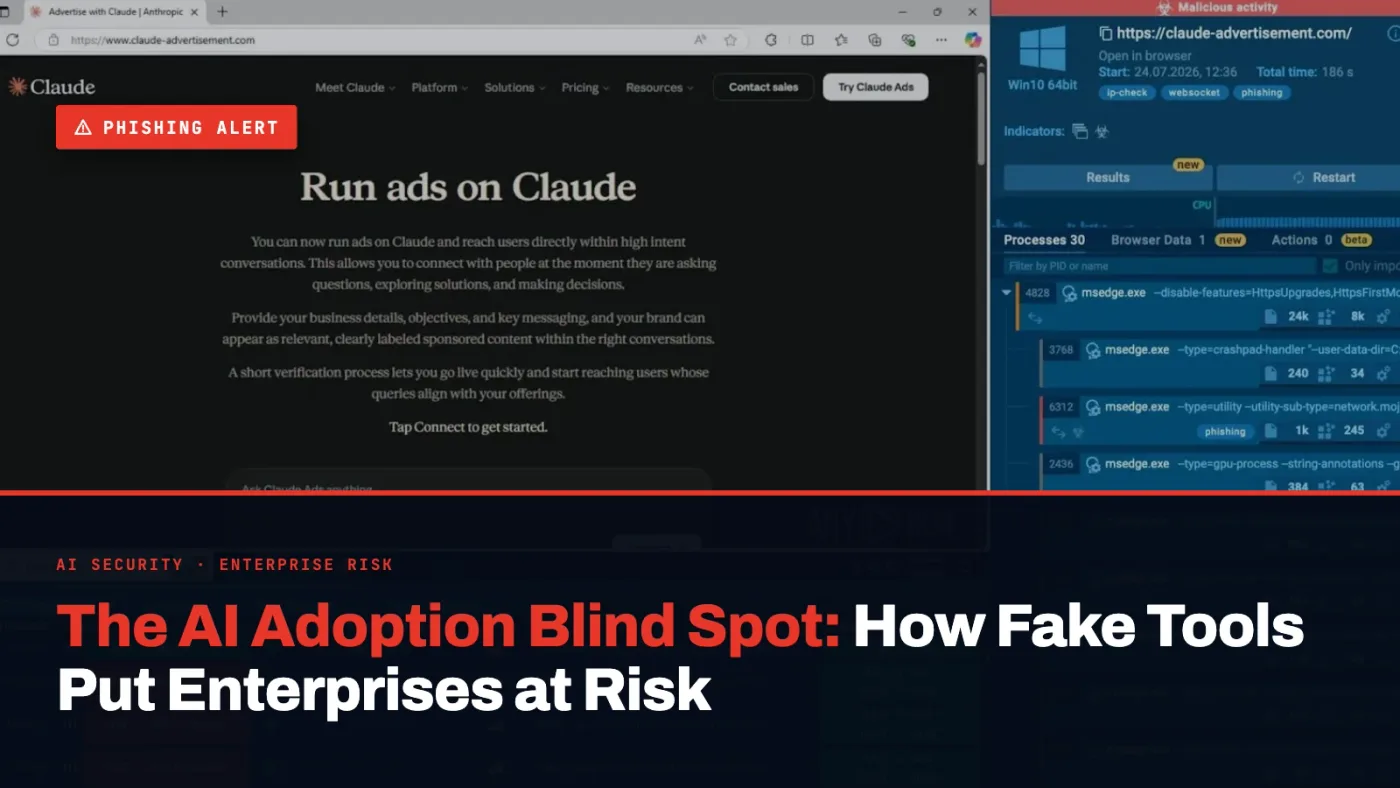
Phân tích chuyên sâu về chiến dịch phát tán mã độc thông qua các ứng dụng AI giả mạo, đe dọa an ninh doanh nghiệp và cách thức phòng chống hiệu quả.