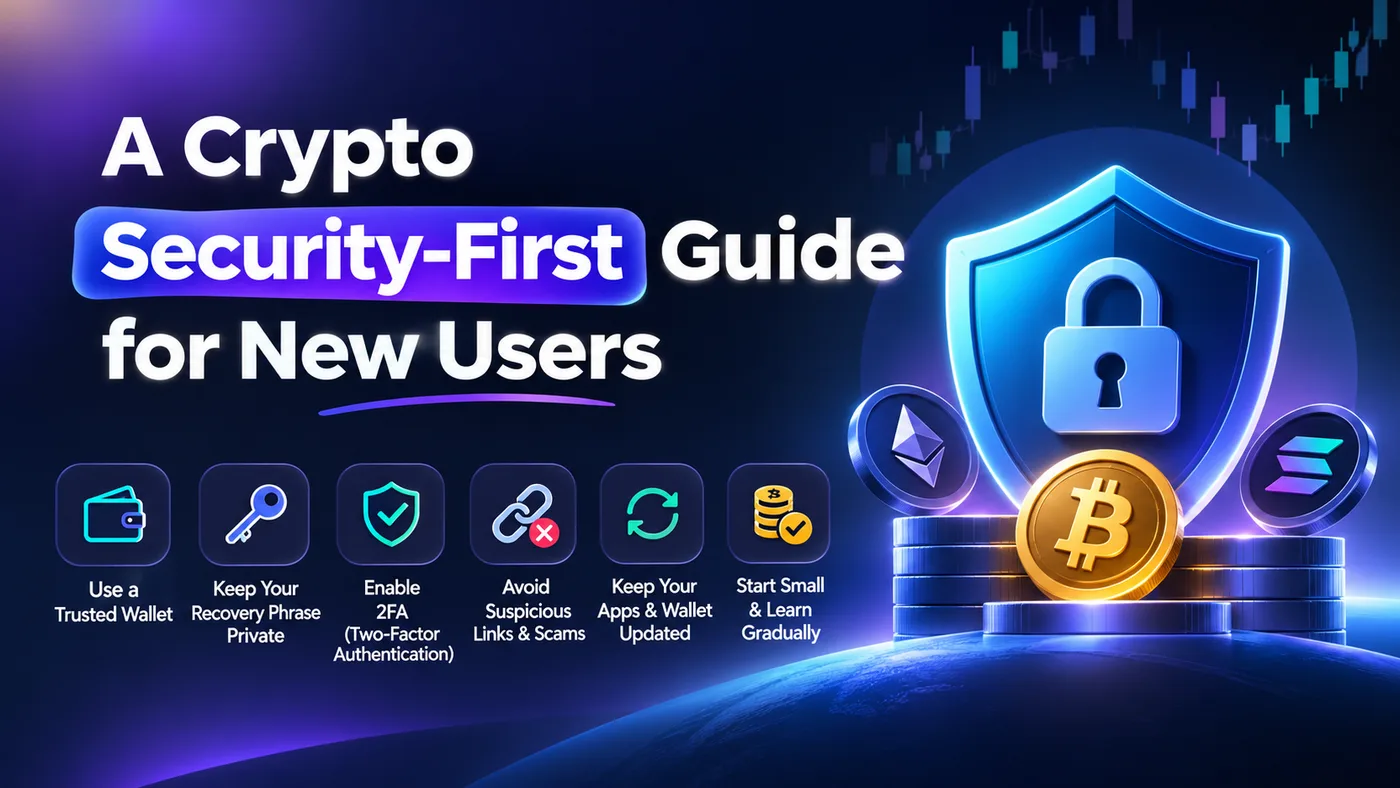
Hướng dẫn bảo mật toàn diện khi tham gia chương trình nhận thưởng BYDFi
Phân tích kỹ thuật về các rủi ro an ninh mạng khi người dùng mới tham gia chương trình nhận thưởng lên tới 8.100 USDT trên sàn giao dịch BYDFi và cách phòng thủ.
5p đọcChi tiết

Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Phân tích kỹ thuật về các rủi ro an ninh mạng khi người dùng mới tham gia chương trình nhận thưởng lên tới 8.100 USDT trên sàn giao dịch BYDFi và cách phòng thủ.
Guardz công bố tích hợp Prisma Browser for Business từ Palo Alto Networks, mang đến khả năng bảo mật trình duyệt toàn diện, kết nối dữ liệu định danh và endpoint cho các MSP.
Mercado Bitcoin tạm dừng nạp rút sau khi các nhà nghiên cứu phát hiện dòng tiền trị giá 40 triệu USD dịch chuyển bất thường trên 10 mạng lưới blockchain.
Các nhóm tin tặc đang sử dụng khung điều khiển CyberStrikeAI tích hợp AI để tự động hóa quy trình xâm nhập, leo thang đặc quyền và chiếm quyền điều khiển toàn bộ Domain Windows.
Các nhóm tấn công đang giả mạo danh tính của ChatGPT, Claude và Perplexity để quét lỗ hổng, tìm kiếm tệp cấu hình và đánh cắp thông tin xác thực quan trọng trên các máy chủ doanh nghiệp.
Các chuyên gia bảo mật vừa phát hiện chiến dịch phishing tinh vi mạo danh OpenAI, sử dụng thông báo thanh toán ChatGPT Plus giả mạo để đánh cắp thẻ tín dụng và mã OTP của người dùng.
Các thiết bị Synology NAS đang trở thành mục tiêu của mã độc tống tiền C3RB3R. Người dùng cần cập nhật ngay các bản vá cho lỗ hổng CVE-2024-10441 và các CVE liên quan.
Các nhà nghiên cứu bảo mật đã công bố mã khai thác PoC cho lỗ hổng CVE-2023-21768, cho phép kẻ tấn công cục bộ chiếm quyền SYSTEM thông qua driver afd.sys.
Northflank phát đi cảnh báo khẩn cấp yêu cầu người dùng xoay vòng toàn bộ bí mật hệ thống sau khi phát hiện các dấu hiệu truy cập trái phép vào API Key AI.
Các nhà nghiên cứu bảo mật cảnh báo về chiến dịch tấn công mạng sử dụng Microsoft Teams để giả mạo bộ phận hỗ trợ kỹ thuật, nhằm chiếm quyền điều khiển máy trạm và khai thác AD CS.