Hướng dẫn bảo mật toàn diện khi tham gia chương trình nhận thưởng BYDFi
Phân tích kỹ thuật về các rủi ro an ninh mạng khi người dùng mới tham gia chương trình nhận thưởng lên tới 8.100 USDT trên sàn giao dịch BYDFi và cách phòng thủ.

- Mô hình đe dọa: Các chương trình khuyến mãi là thời điểm nhạy cảm khi tài khoản chuyển từ trạng thái trống sang có tài sản, dễ trở thành mục tiêu của tấn công phishing và chiếm đoạt tài khoản.
- Kiểm soát truy cập: Việc thiết lập Passkey, xác thực 2FA (Google Authenticator) và danh sách trắng rút tiền (withdrawal whitelist) là bắt buộc để ngăn chặn các hành vi truy cập trái phép.
- Xác thực kênh giao tiếp: Sử dụng công cụ BYDFi Verify để kiểm tra tính xác thực của mọi thông tin liên lạc, tránh bẫy từ các đối tượng giả mạo hỗ trợ.
Chương trình nâng cấp nền tảng BYDFi Revamp vào tháng 9 năm 2026 đã tích hợp các chiến dịch, nhiệm vụ và yêu cầu nhận thưởng vào một trung tâm duy nhất (Rewards Hub), nơi người dùng mới có thể khám phá các phần thưởng chào mừng lên tới 8.100 USDT. Tuy nhiên, dưới góc độ an ninh mạng, đây cũng là giai đoạn người dùng dễ bị tổn thương nhất khi tài khoản bắt đầu có số dư trong khi người dùng vẫn đang làm quen với giao diện và các kênh liên lạc chính thức.
Hướng dẫn bắt đầu an toàn trên nền tảng
Để đảm bảo an toàn tài sản ngay từ những bước đầu tiên, người dùng cần tuân thủ nghiêm ngặt các quy tắc bảo mật cơ bản. Việc đăng ký tài khoản cần được thực hiện thông qua trang web chính thức, tránh xa các liên kết từ quảng cáo tìm kiếm hoặc tin nhắn không xác định.
- Đăng ký qua kênh chính thống: Luôn tự nhập địa chỉ trang web hoặc sử dụng bookmark đã lưu. Sử dụng một địa chỉ email chuyên biệt chỉ dành cho giao dịch tiền điện tử để giảm thiểu phạm vi ảnh hưởng (blast radius) nếu một tài khoản khác bị xâm phạm.
- Củng cố bảo mật tài khoản: Thiết lập Passkey với Face ID hoặc Touch ID. Passkey được liên kết chặt chẽ với tên miền BYDFi, giúp ngăn chặn các trang đăng nhập giả mạo. Sau đó, kích hoạt Google Authenticator, tạo mã chống phishing và bật danh sách trắng rút tiền (withdrawal whitelist).
- Xác thực danh tính (KYC): Hoàn thành quy trình Primary hoặc Advanced KYC để mở khóa các nhiệm vụ và hỗ trợ khôi phục tài khoản dễ dàng hơn. Chỉ tải tài liệu lên trực tiếp trong ứng dụng hoặc website chính thức.
- Sử dụng công cụ Demo Trading: Đối với người mới bắt đầu với giao dịch phái sinh, hãy thực hành trong môi trường Demo Trading trước khi nạp tiền thật để làm quen với cơ chế đòn bẩy và rủi ro thanh lý.
Khám phá gói phần thưởng chào mừng 8.100 USDT
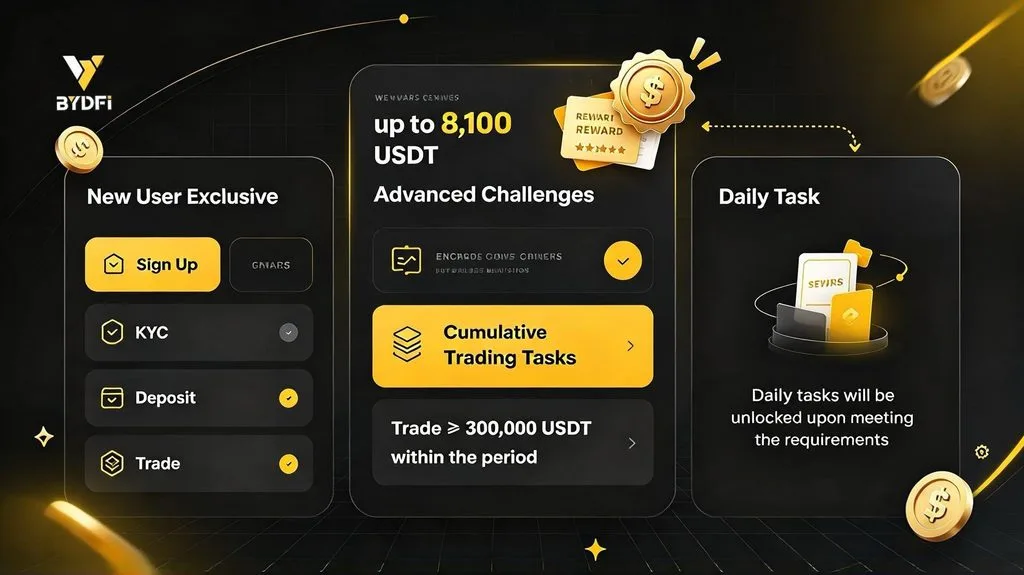
Gói phần thưởng được cấu trúc dựa trên bốn cột mốc chính: Đăng ký, KYC, Nạp tiền và Giao dịch. Mỗi cột mốc đều đi kèm với các yêu cầu kỹ thuật và lưu ý bảo mật riêng biệt để đảm bảo người dùng không bị lợi dụng bởi các kịch bản lừa đảo.
| Cột mốc | Nội dung thực hiện | Lưu ý bảo mật |
|---|---|---|
| Đăng ký | Tạo tài khoản qua trang chính thức | Kích hoạt Passkey và 2FA ngay lập tức |
| KYC | Xác thực danh tính Primary/Advanced | Chỉ tải tài liệu lên ứng dụng/web chính thức |
| Nạp tiền | Nạp tiền điện tử hoặc qua thẻ | Sử dụng danh sách trắng rút tiền |
| Giao dịch | Spot, Futures, Copy Trading | Thử nghiệm với Demo Trading trước |
Các phần thưởng như BTCUSDT Position Airdrop, USDT Futures Bonus và các Voucher được cung cấp trực tiếp trong tài khoản đã đăng nhập. BYDFi tuyệt đối không yêu cầu người dùng gửi tiền hoặc chia sẻ mã xác thực để "mở khóa" phần thưởng.
Quản lý rủi ro với Futures Bonus
Futures Bonus đóng vai trò là khoản tín dụng dùng thử cho giao dịch USDT-M futures. Mặc dù lợi nhuận từ bonus có thể rút được, nhưng bản thân số tiền bonus không thể rút. Người dùng cần lưu ý rằng đòn bẩy có thể lên tới 500x đối với BTCUSDT và ETHUSDT, điều này làm tăng đáng kể rủi ro thanh lý vị thế nếu không được quản lý chặt chẽ.
Quy trình ứng phó khi nghi ngờ bị xâm phạm
Nếu phát hiện bất kỳ dấu hiệu bất thường nào, người dùng cần thực hiện ngay các bước khắc phục sự cố để bảo vệ tài sản:
- Thay đổi thông tin xác thực: Từ một thiết bị sạch, hãy thay đổi mật khẩu và thiết lập lại 2FA, thu hồi các khóa xác thực cũ.
- Kiểm soát phiên đăng nhập: Rà soát và chấm dứt tất cả các phiên đăng nhập và thiết bị đang hoạt động.
- Quản lý API Key: Xóa bỏ toàn bộ các API key hiện có và chỉ tạo mới những gì thực sự cần thiết.
- Kiểm tra danh sách trắng: Kiểm tra danh sách trắng rút tiền để loại bỏ các địa chỉ lạ được thêm vào mà không có sự cho phép của chủ tài khoản.
- Liên hệ hỗ trợ: Gửi email tới [email protected] từ địa chỉ email đã đăng ký tài khoản để báo cáo các trang web hoặc tài khoản giả mạo.
Nhận thức về an ninh mạng là lớp phòng thủ cuối cùng mà kẻ tấn công không thể vượt qua. Việc hiểu rõ các kỹ thuật kỹ nghệ xã hội (social engineering) như tạo cảm giác khẩn cấp, giả danh quyền lực hoặc nỗi sợ bỏ lỡ (FOMO) sẽ giúp người dùng tránh xa các bẫy lừa đảo phổ biến trong không gian tiền điện tử.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan