Cảnh báo: Công cụ bảo mật cPGuard bị hacker chiếm quyền điều khiển làm backdoor
Các nhà nghiên cứu bảo mật phát hiện kẻ tấn công đã xâm nhập vào hạ tầng cập nhật của cPGuard, phát tán mã độc backdoor trên các máy chủ Linux hosting.
5p đọcChi tiết

Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Các nhà nghiên cứu bảo mật phát hiện kẻ tấn công đã xâm nhập vào hạ tầng cập nhật của cPGuard, phát tán mã độc backdoor trên các máy chủ Linux hosting.
Khám phá cách Cogent Security ứng dụng AI để giải quyết lỗ hổng PHP2Shell và tối ưu hóa quy trình phòng thủ mạng thông qua mô hình Cyber Defense Factory.
Các nhà nghiên cứu bảo mật cảnh báo về chiến dịch khai thác lỗ hổng zero-day CVE-2026-75650 trên Adobe Commerce để triển khai mã độc PSK Agent RAT.
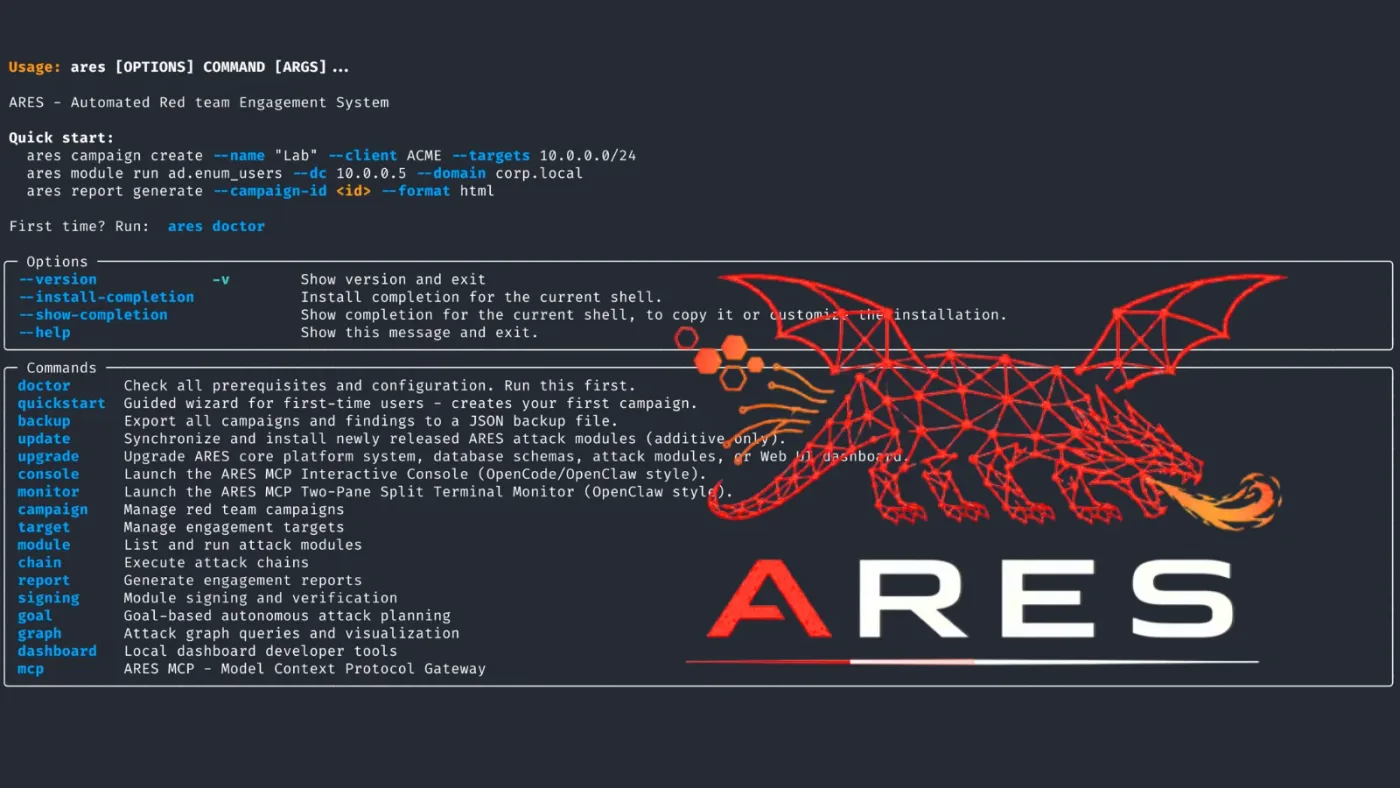
Khám phá ARES, nền tảng Red Team mã nguồn mở hỗ trợ 66 module tấn công, tích hợp AI và cơ chế kiểm soát phạm vi nghiêm ngặt cho kiểm thử bảo mật doanh nghiệp.
Báo cáo thường niên 2026 của NCSC chỉ ra rằng AI đang làm cho các cuộc tấn công mạng trở nên nhanh chóng, rẻ hơn và dễ thực hiện hơn, đặc biệt là đối với hạ tầng trọng yếu.
Kẻ tấn công đang lợi dụng các ứng dụng ChatGPT và Claude giả mạo để phát tán mã độc Yoba, thực hiện khai thác DLL sideloading và triển khai công cụ đào tiền ảo trên Windows.
Google vừa phối hợp cùng các đối tác quốc tế triệt phá mạng lưới botnet XCPE, vốn lây nhiễm hơn 1,3 triệu thiết bị Android thông qua mã độc cài sẵn từ nhà sản xuất.
WorkOS xác nhận bị xâm nhập dữ liệu thông qua một ứng dụng nội bộ, với sự hỗ trợ của khung tấn công tự động hóa ARTEX AI, làm lộ thông tin khách hàng và các đoạn hội thoại nhạy cảm.
Anthropic ra mắt tính năng tích hợp EDR cho Claude Cowork, cho phép các đội ngũ bảo mật giám sát hoạt động của AI Agent trong môi trường máy ảo cục bộ.
OpenAI vừa công bố chiến dịch bảo mật mới, hợp tác cùng Cathedral Systems nhằm tối ưu hóa quy trình phát hiện lỗ hổng và nâng mức thưởng chương trình Bug Bounty lên tới 172.000 USD.