RSS Source
Hồ sơ tác giả / Biên tập viên

RSS Source

Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.

Tổng số 190 bài viết•Trang 18 / 19

Bài Viết Của Tác Giả

10 bài trên trang
AvisLoader: Mối đe dọa nguy hiểm với cơ chế chống gỡ bỏ

AvisLoader: Mối đe dọa nguy hiểm với cơ chế chống gỡ bỏ

AvisLoader là một loại malware loader cho Windows được thiết kế để duy trì khả năng nhận lệnh ngay cả sau khi máy chủ điều khiển bị gỡ bỏ. Điều này khiến cho việc ngăn chặn trở nên khó khăn hơn bằng cách chỉ đơn thuần gỡ bỏ một trang web độc hại. Cơ chế hoạt động của AvisLoader AvisLoader bắt đầu bằng một trang giả mạo ký tài liệu, yêu cầu người dùng chạy một lệnh trên thiết bị của họ. Trang này mô phỏng quy trình xác minh quen thuộc nhưng thực chất lại là một phương thức lây nhiễm tiềm ẩn vào t

RSS SourceRSS Source•25/09/2026
6p đọc
Mối Đe Dọa Nghiêm Trọng: Konni Tấn Công Ukraine Bằng Malware

Mối Đe Dọa Nghiêm Trọng: Konni Tấn Công Ukraine Bằng Malware

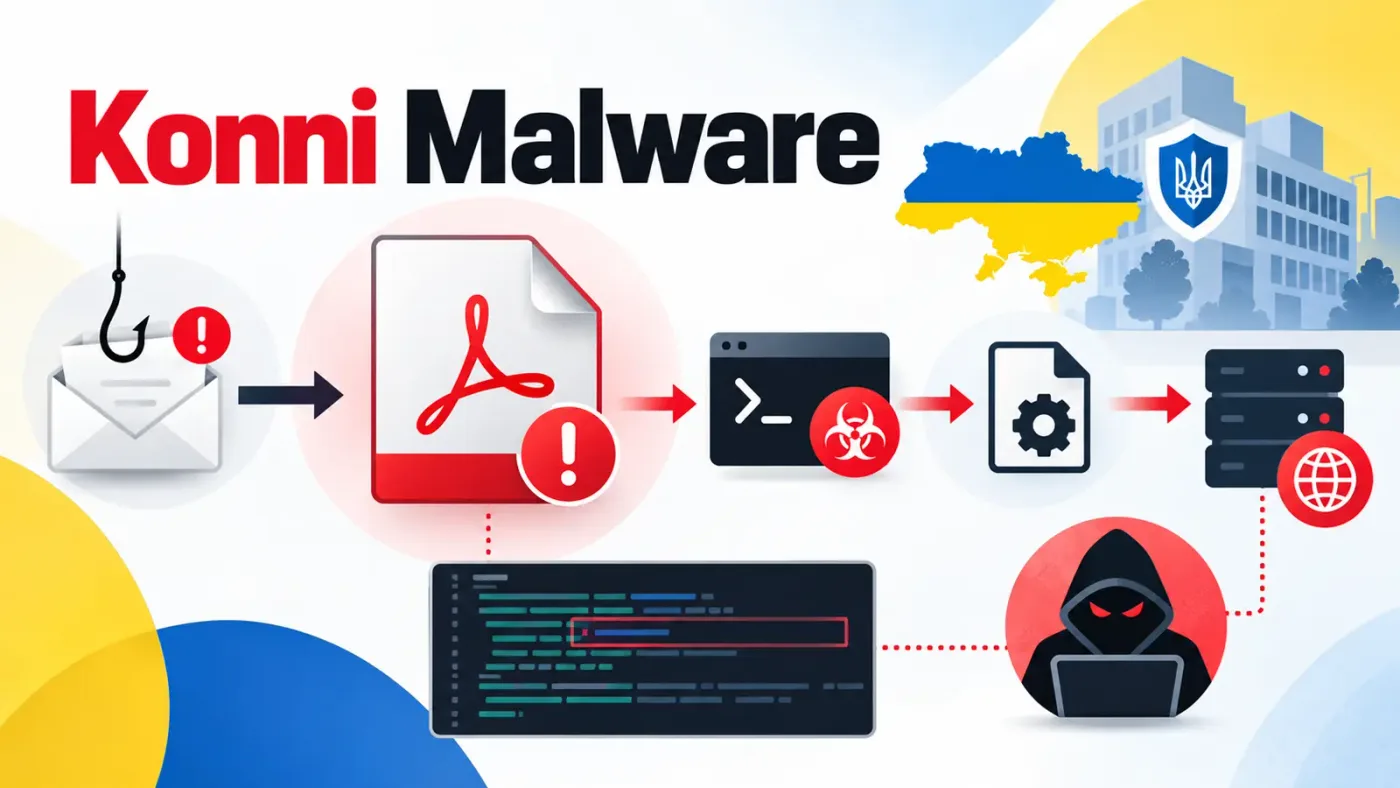
Một chiến dịch mới nhắm vào các cá nhân và tổ chức tập trung vào Ukraine đang sử dụng các tệp shortcut trên Windows theo chủ đề tài liệu để cài đặt một malware downloader có tên là VelvetCake. Mục tiêu của chiến dịch này dường như là thu thập thông tin tình báo chính trị và quân sự liên quan đến cuộc chiến. Chiến dịch Tấn công tại Ukraine Phân tích của SOCRadar cho thấy hoạt động này được định danh là Operation Conflict Compass. Các nhà nghiên cứu liên kết chiến dịch này với Konni, một nhóm gián

RSS SourceRSS Source•25/09/2026
6p đọc
Lỗ hổng CVE: Tấn công RSA nguy hiểm, rủi ro bảo mật

Lỗ hổng CVE: Tấn công RSA nguy hiểm, rủi ro bảo mật

Các nhà nghiên cứu bảo mật đã trình diễn một phương pháp mới nhằm phá vỡ các triển khai RSA nhất định một cách nhanh chóng mà không cần phân tích thừa số nguyên tố của mô đun công khai. Điều này thách thức giả định rằng sức mạnh thực tế của RSA luôn tương quan với chi phí phân tích thừa số nguyên tố. Tấn công vào RSA Phương pháp tấn công này chuyển đổi quyền truy cập tạm thời vào dịch vụ ký hoặc giải mã RSA thô, chưa được đệm (unpadded) thành khả năng lâu dài để giả mạo chữ ký hoặc giải mã các b

RSS SourceRSS Source•25/09/2026
5p đọc
Tình báo bán hàng SCOUTz: Vượt trội cho nhà cung cấp dịch vụ

Tình báo bán hàng SCOUTz: Vượt trội cho nhà cung cấp dịch vụ

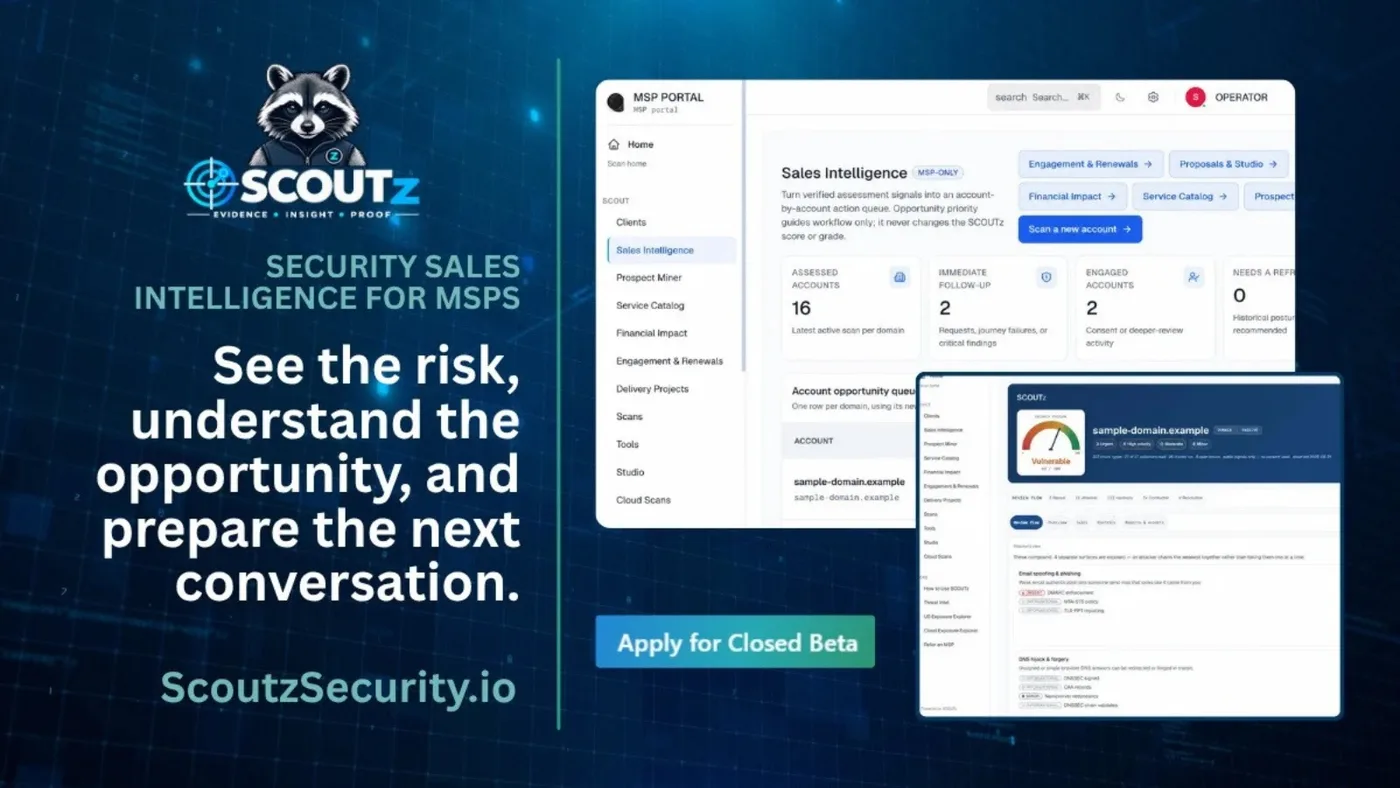
SCOUTz, một nền tảng tình báo khách hàng tiềm năng được xây dựng cho hoạt động bán hàng an ninh mạng cho các nhà cung cấp dịch vụ được quản lý (MSP), hiện đã có sẵn dưới dạng phiên bản beta mở. Nền tảng này cung cấp cho MSP bằng chứng về môi trường của khách hàng tiềm năng trước cuộc gặp đầu tiên và duy trì bằng chứng đó trong suốt quá trình cung cấp dịch vụ và đánh giá lại. Phiên bản beta mở có sẵn và cung cấp 30 ngày sử dụng miễn phí kể từ ngày cung cấp không gian làm việc, sau đó có giá 279 đ

RSS SourceRSS Source•25/09/2026
5p đọc
PamStealer Nguy Hiểm: Mã Độc Tấn Công Người Dùng Mac

PamStealer Nguy Hiểm: Mã Độc Tấn Công Người Dùng Mac

Một phiên bản mới của PamStealer đang được phát tán đến người dùng Mac thông qua một trang web giả mạo tải xuống ví tiền điện tử. Kẻ tấn công đã tạo ra một trang web trông rất thuyết phục, và trình cài đặt trên trang này yêu cầu người dùng làm theo các hướng dẫn được cung cấp. Việc chạy tệp được ngụy trang sẽ kích hoạt một chuỗi hành động ẩn, có khả năng chiếm đoạt mật khẩu đăng nhập Mac và các dữ liệu cá nhân khác của người dùng. Phân tích Kỹ thuật về PamStealer Đây là biến thể thứ ba của PamSt

RSS SourceRSS Source•24/09/2026
7p đọc
Lỗ hổng CVE-2026-94545: Nguy cơ RCE nghiêm trọng trên Next.js

Lỗ hổng CVE-2026-94545: Nguy cơ RCE nghiêm trọng trên Next.js

Một lỗ hổng nghiêm trọng trên Next.js, được theo dõi bởi mã CVE-2026-94545, ảnh hưởng đến việc triển khai ImageResponse trong Node.js thuộc gói next/og. Lỗ hổng này có khả năng cho phép remote code execution thông qua việc khai thác nội dung SVG độc hại trong quá trình tạo ảnh. Lỗ hổng Next.js nghiêm trọng: CVE-2026-94545 Lỗ hổng này ảnh hưởng đến các phiên bản Next.js từ 16.2.0 đến trước 16.3.6. Các nhà phát triển được khuyến cáo nâng cấp lên phiên bản Next.js 16.3.6 để khắc phục vấn đề bảo mật

RSS SourceRSS Source•24/09/2026
5p đọc
Lỗ hổng CVE nghiêm trọng: Nguy cơ leo thang đặc quyền trên AWS

Lỗ hổng CVE nghiêm trọng: Nguy cơ leo thang đặc quyền trên AWS

AWS đã công bố một lỗ hổng cho phép cao cấp nghiêm trọng trong ứng dụng Amazon Connect Salesforce Lambda của họ. Lỗ hổng này có thể cho phép kẻ tấn công thực hiện các hành động trên đám mây với đặc quyền cao hơn so với các quyền IAM đã được gán. Chi tiết về lỗ hổng CVE-2026-94384 Lỗ hổng này, được theo dõi dưới mã CVE-2026-94384, ảnh hưởng đến hàm Lambda sfExecuteAWSService có trong AmazonConnectSalesforceLambda phiên bản từ 5.15 đến 5.24.16. AmazonConnectSalesforceLambda là một ứng dụng trong S

RSS SourceRSS Source•24/09/2026
4p đọc
Mã độc Ransomware: Nguy cơ và Bản án Nghiêm khắc

Mã độc Ransomware: Nguy cơ và Bản án Nghiêm khắc

Một đối tượng quốc tịch Armenia bị dẫn độ từ Ukraine sang Hoa Kỳ đã bị kết án tù liên bang vì vai trò trong các cuộc tấn công mã độc ransomware Ryuk nhắm vào các tổ chức trên toàn thế giới, bao gồm cả một công ty ở Oregon. Bản án và Mức phạt Karen Vardanyan, 35 tuổi, đã phải nhận mức án 24 tháng tù liên bang, theo sau là 3 năm quản chế. Tòa án cũng yêu cầu bị cáo phải bồi thường 1.219.106 USD cho các nạn nhân bị ảnh hưởng bởi kế hoạch tống tiền bằng ransomware. Vardanyan bị cáo buộc liên quan đế

RSS SourceRSS Source•24/09/2026
4p đọc
Cảnh báo: Lỗ hổng nghiêm trọng trên IBM FTM, nguy cơ chiếm quyền điều khiển

Cảnh báo: Lỗ hổng nghiêm trọng trên IBM FTM, nguy cơ chiếm quyền điều khiển

IBM đã phát hành các bản vá bảo mật cho Financial Transaction Manager (FTM) trên nền tảng Red Hat OpenShift sau khi xác định nhiều lỗ hổng nghiêm trọng có thể dẫn đến việc thực thi mã từ xa, các hành động thanh toán trái phép, đánh cắp thông tin đăng nhập, lộ lọt dữ liệu và gián đoạn dịch vụ. Các lỗ hổng nghiêm trọng nhất có điểm CVSS lên tới 9.9 và ảnh hưởng đến các phiên bản FTM từ 4.0.6.0 đến 4.0.10.0. Financial Transaction Manager là một nền tảng được sử dụng để quản lý và xử lý các quy trìn

RSS SourceRSS Source•24/09/2026
6p đọc
cPanel vá lỗi nghiêm trọng: Nguy cơ rò rỉ dữ liệu

cPanel vá lỗi nghiêm trọng: Nguy cơ rò rỉ dữ liệu

cPanel vá lỗi ba lỗ hổng bảo mật nghiêm trọng đe dọa cách ly dữ liệu cPanel đã vá ba lỗ hổng bảo mật mới được công bố, có khả năng ảnh hưởng đến cách ly dữ liệu trên các máy chủ chia sẻ (shared-hosting). Một trong những lỗ hổng này liên quan đến việc quản lý quyền truy cập, có thể làm lộ lịch và danh bạ của người dùng khác. Bản cập nhật bảo mật ngày 22 tháng 9 năm 2026 đã giải quyết CVE-2026-68490, cùng với một lỗi leo thang đặc quyền root và một lỗ hổng cơ sở dữ liệu xuyên tài khoản trong WP To

RSS SourceRSS Source•24/09/2026
6p đọc