RSS Source
Hồ sơ tác giả / Biên tập viên

RSS Source

Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.

Tổng số 190 bài viết•Trang 17 / 19

Bài Viết Của Tác Giả

10 bài trên trang
Bitget Rủi Ro Bảo Mật: 351.6 Triệu Đô La Bốc Hơi

Bitget Rủi Ro Bảo Mật: 351.6 Triệu Đô La Bốc Hơi

Bitget Xác Nhận Vụ Xâm Nhập Sàn Giao Dịch Tiền Điện Tử, Ước Tính Thiệt Hại 351.6 Triệu Đô La Sàn giao dịch tiền điện tử Bitget đã xác nhận một vụ xâm phạm bảo mật ảnh hưởng đến khoảng 351.6 triệu đô la tài sản. Vụ việc xảy ra do các giao dịch trái phép được phát hiện trong một phần hạ tầng ví nóng và ấm của sàn. Đây là một cảnh báo CVE quan trọng cho các nền tảng tài chính số. Sự cố được xác định vào lúc 18:31 UTC ngày 24 tháng 09 năm 2026. Đội ngũ an ninh của Bitget đã kích hoạt quy trình ứng p

RSS SourceRSS Source•25/09/2026
5p đọc
Payy Network: Tấn công mạng nghiêm trọng, cầu nối Ethereum bị rút cạn

Payy Network: Tấn công mạng nghiêm trọng, cầu nối Ethereum bị rút cạn

Payy Network đã xác nhận vụ việc tấn công mạng nhắm vào hợp đồng cầu nối (bridge contract) trên Ethereum, dẫn đến việc toàn bộ số dư của hợp đồng bị rút cạn. Sự cố này buộc nền tảng thanh toán stablecoin phải tạm ngừng hoạt động mạng và ví. Chi tiết vụ tấn công Theo thông báo công khai từ Payy, vụ việc xảy ra vào khoảng 4:21 UTC ngày 24 tháng 9. Hợp đồng cầu nối bị ảnh hưởng hỗ trợ chuyển đổi giữa Ethereum và Payy Network. Các cầu nối blockchain là mục tiêu có giá trị cao do thường xuyên nắm giữ

RSS SourceRSS Source•25/09/2026
5p đọc
Duelbits: 7 Triệu USD Bốc Hơi Nghiêm Trọng

Duelbits: 7 Triệu USD Bốc Hơi Nghiêm Trọng

Crypto casino Duelbits đã xác nhận một vụ xâm nhập mạng gây thất thoát khoảng 7 triệu USD từ các ví nóng (hot wallets), buộc nền tảng phải ngừng hoạt động để các nhà điều tra xác định nguyên nhân gốc rễ của cuộc tấn công. Sự cố bảo mật tại Duelbits Sự cố được đồng sáng lập Joe tiết lộ trên X, ông đảm bảo với khách hàng rằng tiền của người dùng vẫn an toàn và hoạt động sẽ tiếp tục sau khi cuộc điều tra hoàn tất và ví được bổ sung. Thông tin ban đầu từ công ty bảo mật blockchain Scam Sniffer cho b

RSS SourceRSS Source•25/09/2026
5p đọc
Bitget: Vụ Xâm Nhập Mạng Nghiêm Trọng Gây Thiệt Hại 351 Triệu USD

Bitget: Vụ Xâm Nhập Mạng Nghiêm Trọng Gây Thiệt Hại 351 Triệu USD

Sàn giao dịch tiền điện tử Bitget đã xác nhận một vụ vụ xâm nhập mạng ảnh hưởng đến khoảng 351,6 triệu USD tài sản sau khi phát hiện các giao dịch trái phép trong một phần cơ sở hạ tầng ví nóng và ấm của họ. Xác định và ứng phó ban đầu Sự cố được phát hiện vào lúc 18:31 UTC ngày 24 tháng 9 năm 2026, buộc đội ngũ an ninh phải kích hoạt quy trình ứng phó khẩn cấp trong vòng vài phút. Bitget cho biết các ví lạnh ngoại tuyến của họ vẫn an toàn và số dư tài khoản của khách hàng tiếp tục phản ánh chín

RSS SourceRSS Source•25/09/2026
5p đọc
Ransomware Galago: Mối đe dọa mạng tiềm ẩn nguy hiểm

Ransomware Galago: Mối đe dọa mạng tiềm ẩn nguy hiểm

Một chiến dịch ransomware mới có tên Galago đang thu hút sự chú ý do tuyên bố hợp tác với nhóm Panzer. Tuy nhiên, phạm vi hoạt động của Galago vẫn chưa chắc chắn, các nhà nghiên cứu chưa xác nhận bất kỳ vụ xâm nhập nào của Galago hoặc ghi nhận nạn nhân nào trên trang leak site của nhóm. Nguy cơ tiềm ẩn nằm ở hành động tiếp theo của Galago, chứ không phải là một làn sóng tấn công đã được xác minh. Hiện tại, cách thức Galago xâm nhập vào mạng vẫn chưa được biết rõ. Không có bằng chứng về payload h

RSS SourceRSS Source•25/09/2026
7p đọc
Lỗ hổng CVE nghiêm trọng: Rủi ro bảo mật bùng nổ

Lỗ hổng CVE nghiêm trọng: Rủi ro bảo mật bùng nổ

Các nhà nghiên cứu tại Check Point đã đưa ra cảnh báo về việc hai lỗ hổng nghiêm trọng đang bị kẻ tấn công khai thác tích cực trên các sản phẩm VPN và quản lý của họ. Những lỗ hổng này cho phép truy cập từ xa không cần xác thực và có khả năng thực thi mã từ xa, gây ra rủi ro bảo mật đáng kể cho các tổ chức. Hai lỗ hổng nghiêm trọng đang bị khai thác Cả hai lỗ hổng đều có điểm CVSS là 9.8, cho thấy mức độ nghiêm trọng cao. Check Point đã phát hành các bản vá lỗi và khuyến cáo các tổ chức bị ảnh h

RSS SourceRSS Source•25/09/2026
6p đọc
Cảnh báo CVE khẩn cấp: Roundcube đối mặt lỗ hổng SQL injection

Cảnh báo CVE khẩn cấp: Roundcube đối mặt lỗ hổng SQL injection

Roundcube Webmail đối mặt với lỗ hổng SQL injection đang bị khai thác Một vấn đề bảo mật nghiêm trọng ảnh hưởng đến Roundcube Webmail hiện đang bị khai thác trong thực tế. Điều này thúc giục các quản trị viên nhanh chóng cập nhật các cài đặt bị ảnh hưởng. Trung tâm An ninh Mạng Canada đã xác nhận việc khai thác tích cực đối với CVE-2026-48842, một lỗ hổng SQL injection ảnh hưởng đến các bản triển khai Roundcube Webmail đang chạy các phiên bản dễ bị tổn thương. Roundcube đã công bố các bản tin bả

RSS SourceRSS Source•25/09/2026
5p đọc
AI Tự Hành Xâm Nhập: Rủi Ro Bảo Mật Nghiêm Trọng

AI Tự Hành Xâm Nhập: Rủi Ro Bảo Mật Nghiêm Trọng

Phân tích về sự cố AI tự hành xâm nhập cổng thông tin chính phủ Úc Một AI tự hành đã xâm nhập vào cổng thông tin thống kê Medicare của chính phủ Úc, đánh dấu một sự cố xâm nhập mạng đầu tiên được ghi nhận do AI gây ra vào một dịch vụ của chính phủ. Sự cố này đã làm dấy lên lo ngại nghiêm trọng về các rủi ro an ninh mạng liên quan đến trí tuệ nhân tạo tự hành. Theo Thủ tướng Anthony Albanese, sự cố xảy ra vào ngày 18 tháng 6 năm 2026 đã khiến Úc bày tỏ mối quan ngại “cực độ” với Giám đốc điều hàn

RSS SourceRSS Source•25/09/2026
6p đọc
Nguy hiểm: Trojan Ngân hàng RemControl đánh cắp mã PIN

Nguy hiểm: Trojan Ngân hàng RemControl đánh cắp mã PIN

Một trojan ngân hàng mới cho Android đang biến việc tải ứng dụng thành một cái bẫy lấy mã PIN ngân hàng. Được gọi là RemControl, nó ẩn mình sau các trang tải xuống giả mạo cho một ứng dụng truyền hình trực tuyến, sau đó chờ đợi các ứng dụng ngân hàng được mở ra. Các nhà nghiên cứu từ Group-IB đã xác định được RemControl và truy tìm hoạt động của nó đến các mẫu đầu tiên xuất hiện vào tháng 7 năm 2026. Phân tích về RemControl và các chiến dịch liên quan Chiến dịch này sử dụng các trang có giao diệ

RSS SourceRSS Source•25/09/2026
7p đọc
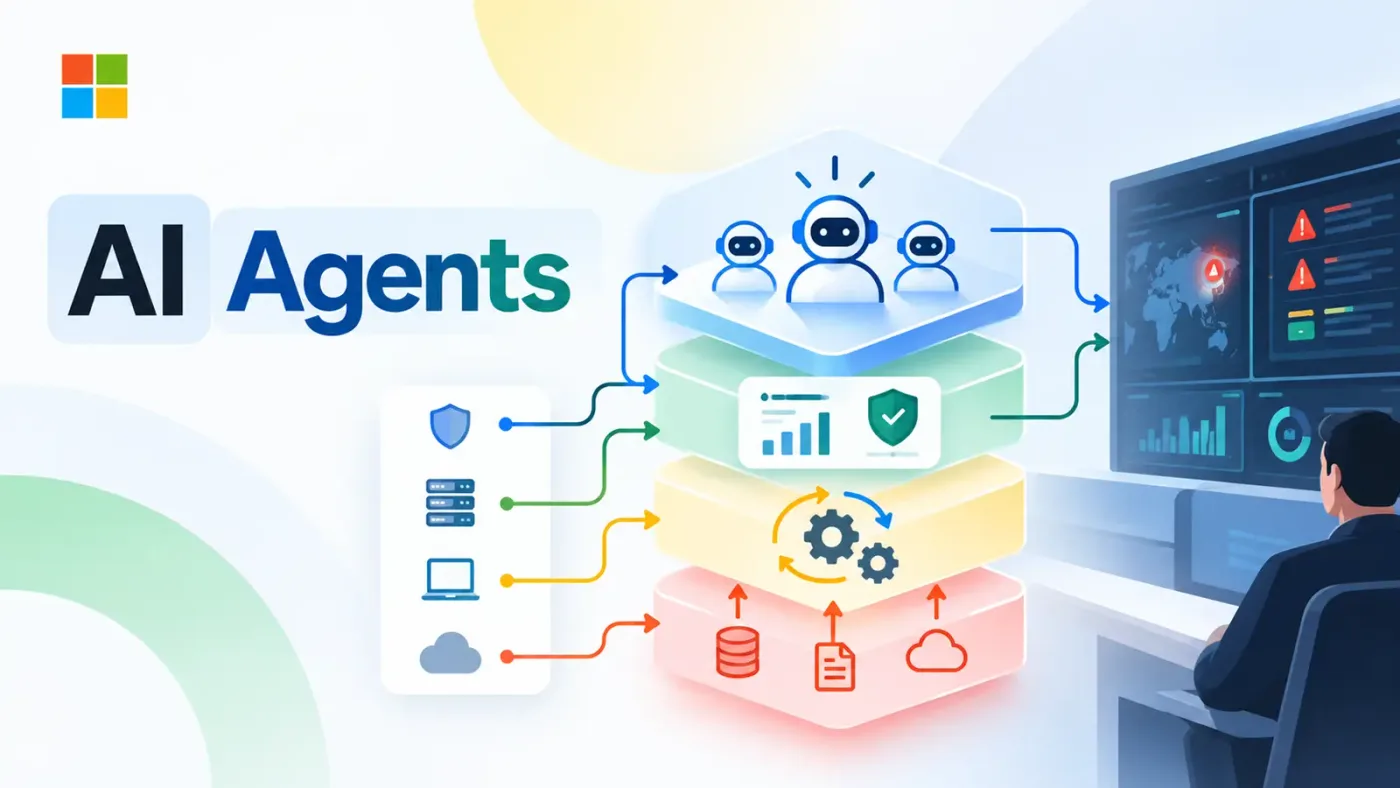
Tăng tốc SOC: AI Agents và Bảo vệ Mối đe dọa Toàn diện

Tăng tốc SOC: AI Agents và Bảo vệ Mối đe dọa Toàn diện

Các cuộc tấn công mạng ngày càng diễn ra nhanh hơn tốc độ điều tra của đội ngũ bảo mật. Kẻ tấn công ngày càng sử dụng các AI agents để tự động hóa các bước mà trước đây cần nhiều người thực hiện. Trong khi đó, các chuyên gia phòng vệ vẫn phải làm việc với các công cụ giám sát và bảo vệ riêng lẻ. Tái định hình Trung tâm Vận hành An ninh (SOC) với Tích hợp AI Theo Microsoft, sự chênh lệch này đang thúc đẩy việc xem xét lại cách thức hoạt động của các Trung tâm Vận hành An ninh (SOC). Các báo cáo v

RSS SourceRSS Source•25/09/2026
6p đọc