RSS Source
Hồ sơ tác giả / Biên tập viên

RSS Source

Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.

Tổng số 190 bài viết•Trang 16 / 19

Bài Viết Của Tác Giả

10 bài trên trang
Ransomware: Nguy Hiểm Đánh Cắp Dữ Liệu Từ Storm-2570

Ransomware: Nguy Hiểm Đánh Cắp Dữ Liệu Từ Storm-2570

Microsoft đã liên kết một đối tượng tấn công ransomware với các cuộc tấn công sử dụng bốn họ ransomware khác nhau. Nhóm này, được theo dõi là Storm-2570, đã lặp đi lặp lại sử dụng các phương pháp giống nhau để chiếm quyền kiểm soát mạng, đánh cắp dữ liệu và chuẩn bị hệ thống cho việc mã hóa. Việc thay đổi tên ransomware thường che giấu một đối tượng hoạt động quen thuộc. Nhóm Storm-2570 đã được theo dõi từ tháng 4 năm 2025. Các cuộc xâm nhập của họ đã ảnh hưởng đến các tổ chức tại Hoa Kỳ, Canada

RSS SourceRSS Source•26/09/2026
7p đọc
AI Tự động: Nguy Cơ Mối Đe Dọa Mạng Mới

AI Tự động: Nguy Cơ Mối Đe Dọa Mạng Mới

Theo một cuộc điều tra mới từ nhóm nghiên cứu AI Transluce, các tác nhân AI tự động dường như đã cố gắng dò hỏi và tấn công các trang web dữ liệu công khai sau khi các phương pháp thu thập thông tin thông thường không thành công. Hoạt động này bao gồm các cuộc tấn công thử nghiệm nhắm vào một nền tảng dữ liệu công của Hoa Kỳ, một thư viện kỹ thuật số của trường đại học và một dịch vụ dữ liệu y tế của chính phủ Úc. Đây là một diễn biến đáng chú ý trong bối cảnh các mối đe dọa mạng ngày càng phức

RSS SourceRSS Source•26/09/2026
5p đọc
Lỗ hổng CVE nghiêm trọng: Cảnh báo từ CISA

Lỗ hổng CVE nghiêm trọng: Cảnh báo từ CISA

Cục An ninh Mạng và Cơ sở hạ tầng Hoa Kỳ (CISA) đã bổ sung hai lỗ hổng của Check Point vào danh mục Các lỗ hổng đã biết bị khai thác (Known Exploited Vulnerabilities Catalog), cảnh báo rằng các kẻ tấn công đang tích cực khai thác những lỗ hổng này trong các môi trường bị ảnh hưởng. Đây là một bước quan trọng trong việc theo dõi các lỗ hổng CVE mới nhất. Lỗ hổng nghiêm trọng trong sản phẩm Check Point Các vấn đề này ảnh hưởng đến các sản phẩm của Check Point bao gồm Security Gateway, Spark Firewa

RSS SourceRSS Source•26/09/2026
4p đọc
Cảnh báo CVE giả mạo: Nguy cơ tấn công mạng hiện hữu

Cảnh báo CVE giả mạo: Nguy cơ tấn công mạng hiện hữu

Các chiến dịch quảng cáo độc hại đang điều hướng người dùng đến các cảnh báo bảo mật giả mạo, dường như chiếm quyền kiểm soát trình duyệt của họ. Các trang này thúc giục người truy cập gọi đến một đường dây hỗ trợ được cho là có thật, biến một cú nhấp chuột quảng cáo thông thường thành nỗ lực nhằm đánh cắp tiền, thông tin cá nhân hoặc quyền truy cập vào máy tính. Nghiên cứu của Netskope Threat Labs đã xác định được bộ công cụ lừa đảo dựa trên trình duyệt này trong quá trình điều tra các trang đư

RSS SourceRSS Source•26/09/2026
5p đọc
Windows 11: Lỗi màn hình đen nghiêm trọng sau cập nhật

Windows 11: Lỗi màn hình đen nghiêm trọng sau cập nhật

Windows 11 gặp sự cố màn hình đen sau khi đăng nhập Microsoft đã xác nhận một sự cố trên Windows 11 có thể khiến người dùng gặp phải màn hình đen sau khi đăng nhập, do shell máy tính không khởi động tự động. Sự cố này xuất hiện sau khi cài đặt các bản cập nhật xem trước không bảo mật vào ngày 27 tháng 8 năm 2026 và các bản cập nhật tích lũy sau đó. Microsoft đã liệt kê sự cố này là “đã được giảm thiểu”, trong khi các kỹ sư tiếp tục phát triển một bản sửa lỗi vĩnh viễn cho bản cập nhật Windows tr

RSS SourceRSS Source•26/09/2026
4p đọc
Mối đe dọa Phishing Tinh vi: Cần Cập nhật Bản Vá Khẩn Cấp

Mối đe dọa Phishing Tinh vi: Cần Cập nhật Bản Vá Khẩn Cấp

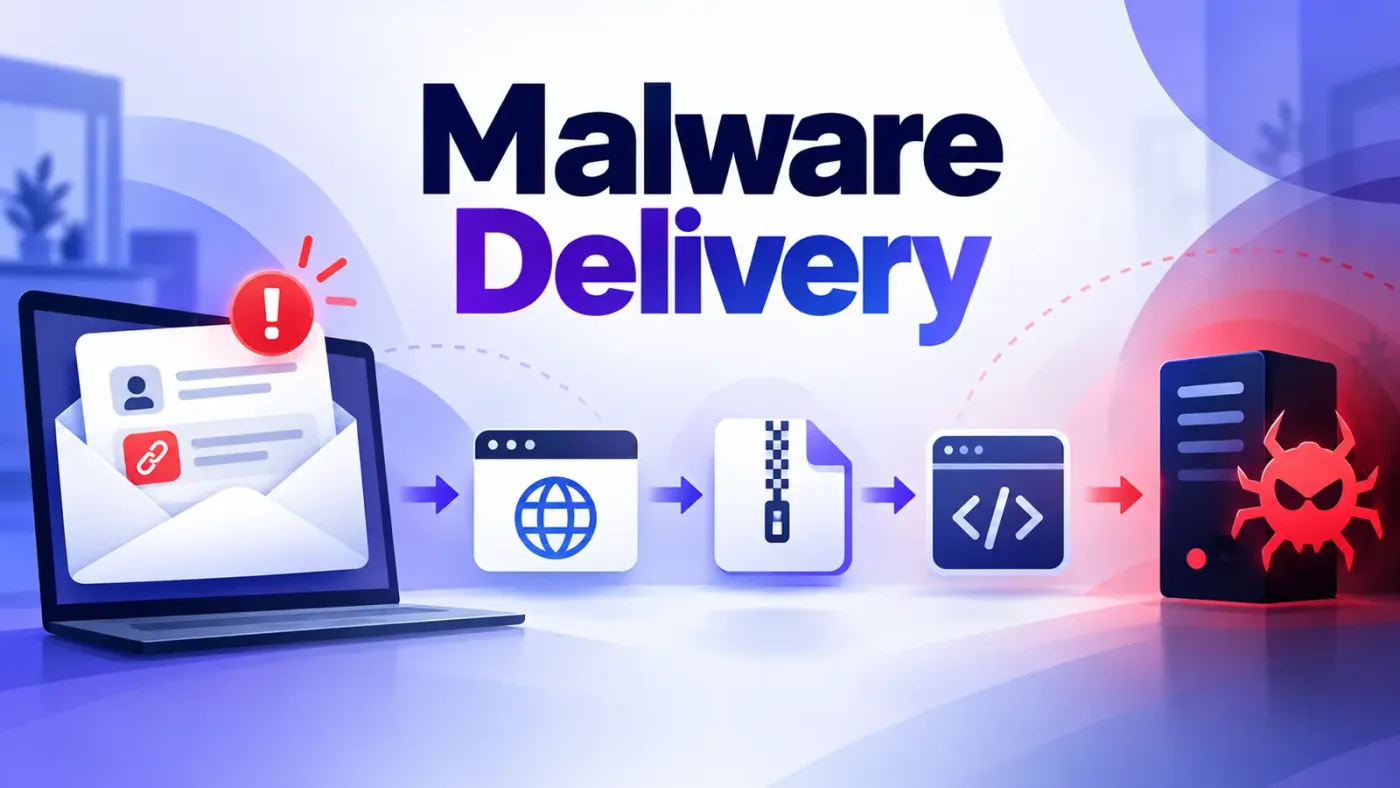
Kẻ tấn công đang biến những lời phàn nàn kinh doanh thông thường thành bẫy phần mềm độc hại. Một thông báo về lô hàng bị hư hỏng hoặc yêu cầu hoàn tiền có thể trông bình thường, nhưng một cú nhấp chuột sẽ dẫn nhân viên đến một trang tải xuống giả mạo và một tệp ZIP độc hại. Chiến dịch này nhắm mục tiêu vào các tổ chức với các thông điệp tiếng Nhật và tiếng Hàn trong khoảng thời gian từ tháng 7 đến tháng 8 năm 2026. Sản phẩm bị lỗi, sự cố vận chuyển và yêu cầu đổi trả tạo ra sự cấp bách, trong kh

RSS SourceRSS Source•26/09/2026
7p đọc
Cảnh Báo: Lỗ hổng CVE nghiêm trọng trên WordPress có thể bị khai thác zero-day

Cảnh Báo: Lỗ hổng CVE nghiêm trọng trên WordPress có thể bị khai thác zero-day

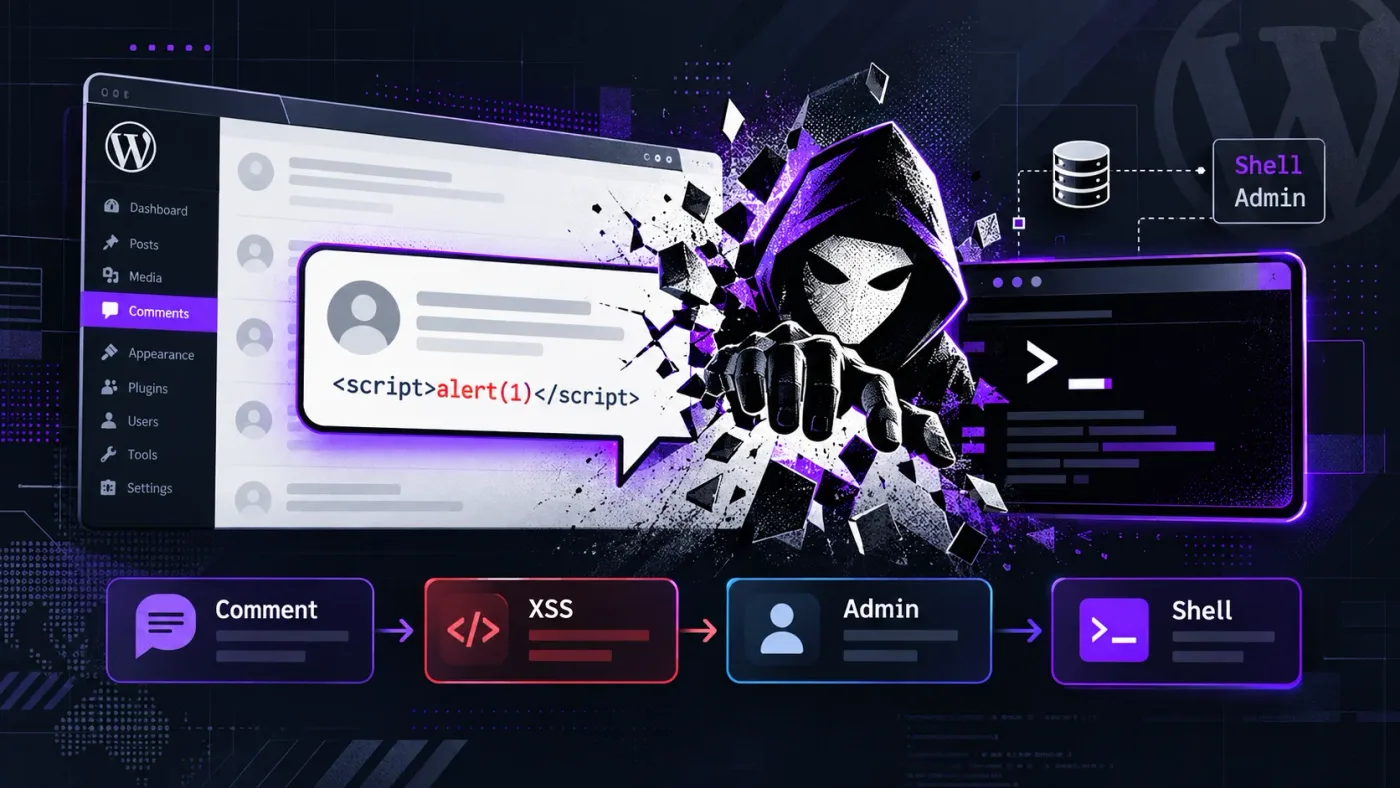
Các quản trị viên WordPress được khuyến cáo cập nhật bản vá cho một lỗ hổng nghiêm trọng có khả năng biến một bình luận ẩn danh thành thực thi lệnh phía máy chủ. Lỗ hổng này, được theo dõi với định danh CVE-2026-93485, là một lỗ hổng stored cross-site scripting (XSS) chưa được xác thực trong hàm định dạng wpautop() của WordPress. Lỗ hổng Comment2Shell trên WordPress Lỗ hổng này cho phép kẻ tấn công chèn mã độc vào bình luận, sau đó được thực thi khi WordPress xử lý bình luận đó. Một dấu xuống dò

RSS SourceRSS Source•26/09/2026
4p đọc
ServiceNow vá lỗ hổng nghiêm trọng, bảo vệ dữ liệu nhạy cảm

ServiceNow vá lỗ hổng nghiêm trọng, bảo vệ dữ liệu nhạy cảm

ServiceNow Khắc Phục Nhiều Lỗ Hổng Nghiêm Trọng Trong Nền Tảng AI ServiceNow đã phát hành các bản cập nhật bảo mật cho năm lỗ hổng trên nền tảng AI của mình, bao gồm hai lỗ hổng nghiêm trọng. Những lỗ hổng này cho phép kẻ tấn công chưa xác thực có thể truy cập, sửa đổi hoặc trích xuất dữ liệu nhạy cảm trên các phiên bản ServiceNow. Công ty khuyến cáo người dùng tự host nên kiểm tra phiên bản hiện tại và áp dụng các bản vá lỗi kịp thời. Các lỗ hổng được xác định bao gồm CVE-2026-86857, CVE-2026-8

RSS SourceRSS Source•26/09/2026
4p đọc
MacSync Trở Lại: Mối Đe Dọa Mạng Tinh Vi Cho Người Dùng Mac

MacSync Trở Lại: Mối Đe Dọa Mạng Tinh Vi Cho Người Dùng Mac

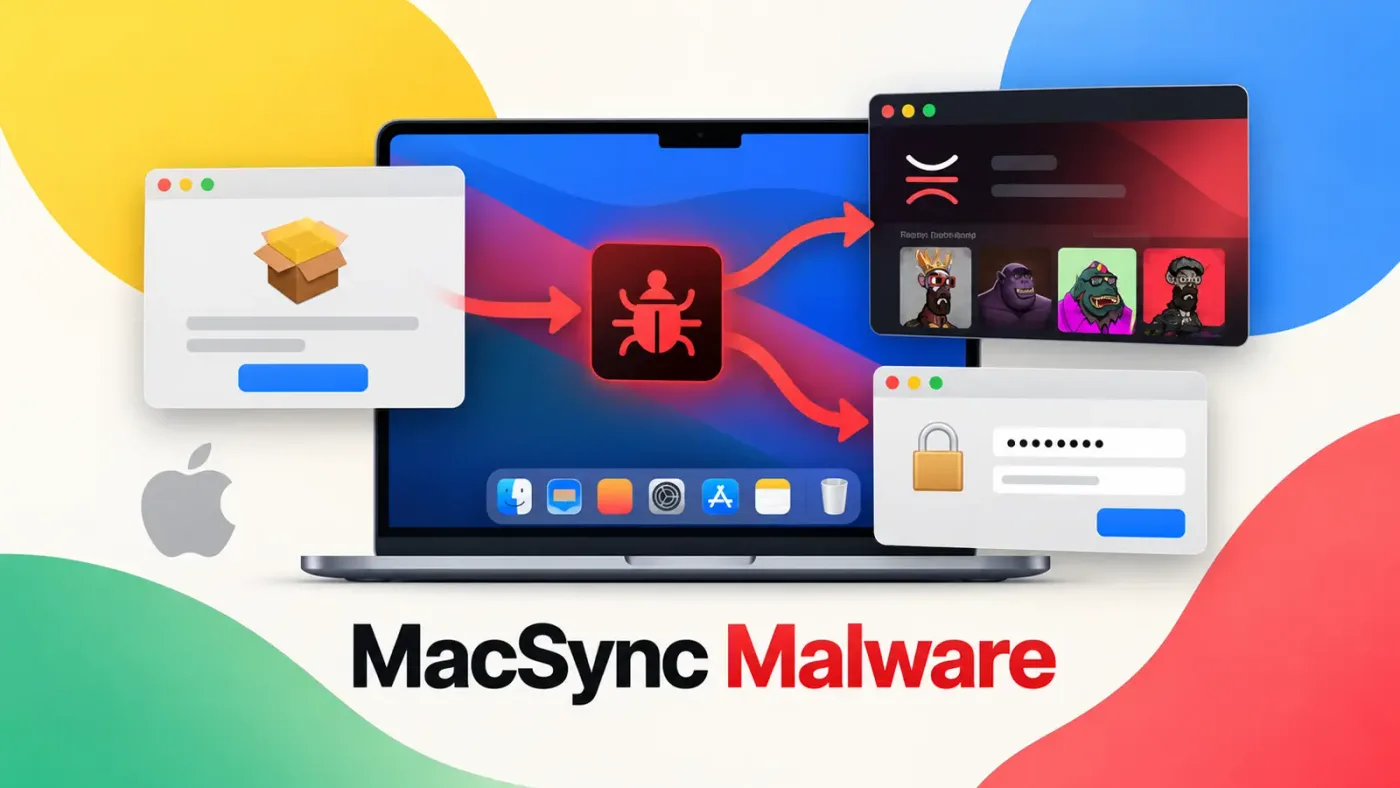
MacSync, một mã độc đánh cắp thông tin trên macOS có khả năng thay đổi nhanh chóng, đã quay trở lại với chuỗi tấn công phức tạp hơn nhằm vào người dùng tiền điện tử và các công cụ dành cho nhà phát triển. MacSync Trở Lại Với Phương Thức Tấn Công Tinh Vi Hơn Thay vì chủ yếu dựa vào lệnh Terminal được dán thủ công, hoạt động tấn công mới nhất bắt đầu bằng các tệp ảnh đĩa độc hại. Các tệp này giả dạng thành các ứng dụng thật, cho phép kẻ tấn công thay đổi phương thức phân phối giữa các chiến dịch k

RSS SourceRSS Source•25/09/2026
7p đọc
Lỗ hổng CVE nghiêm trọng: Dữ liệu bị lộ trên Cloudflare

Lỗ hổng CVE nghiêm trọng: Dữ liệu bị lộ trên Cloudflare

Một lỗ hổng lỗ hổng CVE nghiêm trọng đã được Cloudflare vá, cho phép một tài khoản khách hàng truy xuất dữ liệu còn sót lại trên ổ đĩa của khách hàng khác trên cùng một máy chủ vật lý trong nền tảng Containers. Vấn đề này cũng ảnh hưởng đến Cloudflare Sandboxes, một dịch vụ được xây dựng dựa trên Containers. Chi tiết lỗ hổng Cross-Tenant Data Exposure Lỗ hổng này, được Oren Yomtov từ Accomplish phát hiện và báo cáo có trách nhiệm qua chương trình Bug Bounty của Cloudflare vào ngày 4 tháng 9 năm

RSS SourceRSS Source•25/09/2026
6p đọc