RSS Source
Hồ sơ tác giả / Biên tập viên

RSS Source

Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.

Tổng số 190 bài viết•Trang 15 / 19

Bài Viết Của Tác Giả

10 bài trên trang
Tin tức bảo mật: Mạng lưới PaperPhone nguy hiểm

Tin tức bảo mật: Mạng lưới PaperPhone nguy hiểm

Tổng quan về mạng lưới PaperPhone và tin tức bảo mật PaperPhone là một mạng lưới headless-browser quy mô lớn được thiết kế để thực hiện các yêu cầu web tự động, mô phỏng hành vi truy cập từ thiết bị di động thông thường. Thay vì phụ thuộc vào một nguồn duy nhất, mạng lưới này phân bổ hoạt động trên hàng chục nghìn địa chỉ IP và liên tục giả mạo nhận dạng của điện thoại và trình duyệt. Các phân tích từ CrowdSec cho thấy hoạt động này liên quan đến 75.000 địa chỉ IP nằm trên 230 khối IP khác nhau

RSS SourceRSS Source•01/10/2026
4p đọc
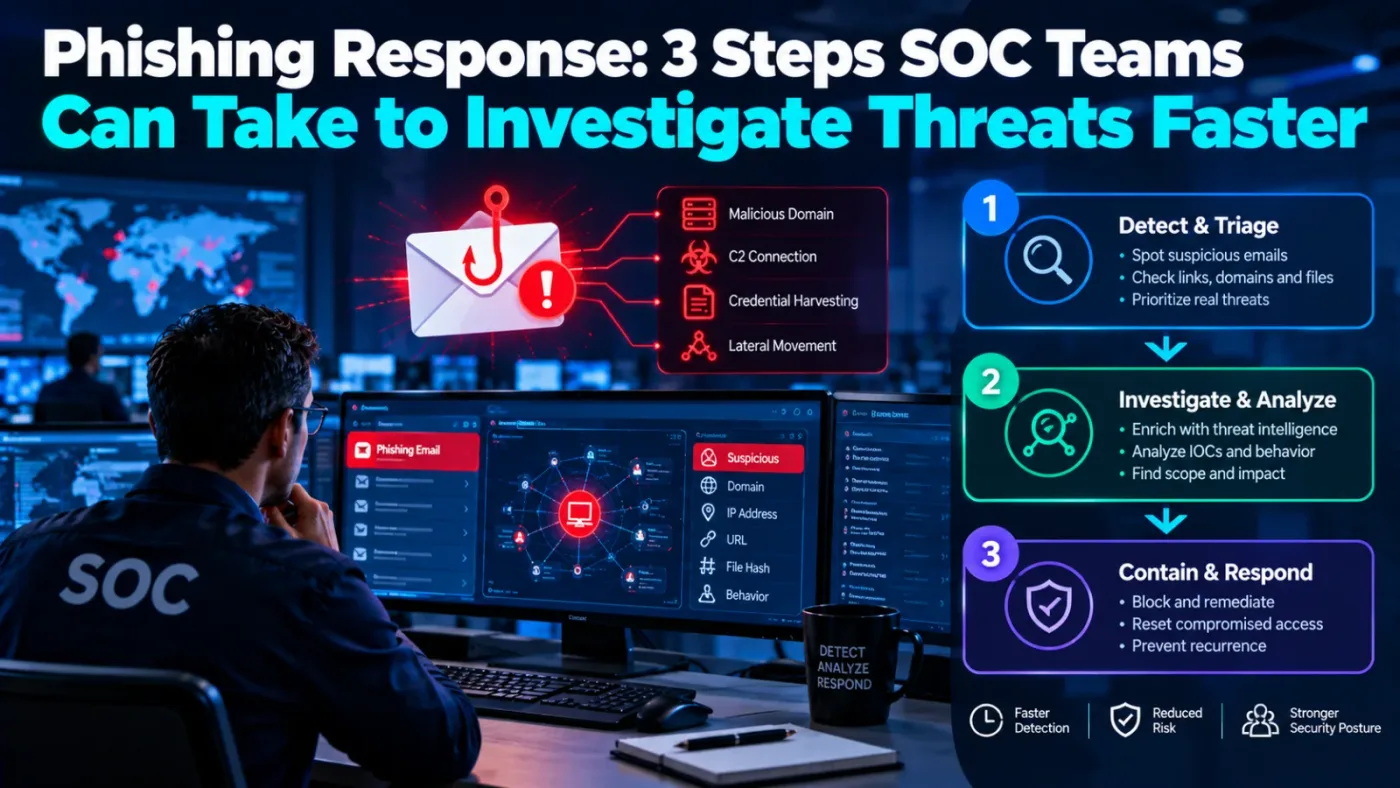
Tin tức an ninh mạng: Tối ưu điều tra Phishing toàn diện

Tin tức an ninh mạng: Tối ưu điều tra Phishing toàn diện

Việc điều tra các cảnh báo tin tức an ninh mạng liên quan đến phishing đòi hỏi các chuyên gia phải xử lý qua nhiều lớp hoạt động phức tạp trước khi đưa ra quyết định đóng hoặc leo thang vụ việc. Các chiến dịch hiện đại thường che giấu hành vi độc hại đằng sau lưu lượng truy cập được mã hóa, CAPTCHA, các lệnh chuyển hướng, tập lệnh trình duyệt và xác thực dựa trên token, buộc các nhà phân tích phải tái cấu trúc cuộc tấn công để hiểu rõ bản chất vấn đề. Quy trình điều tra không kết thúc ở việc xác

RSS SourceRSS Source•01/10/2026
4p đọc
Tin tức bảo mật: Chiến dịch tấn công mạng RedFlick nguy hiểm

Tin tức bảo mật: Chiến dịch tấn công mạng RedFlick nguy hiểm

Tổng quan chiến dịch tấn công mạng qua RedFlick Các nhóm tin tặc có liên hệ với Nga đã mở rộng chiến dịch tấn công mạng thông qua chuỗi lây nhiễm mới mang tên RedFlick. Hoạt động này đã được ghi nhận trong ít nhất 13 chiến dịch từ tháng 1 đến tháng 8 năm 2026, nhắm vào hơn 100 tổ chức tại Hoa Kỳ và Vương quốc Anh. Các nhóm mục tiêu bao gồm chính phủ, ngoại giao, nghiên cứu, chính sách công, báo chí và các nhóm tài chính có liên quan đến công việc tại Ukraine. Theo các nhà phân tích tại Field Eff

RSS SourceRSS Source•01/10/2026
4p đọc
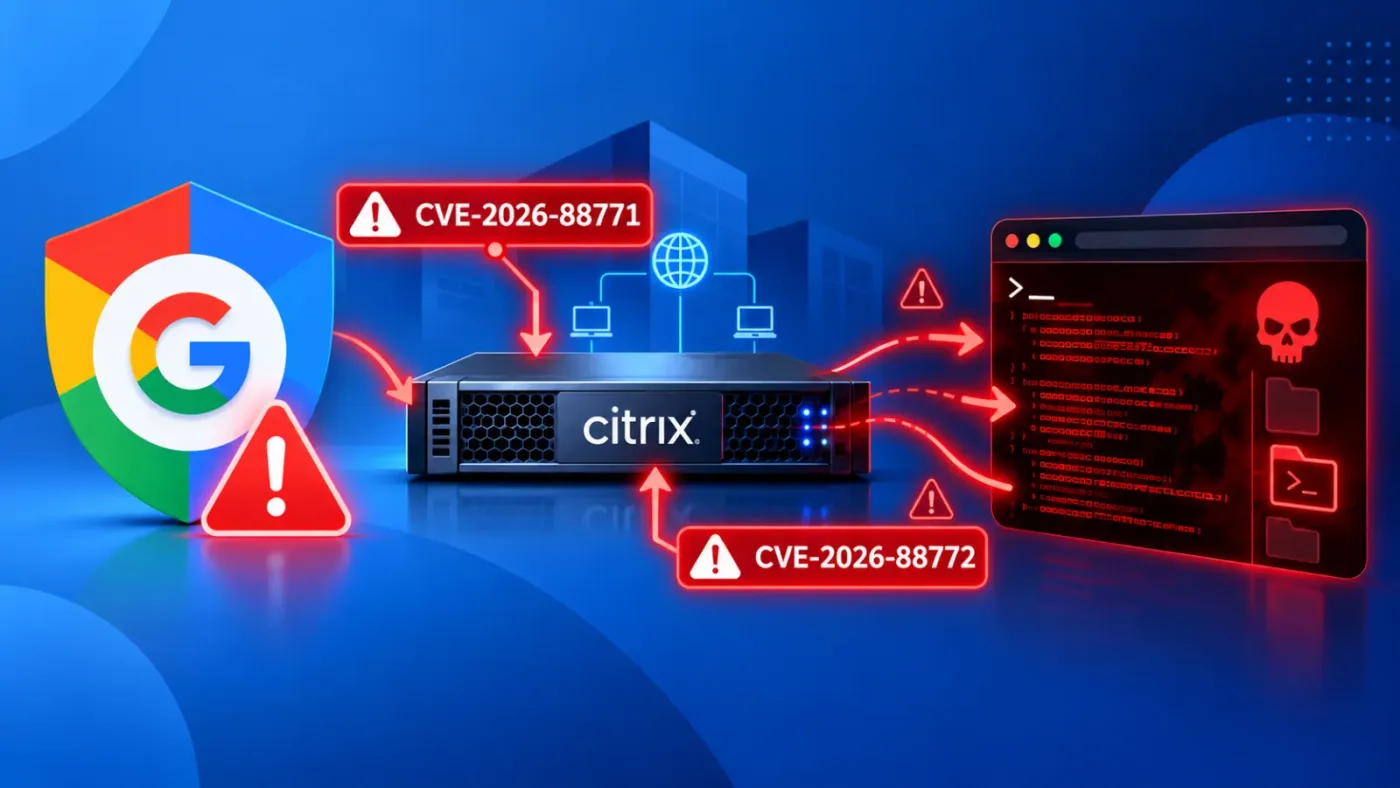
Cảnh báo nghiêm trọng: Lỗ hổng zero-day trên Citrix

Cảnh báo nghiêm trọng: Lỗ hổng zero-day trên Citrix

Google đã đưa ra cảnh báo về việc các tác nhân đe dọa đang tích cực khai thác hai lỗ hổng zero-day nghiêm trọng trên Citrix NetScaler. Các chiến dịch tấn công này tập trung vào việc chiếm quyền root, cài đặt web shell tinh vi và di chuyển ngang trong mạng lưới của nạn nhân. Chi tiết về lỗ hổng zero-day trên Citrix NetScaler Các cuộc tấn công đã ảnh hưởng đến nhiều tổ chức tại Bắc Mỹ và châu Âu, bao gồm các lĩnh vực chính phủ, dịch vụ tài chính, giáo dục và công nghệ. Theo Google Threat Intellige

RSS SourceRSS Source•01/10/2026
3p đọc
Cảnh báo lỗ hổng CVE nghiêm trọng trên trình duyệt Chrome

Cảnh báo lỗ hổng CVE nghiêm trọng trên trình duyệt Chrome

Thông tin bản cập nhật bảo mật Chrome và lỗ hổng CVE nghiêm trọng Google vừa phát hành bản cập nhật Stable cho trình duyệt Chrome nhằm khắc phục 32 lỗ hổng CVE trên các hệ điều hành Windows, macOS và Linux. Đây là một phần trong các tin tức an ninh mạng quan trọng, giải quyết các lỗ hổng từ mức độ nghiêm trọng đến cao trong nhiều thành phần quan trọng của trình duyệt. Các lỗ hổng này ảnh hưởng đến các thành phần như V8, ANGLE, GPU, WebGPU, Bluetooth, Passwords và giao diện người dùng. Người dùng

RSS SourceRSS Source•01/10/2026
3p đọc
Cloudflare đột phá bảo mật mạng với xác thực hậu lượng tử

Cloudflare đột phá bảo mật mạng với xác thực hậu lượng tử

Xây dựng hệ thống xác thực hậu lượng tử thông qua Merkle Tree Certificates Cloudflare đang phát triển một cơ quan cấp chứng thực nhằm hiện thực hóa việc xác thực website hậu lượng tử (post-quantum) mà không gây áp lực lên các kết nối TLS với các chữ ký kích thước quá lớn. Đây được xem là một bước tiến quan trọng trong tin tức an ninh mạng, nhằm giải quyết bài toán hiệu năng khi chuyển đổi sang các thuật toán mã hóa kháng lượng tử. Công ty dự kiến phát hành các chứng chỉ truyền thống song song vớ

RSS SourceRSS Source•01/10/2026
5p đọc
Lỗ hổng CVE nghiêm trọng trên Docker: Cảnh báo khẩn cấp

Lỗ hổng CVE nghiêm trọng trên Docker: Cảnh báo khẩn cấp

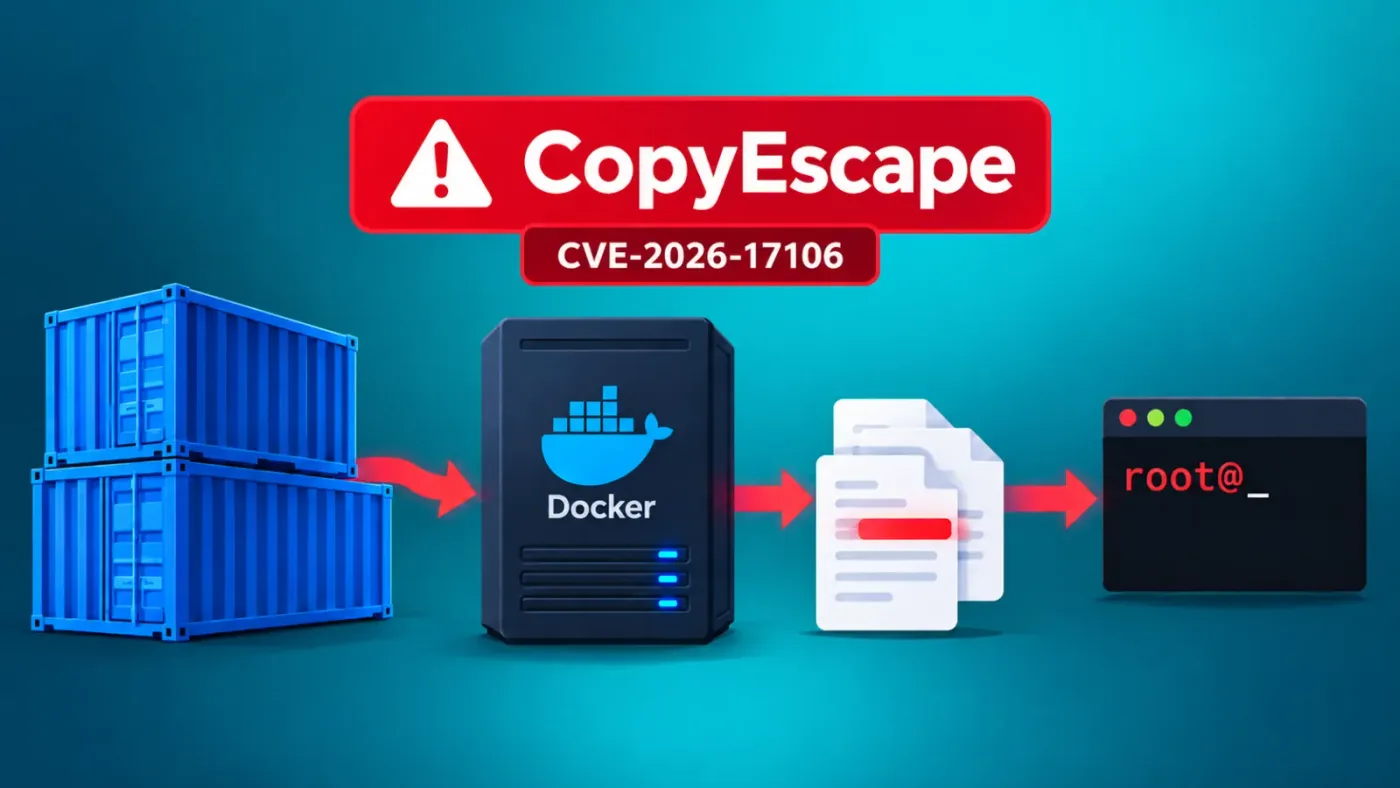
Khám phá lỗ hổng CVE nghiêm trọng trên Docker mang tên CopyEscape Một lỗ hổng CVE mới được định danh là CVE-2026-17106, có biệt danh là CopyEscape, đã được công bố gần đây. Đây là một vấn đề kỹ thuật nghiêm trọng cho phép các container độc hại ghi tệp tin ra bên ngoài đích đến dự kiến của lệnh docker cp, dẫn đến nguy cơ tiềm ẩn về thực thi mã và chiếm quyền điều khiển ở cấp độ root. Vấn đề này ảnh hưởng trực tiếp đến cách Docker xử lý quá trình giải nén lưu trữ trong thư viện moby/go-archive. Th

RSS SourceRSS Source•01/10/2026
4p đọc
Tin tức an ninh mạng: Ra mắt trung tâm bảo mật khẩn cấp

Tin tức an ninh mạng: Ra mắt trung tâm bảo mật khẩn cấp

Cập nhật tin tức an ninh mạng: Ra mắt Online Trust and Safety Hub Internet Society vừa chính thức công bố ra mắt Online Trust and Safety Hub, một nền tảng tài nguyên toàn cầu hoàn toàn miễn phí nhằm hỗ trợ người dùng nâng cao kiến thức về an toàn trực tuyến. Đây được xem là một bước tiến quan trọng trong các tin tức an ninh mạng mới nhất, hướng tới việc giúp cộng đồng tự tin hơn khi đối mặt với các nguy cơ trên không gian số. Trung tâm tài nguyên này là một phần cốt lõi thuộc sáng kiến Safer Int

RSS SourceRSS Source•01/10/2026
3p đọc
Rủi ro bảo mật nghiêm trọng từ lỗ hổng SSPR Microsoft

Rủi ro bảo mật nghiêm trọng từ lỗ hổng SSPR Microsoft

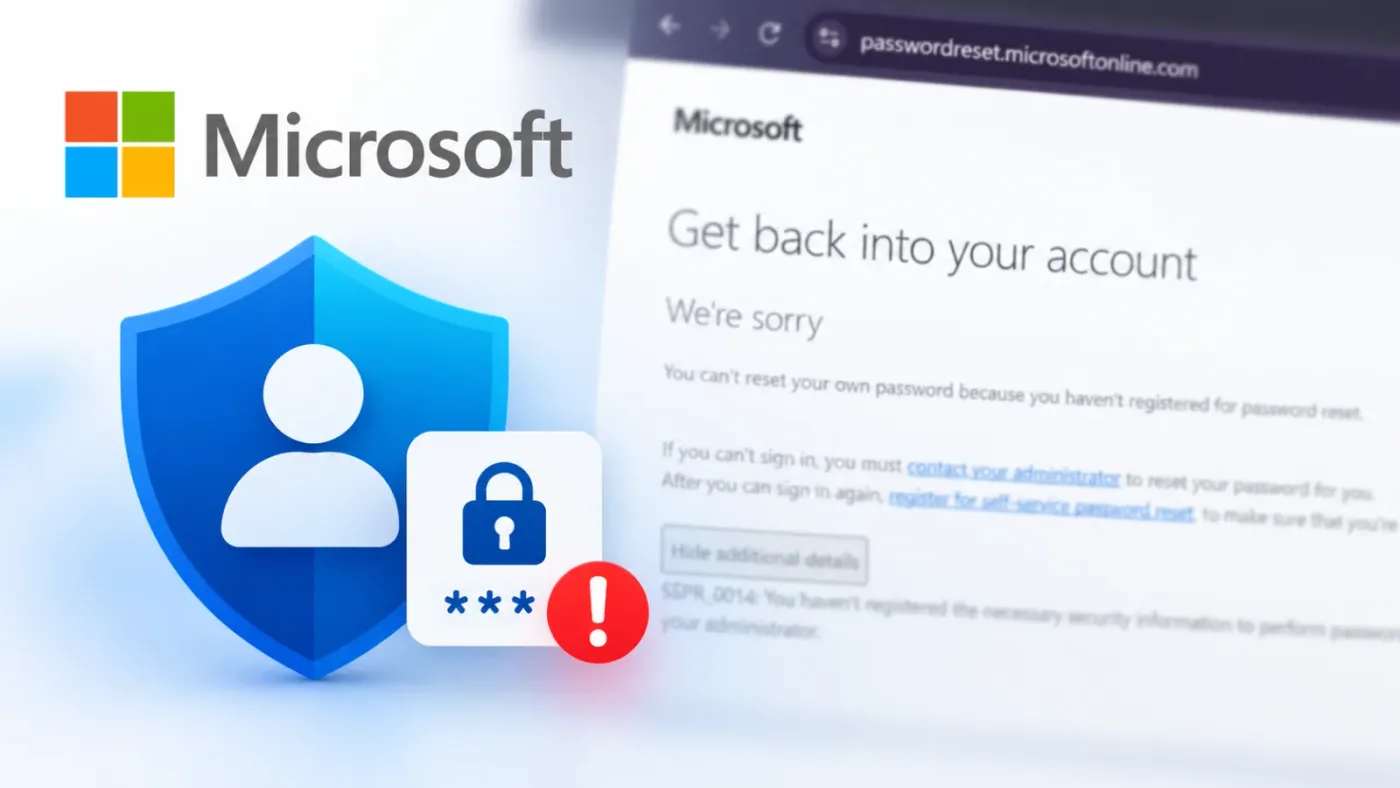
Cổng thông tin Tự phục vụ đặt lại mật khẩu (SSPR) của Microsoft có thể tiết lộ thông tin tài khoản nhạy cảm cho người dùng chưa được xác thực. Dữ liệu bị lộ bao gồm sự tồn tại của tài khoản Entra ID và các phương thức đặt lại mật khẩu đã đăng ký. Việc tiết lộ này có thể hỗ trợ kẻ tấn công tinh chỉnh các cuộc tấn công lừa đảo, password-spraying và kỹ thuật xã hội vào mạng công ty. Đây là một lỗ hổng liên quan đến rủi ro bảo mật. Chi tiết về lỗ hổng SSPR của Microsoft Entra ID Hoạt động của cổng S

RSS SourceRSS Source•26/09/2026
6p đọc
Cảnh báo CVE nghiêm trọng: HPE ALE đối mặt rủi ro bảo mật

Cảnh báo CVE nghiêm trọng: HPE ALE đối mặt rủi ro bảo mật

Hewlett Packard Enterprise (HPE) đã phát hành các bản cập nhật bảo mật cho HPE Networking Analytics and Location Engine (ALE) sau khi phát hiện nhiều lỗ hổng nghiêm trọng có thể cho phép kẻ tấn công vượt qua các biện pháp kiểm soát bảo mật, truy cập dữ liệu nhạy cảm và chiếm quyền kiểm soát các hệ thống bị ảnh hưởng. Các lỗ hổng này được ghi nhận là cảnh báo CVE mới nhất cho các sản phẩm của HPE. Các lỗ hổng nghiêm trọng trong HPE ALE Các vấn đề này ảnh hưởng đến phiên bản ALE 5.0.0.0 và các phi

RSS SourceRSS Source•26/09/2026
6p đọc