RSS Source
Hồ sơ tác giả / Biên tập viên

RSS Source

Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.

Tổng số 190 bài viết•Trang 14 / 19

Bài Viết Của Tác Giả

10 bài trên trang
Cảnh báo lỗ hổng CVE Branch Target Reuse nghiêm trọng

Cảnh báo lỗ hổng CVE Branch Target Reuse nghiêm trọng

Tổng quan về lỗ hổng CVE Branch Target Reuse (BTR) Branch Target Reuse (BTR) là một biến thể mới được công bố của cuộc tấn công Spectre-v2, thu hút sự quan tâm lớn trong các báo cáo về tin tức bảo mật gần đây. Kỹ thuật này khai thác dữ liệu dự đoán nhánh lỗi thời trên CPU để rò rỉ thông tin nhạy cảm từ bộ nhớ Linux, bao gồm cả các hash mật khẩu root. Cuộc tấn công tập trung vào các trình biên dịch just-in-time (JIT) có mặt trong kernel Linux, các trình duyệt web và nhiều môi trường chạy ngôn ngữ

RSS SourceRSS Source•02/10/2026
3p đọc
Rủi ro bảo mật nghiêm trọng trong OWASP ModSecurity

Rủi ro bảo mật nghiêm trọng trong OWASP ModSecurity

Các lỗ hổng CVE trong OWASP ModSecurity gây rủi ro bảo mật Nhiều lỗ hổng mới được công bố trong OWASP ModSecurity đang tạo ra các rủi ro bảo mật nghiêm trọng, cho phép kẻ tấn công vượt qua cơ chế bảo vệ của tường lửa ứng dụng web (WAF). Những điểm yếu này xuất phát từ sự khác biệt trong quá trình phân tích cú pháp, đầu vào không đúng định dạng, lỗi chuyển đổi và giới hạn tài nguyên. Các lỗ hổng này ảnh hưởng đến những hàm được sử dụng phổ biến để kiểm tra các yêu cầu và phản hồi HTTP. Điều này g

RSS SourceRSS Source•02/10/2026
3p đọc
Tin tức an ninh mạng: Sự cố hạ tầng nghiêm trọng tại MetaMask

Tin tức an ninh mạng: Sự cố hạ tầng nghiêm trọng tại MetaMask

Thông tin về sự cố hạ tầng và rủi ro bảo mật tại MetaMask MetaMask đã chính thức công bố một sự cố an ninh đang diễn ra, ảnh hưởng trực tiếp đến một phần hạ tầng kỹ thuật của họ. Đây là một trong những tin tức an ninh mạng đáng chú ý khi nhà cung cấp ví tiền điện tử này đang phải triển khai các biện pháp thoát khỏi các Ethereum validator bị ảnh hưởng để đảm bảo an toàn cho hoạt động staking không lưu ký. Công ty hiện đang tích cực điều tra và khắc phục sự cố với sự hỗ trợ từ các đối tác bên ngoà

RSS SourceRSS Source•02/10/2026
4p đọc
Phân tích kỹ thuật lỗ hổng Relapse nguy hiểm trên PS5

Phân tích kỹ thuật lỗ hổng Relapse nguy hiểm trên PS5

Phân tích kỹ thuật jailbreak PlayStation 5 với Relapse Các nhà nghiên cứu đã công bố một phương thức jailbreak mới dành cho hệ máy PlayStation 5, mang tên Relapse, nhằm cung cấp các tin tức bảo mật quan trọng cho cộng đồng kỹ thuật. Theo báo cáo, công cụ này hỗ trợ các phiên bản firmware từ 7.00 đến 13.60 trên cả hai dòng máy PS5 tiêu chuẩn và PS5 Pro. Mặc dù được xem là một bước tiến lớn đối với các thiết bị chưa cập nhật bản vá từ Sony, phương thức này không áp dụng cho toàn bộ các phiên bản f

RSS SourceRSS Source•02/10/2026
3p đọc
Cảnh báo khẩn cấp lỗ hổng CVE-2026-73570 trên Zimbra

Cảnh báo khẩn cấp lỗ hổng CVE-2026-73570 trên Zimbra

Tổng quan về lỗ hổng CVE-2026-73570 trên Zimbra Các tin tặc đang tích cực khai thác một lỗ hổng CVE nghiêm trọng trên các máy chủ thư điện tử Zimbra có kết nối internet. Lỗ hổng này cho phép kẻ tấn công thực thi các lệnh từ xa trên máy chủ mục tiêu mà không cần xác thực hoặc yêu cầu sự can thiệp từ người dùng. Theo báo cáo chi tiết từ Microsoft Threat Intelligence, vấn đề nằm ở tính năng thông báo SNMP của Zimbra. Cụ thể, các phiên bản đã cài đặt gói zimbra-snmp tùy chọn và có bật tính năng thôn

RSS SourceRSS Source•02/10/2026
4p đọc
Cảnh báo lỗ hổng CVE nghiêm trọng trên Cisco SD-WAN

Cảnh báo lỗ hổng CVE nghiêm trọng trên Cisco SD-WAN

Thông tin về lỗ hổng CVE nghiêm trọng trên Cisco Catalyst SD-WAN Manager Cisco đã chính thức đưa ra các cảnh báo liên quan đến việc phát hiện một lỗ hổng CVE có tính chất nghiêm trọng ảnh hưởng trực tiếp đến thành phần Cisco Catalyst SD-WAN Manager. Lỗ hổng này được định danh là CVE-2026-76504, cho phép kẻ tấn công thực hiện hành vi vượt qua xác thực và chiếm quyền quản trị hệ thống mà không cần thông tin đăng nhập. Theo dữ liệu kỹ thuật, lỗ hổng này đạt mức điểm CVSS là 9.8, cho thấy mức độ ngu

RSS SourceRSS Source•01/10/2026
4p đọc
2CLoader: Mối đe dọa nguy hiểm từ mã độc mới

2CLoader: Mối đe dọa nguy hiểm từ mã độc mới

Tổng quan về 2CLoader và tin tức bảo mật 2CLoader là một loại mã độc mới được xác định lần đầu vào tháng 8 năm 2026. Công cụ này hoạt động như một loader giúp kẻ tấn công phân phối các chương trình đánh cắp thông tin đăng nhập trên hệ thống Windows. Chức năng chính của 2CLoader là triển khai các biến thể như Vidar, Remus và XWorm RAT. Các mối đe dọa này có khả năng thu thập mật khẩu đã lưu, dữ liệu trình duyệt, thông tin phiên làm việc và nhiều tài liệu nhạy cảm khác nhằm phục vụ cho mục đích ch

RSS SourceRSS Source•01/10/2026
4p đọc
Cảnh báo lỗ hổng CVE nghiêm trọng trên TeamViewer

Cảnh báo lỗ hổng CVE nghiêm trọng trên TeamViewer

Cập nhật bản vá quan trọng cho các lỗ hổng CVE trên TeamViewer TeamViewer vừa phát hành các bản cập nhật bảo mật để khắc phục 5 lỗ hổng CVE nghiêm trọng ảnh hưởng đến các phiên bản Full Client và Host trên hệ điều hành Windows, Linux và macOS. Những rủi ro bảo mật này có thể cho phép kẻ tấn công vượt qua các quyền kiểm soát phiên từ xa và thực thi mã tùy ý trên hệ thống bị ảnh hưởng. Người dùng được khuyến cáo cập nhật TeamViewer lên phiên bản 15.82 hoặc các phiên bản mới nhất hiện có để đảm bảo

RSS SourceRSS Source•01/10/2026
3p đọc
Tấn công mạng nguy hiểm qua công cụ RMM hợp pháp

Tấn công mạng nguy hiểm qua công cụ RMM hợp pháp

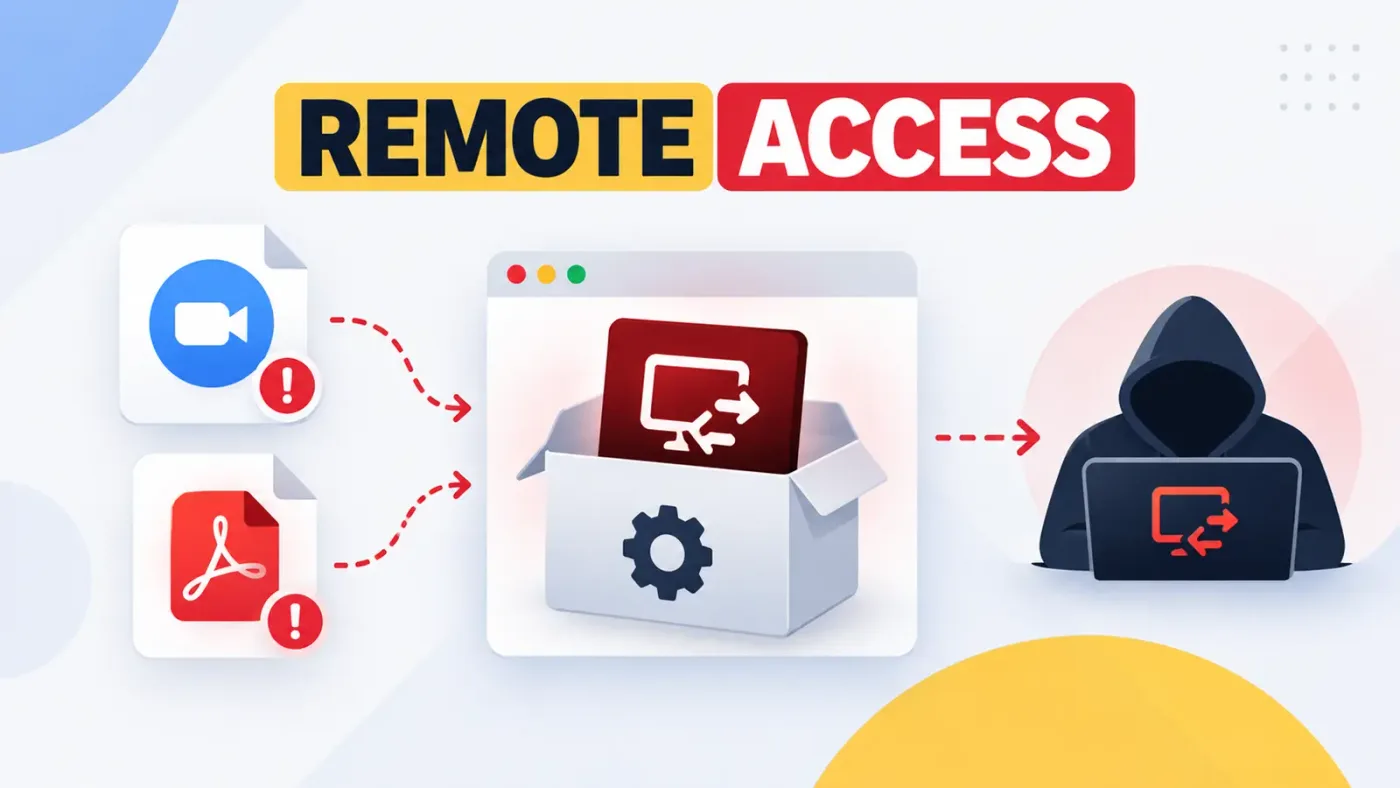
Chiến dịch tấn công mạng sử dụng công cụ RMM hợp pháp Các cuộc tấn công mạng đang ghi nhận xu hướng sử dụng tệp cài đặt Zoom và trình đọc PDF quen thuộc để triển khai phần mềm điều khiển từ xa trên máy tính doanh nghiệp. Chiến dịch này lợi dụng các yêu cầu công việc thông thường để dẫn dụ người dùng, tạo điều kiện cho đối tượng tấn công chiếm quyền điều khiển thiết bị. Microsoft đã xác định hoạt động này vào tháng 7 năm 2026 trên nhiều tổ chức thuộc nhiều ngành nghề khác nhau. Kẻ tấn công sử dụn

RSS SourceRSS Source•01/10/2026
4p đọc
Rủi ro bảo mật nghiêm trọng từ chuỗi cung ứng phần mềm

Rủi ro bảo mật nghiêm trọng từ chuỗi cung ứng phần mềm

Tấn công mạng qua chuỗi cung ứng: Biến máy trạm nhà phát triển thành cửa ngõ xâm nhập Các cập nhật phần mềm thông thường hiện nay có thể vô tình mở ra con đường dẫn đến các cuộc tấn công mạng vào hạ tầng đám mây. Kẻ tấn công đang lợi dụng việc ẩn giấu mã độc đánh cắp thông tin bên trong các gói thư viện và công cụ phát triển tin cậy, từ đó thực thi mã độc trên máy tính của nhà phát triển và các hệ thống xây dựng (build systems) tự động ngay cả trước khi ứng dụng bắt đầu khởi chạy. Theo phân tích

RSS SourceRSS Source•01/10/2026
5p đọc